1Sie verbinden Ihr Konto2Wir finden die Abweichungen und bereiten den Anspruch vor3Sie reichen ihn mit einem Klick ein und zahlen auf das, was zurückkommt
Amazon Service Provider Zugriff 2026: Die 365-Tage-Uhr für die erneute Autorisierung
R
RenéFreelance Amazon Editor
|
15 Min. Lesezeit
Am 1. September 2026 hat Amazon die Art und Weise aktualisiert, wie jeder Service Provider, eine Agentur, ein Freelancer, ein virtueller Assistent, kurz jeder außerhalb Ihrer eigenen Organisation, auf Ihr Seller Central Konto zugreift. Kern der Änderung ist eine Uhr: Die Autorisierung eines Service Providers läuft jetzt nach 365 Tagen ab, und wenn Sie das ohne Gegenmaßnahme verstreichen lassen, ist die Wiederherstellung des Zugriffs kein Vorgang mit einem einzigen Klick. Dieser Leitfaden geht durch, was sich geändert hat, den Unterschied zwischen einem Service Provider und einem internen Teammitglied, ein durchgerechnetes Beispiel der 365-Tage-Uhr an einem realen Autorisierungsdatum, was passiert, wenn die Uhren mehrerer Provider nicht synchron laufen, und was tatsächlich kaputtgeht, wenn eine Autorisierung abläuft.
Amazons erweiterte Sicherheitsmaßnahmen für den Zugriff von Service Providern, gültig seit dem 1. September 2026, verlangen von jeder externen Agentur, jedem Freelancer oder virtuellen Assistenten mit Seller Central Zugriff, vor der erneuten Autorisierung eine Geschäftsverifizierung abzuschließen, und legen fest, dass jede Autorisierung nach 365 Tagen abläuft. Sie erhalten eine E-Mail und einen Hinweis im Seller Central Action Center, bevor die Autorisierung abläuft. Verpassen Sie die Frist, wird der Zugriff des Providers sofort gesperrt, jede von ihm betriebene Automatisierung kann aufhören zu funktionieren, und Sie müssen den vollständigen Autorisierungsprozess erneut durchlaufen, nicht nur auf Erneut autorisieren klicken, um ihn wiederherzustellen.
Was sich am 1. September 2026 tatsächlich geändert hat
Amazons eigenes Community-Team beschreibt in seiner Ankündigung drei konkrete Verbesserungen bei der Art, wie ein Service Provider, Amazons Bezeichnung für jede Agentur, jeden Freelancer oder virtuellen Assistenten, der Ihr Amazon-Geschäft von außerhalb Ihrer Organisation unterstützt, auf Ihr Konto zugreift. Die Formulierung macht sorgfältig deutlich, dass es sich um eine Verbesserung des BESTEHENDEN Zugriffs handelt, nicht um ein brandneues Programm: Hatten Sie bereits vor dem 1. September 2026 eine Agentur oder einen VA verbunden, ist dieser Zugriff an diesem Tag nicht verschwunden, unterliegt jetzt aber der unten beschriebenen neuen Uhr, sobald die nächste Erneuerung fällig wird.
Geschäftsverifizierung: Ein Provider muss die Verifizierung abschließen, bevor er für die von ihm erbrachten Leistungen erneut autorisiert wird.
Zeitlich begrenzter Zugriff: Jede Autorisierung läuft jetzt nach 365 Tagen ab, mit einem Hinweis vor jedem Ablauf, damit Sie entscheiden können, ob Sie fortfahren möchten.
Auswahl der Berechtigungen: Sie wählen genau aus, welche Berechtigungen dieser Provider erhält, statt standardmäßig einen breiten Zugriff zu gewähren.
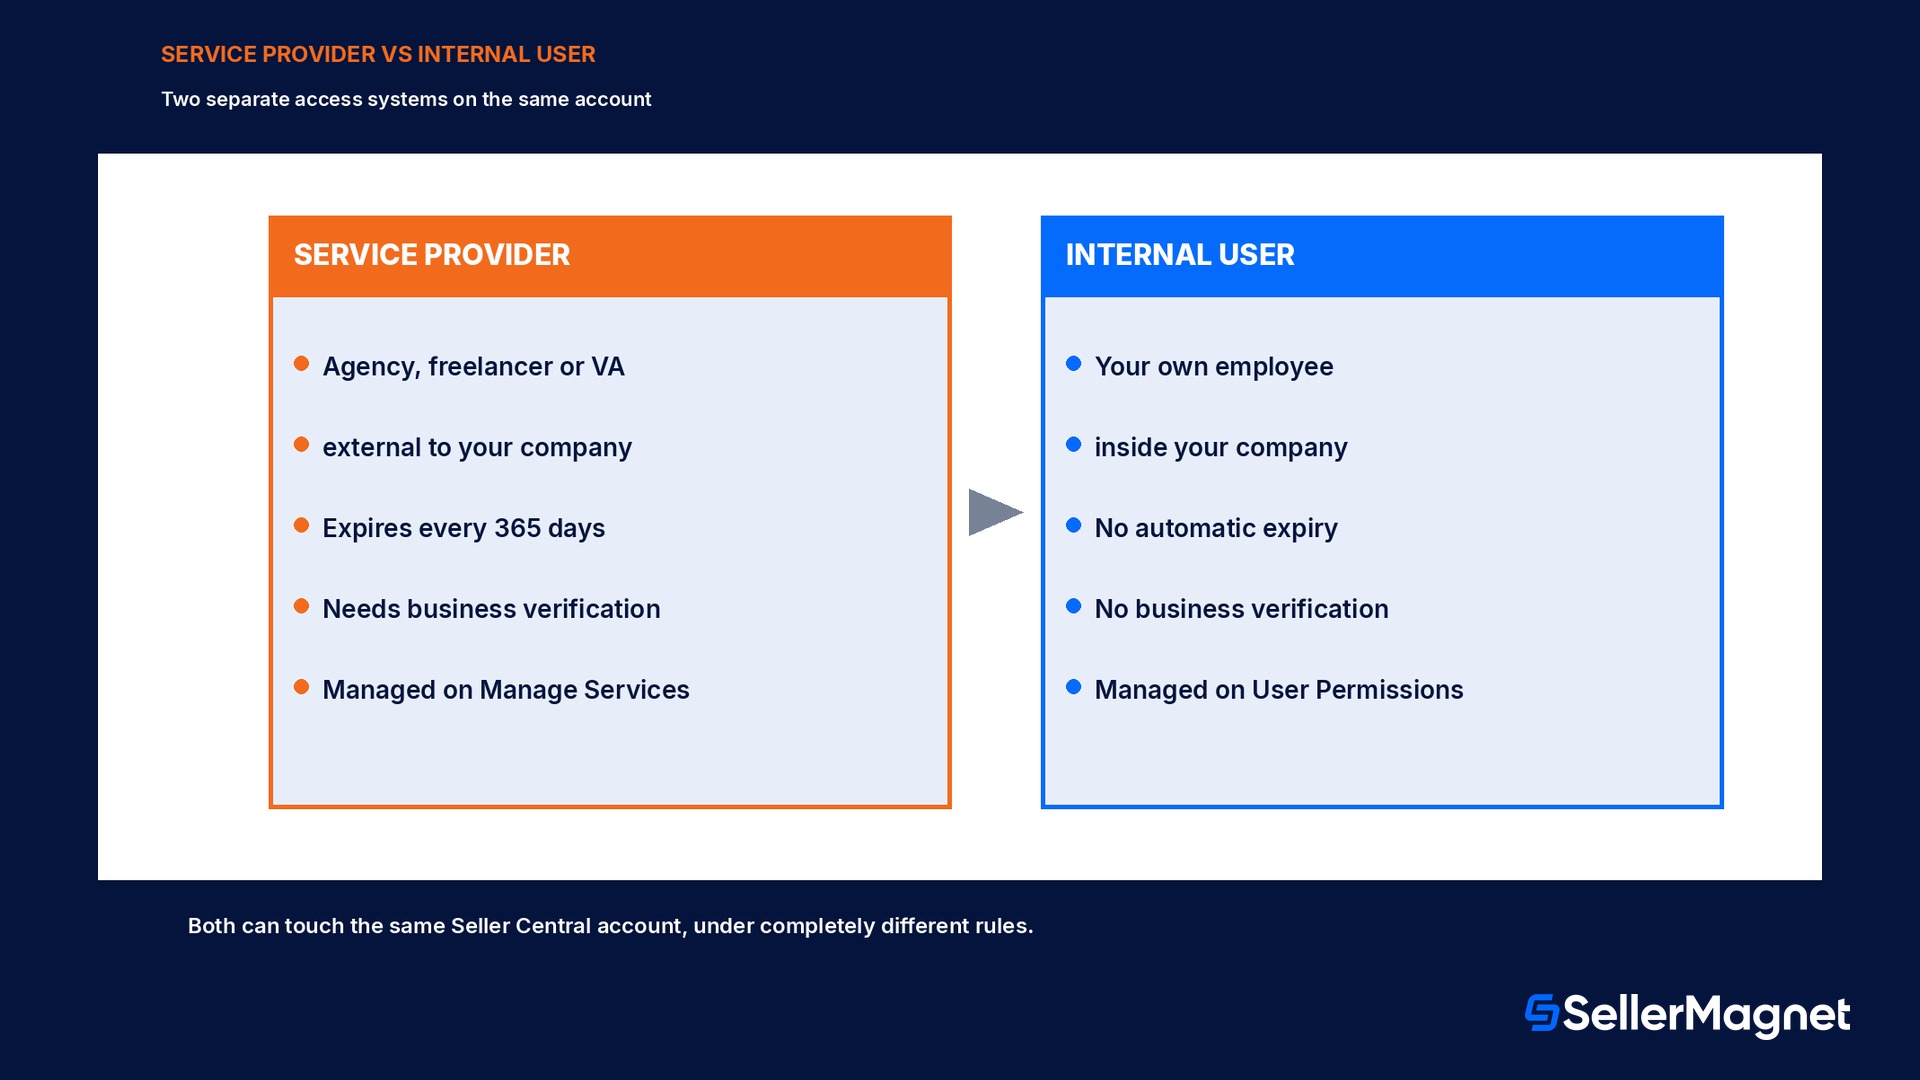
Nichts davon betrifft, wie Sie Ihre eigenen Mitarbeiter hinzufügen. Ein internes Teammitglied, jemand innerhalb Ihres eigenen Unternehmens, wird weiterhin über die Standard User Permissions Seite in Seller Central hinzugefügt und verwaltet, ein separater Ablauf, der in Amazon Seller Central User Permissions 2026 behandelt wird. Die Unterscheidung ist wichtig, weil die beiden Systeme unterschiedliche Fragen beantworten: User Permissions steuert, was jemand innerhalb Ihres Unternehmens anklicken kann, während die Autorisierung eines Service Providers steuert, ob eine externe Partei überhaupt auf Ihr Konto zugreifen kann, und für wie lange.
Die zugrunde liegende Begründung ist schlicht Kontosicherheit. Zugriff durch Dritte ist einer der häufigsten Wege, über die ein Verkäuferkonto kompromittiert wird, nicht weil die Agentur oder der VA bösartig handelt, sondern weil ein gemeinsam genutzter Login, eine alte Autorisierung, die niemand widerrufen hat, oder ein Provider, der ohne Wissen des Verkäufers den Besitzer wechselt, die Angriffsfläche im Laufe der Zeit vergrößern. Die Geschäftsverifizierung erhöht die Hürde dafür, wer überhaupt beanspruchen kann, ein legitimer Service Provider zu sein, und der Ablauf nach 365 Tagen erzwingt eine regelmäßige Überprüfung, statt eine jahrealte Autorisierung unangetastet bestehen zu lassen.
Was die Geschäftsverifizierung tatsächlich verlangt
Die Ankündigung im Forum veröffentlicht keine Dokument-für-Dokument-Checkliste. Betrachten Sie den genauen Ablauf daher als etwas, das Sie live mit Ihrem Provider klären sollten, statt es aus diesem Leitfaden anzunehmen. Was klar gesagt wird, ist, dass die Verifizierung erfolgt, BEVOR ein Provider erneut autorisiert werden kann, und dass die Anforderung pro Provider gilt, nicht einmalig für Ihr gesamtes Konto. In der Praxis bedeutet das: Ein Provider, der mehrere Ihrer Konten oder gleichzeitig Konten mehrerer Verkäufer verwaltet, verifiziert sich separat für jede Beziehung, die er unterhält, da die Autorisierung selbst jeweils auf ein einzelnes Verkäuferkonto beschränkt ist.
Bitten Sie Ihren Provider, seinen eigenen Verifizierungsstatus frühzeitig zu bestätigen
Da üblicherweise der Provider, nicht Sie selbst, den Schritt der Geschäftsverifizierung abschließt, ist das Nützlichste, was Sie vor einer Frist tun können, ihn direkt zu fragen, ob er auf seiner Seite bereits verifiziert ist. Ein Provider, der viele Kundenkonten gleichzeitig jongliert, befindet sich bei Ihnen vielleicht noch mitten in der Verifizierung, während er für andere Kunden bereits freigeschaltet ist. Das eine Woche vor Ablauf zu erfahren, ist deutlich besser, als es erst einen Tag danach zu erfahren.
Verkäufer mit mehreren Marktplätzen und der Länder- bzw. Regionsumfang
Wenn Sie auf mehreren Amazon Marketplaces verkaufen, lohnt sich bei dem Land- oder Regionsfilter auf dem Bildschirm zur erneuten Autorisierung ein zweiter Blick, statt die Verlängerung einfach reflexhaft durchzuklicken. Ein Provider, der für Ihre Angebote in den USA und Kanada PPC betreut, braucht nicht automatisch dauerhaften Zugriff auf einen EU-Marketplace, auf dem Sie ebenfalls verkaufen, selbst wenn die ursprüngliche Autorisierung diese Trennung nie vorgenommen hat. Die erneute Autorisierung ist der natürliche Zeitpunkt, um diesen Umfang auf die Marketplaces einzugrenzen, die die Zusammenarbeit heute tatsächlich abdeckt, statt eine breiter gefasste Berechtigung fortzuführen, die zu Beginn der Zusammenarbeit erteilt wurde.
Das wird umso wichtiger, je länger eine Zusammenarbeit mit einem Provider läuft. Ein virtueller Assistent, der vor einem Jahr für die Bereinigung der Angebote eines Marketplace engagiert wurde, leistet bis zur nächsten Verlängerung möglicherweise deutlich andere Arbeit, oder gar keine mehr, in Marketplaces außerhalb des ursprünglichen Umfangs. Der 365-Tage-Rhythmus gibt Ihnen einen eingebauten, wiederkehrenden Moment, um zu prüfen, ob der Zugriff noch zur geleisteten Arbeit passt, statt diese Frage erst zu stellen, wenn etwas schiefgeht.
Wie Sie benachrichtigt werden, bevor die Zeit abläuft
Amazon gibt an, Sie auf zwei Wegen zu kontaktieren, bevor die Autorisierung eines Providers abläuft, und weist ausdrücklich darauf hin, dass das Fehlen beider Benachrichtigungen bedeutet, dass derzeit nichts zu tun ist.
Eine E-Mail mit Anweisungen und einem Datum, bis zu dem die erneute Autorisierung erfolgen muss
Eine Benachrichtigung im Action Center von Seller Central, die sichtbar bleibt, bis die Aktion erledigt ist
Noch keine E-Mail bedeutet nicht, dass die Uhr stehen geblieben ist
Amazon stellt klar, dass das Ausbleiben einer E-Mail bedeutet, dass Sie derzeit nichts tun müssen. Das ist eine Aussage darüber, ob Sie jetzt sofort handeln müssen, kein Beweis dafür, dass sich der 365-Tage-Zähler zurückgesetzt hat. Verfolgen Sie die Autorisierungsdaten lieber selbst, statt sich allein auf die Benachrichtigung zu verlassen, besonders wenn Sie mehrere Provider im Einsatz haben.
Durchgerechnetes Beispiel: der 365-Tage-Zähler bei einer Agentur
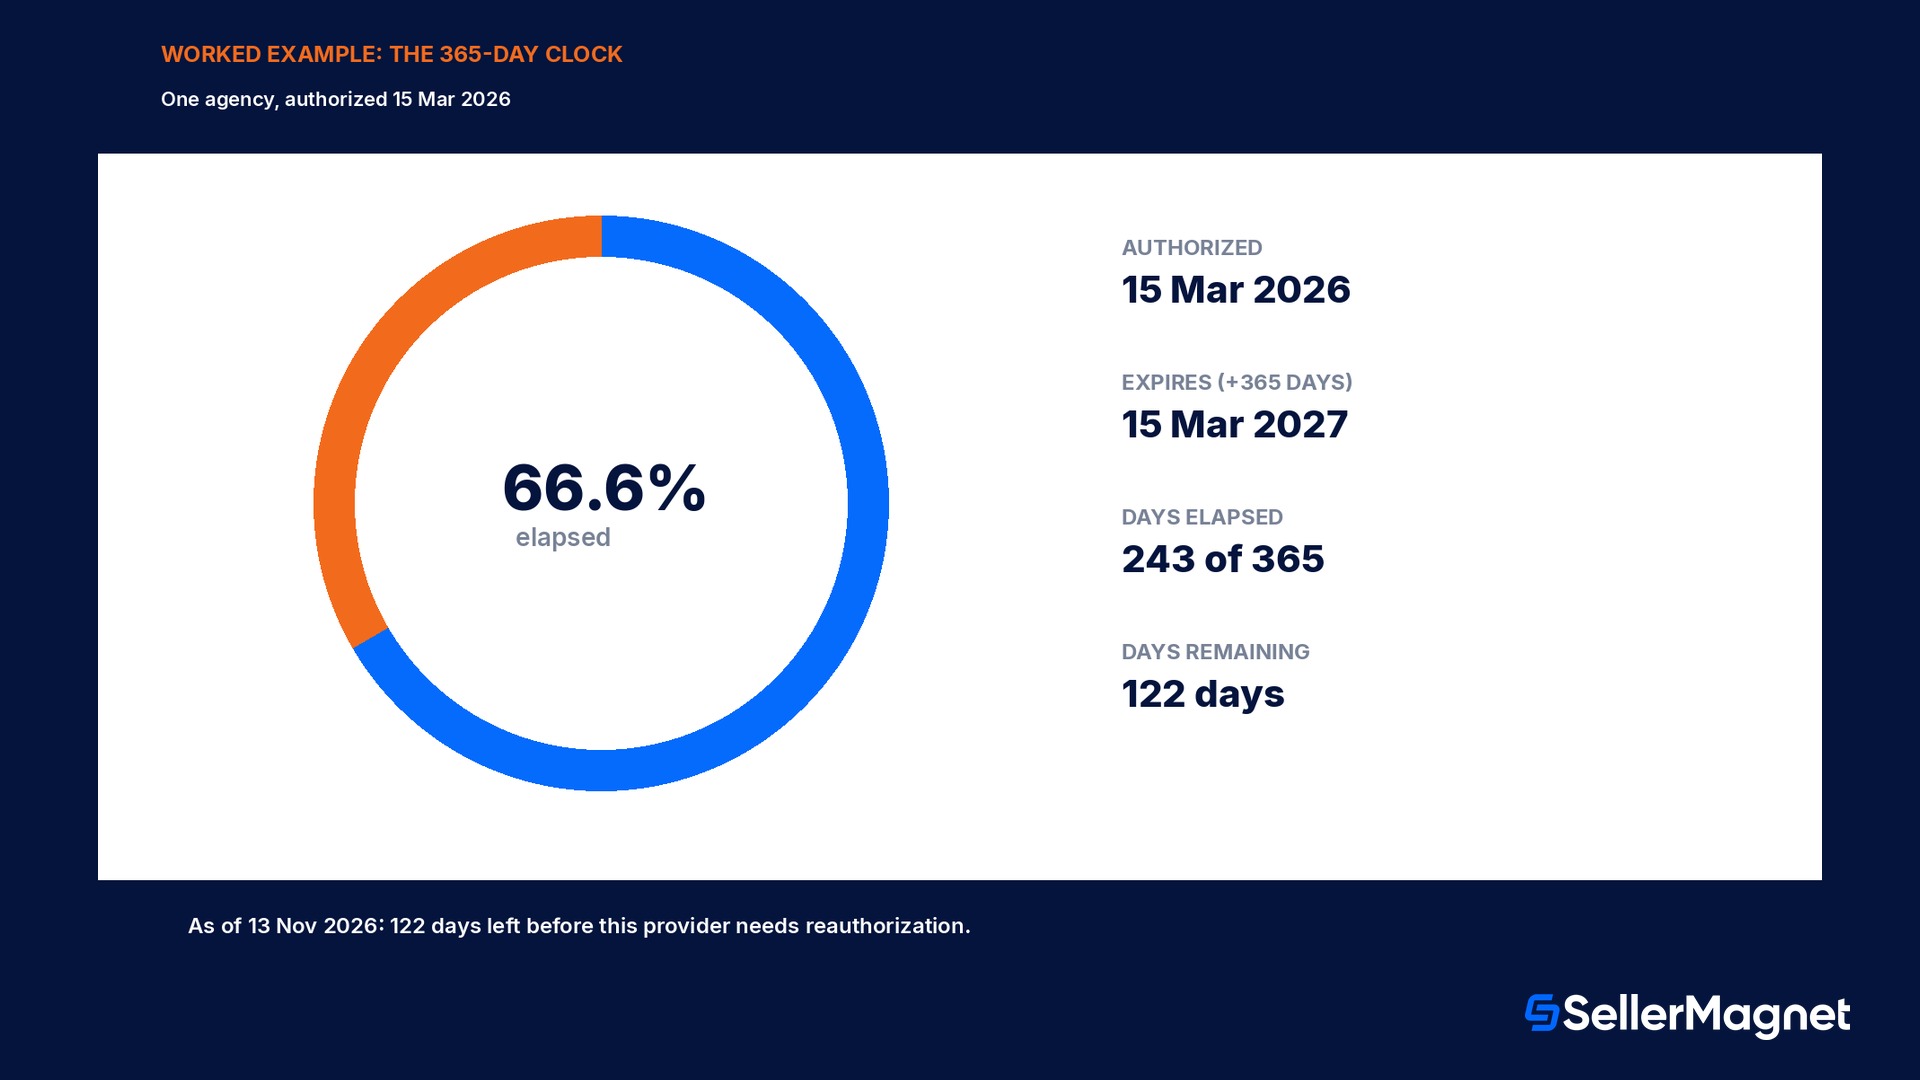
Angenommen, Sie haben eine PPC-Agentur am 15. März 2026 autorisiert. Addieren Sie 365 Tage, und die Autorisierung läuft am 15. März 2027 ab, taggenau ein volles Jahr später. Mit Stand 13. November 2026 sind 243 dieser 365 Tage vergangen, also 66,6% der Zeit, womit noch 122 Tage bleiben, bevor Sie handeln müssen.
Datum
Autorisierung erteilt
15 März 2026
Läuft ab (Autorisierung + 365 Tage)
15 März 2027
Vergangene Tage mit Stand 13 Nov. 2026
243 Tage (66,6%)
Verbleibende Tage
122 Tage
Durchgerechnetes Beispiel: drei Provider, drei Jahrestage
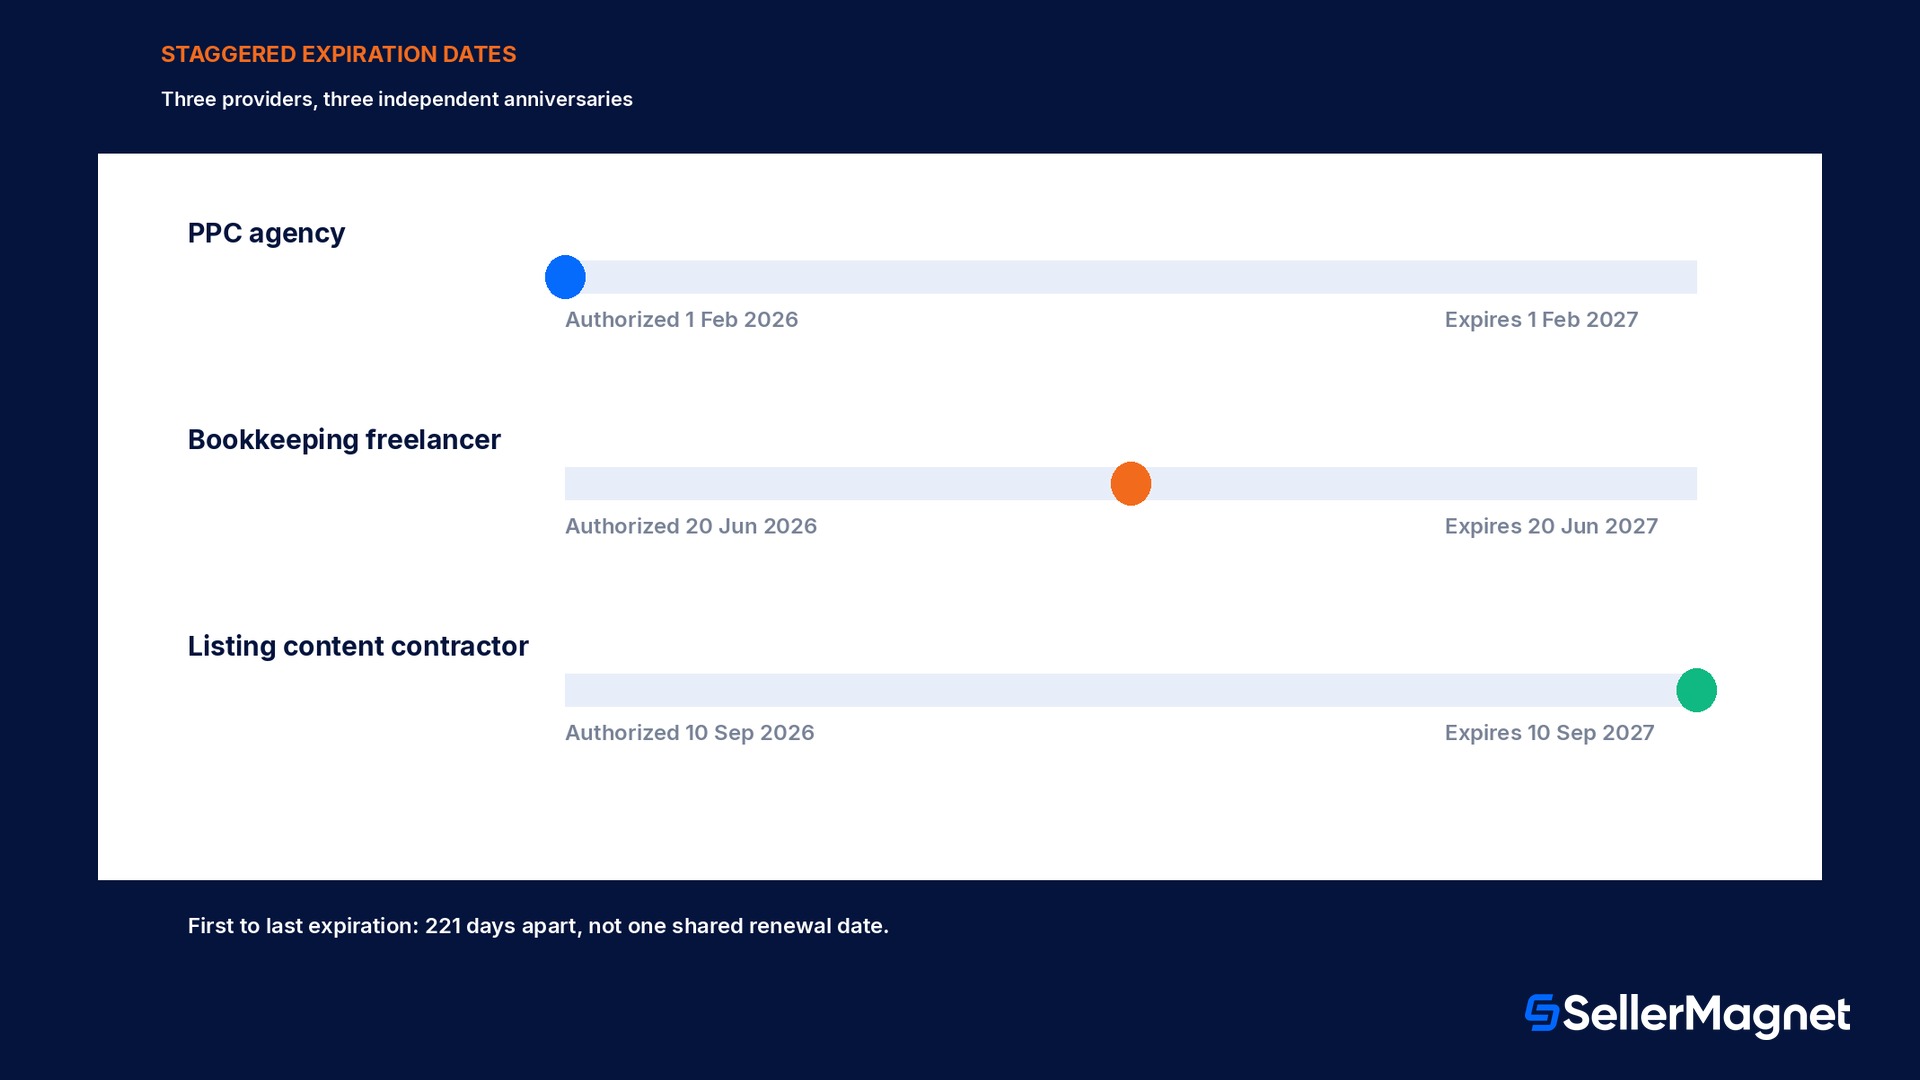
Die meisten Verkäufer, die externe Hilfe einsetzen, nutzen nicht nur einen einzigen Provider. Angenommen, Sie haben eine PPC-Agentur, autorisiert am 01.02.2026, eine freiberufliche Buchhaltungskraft, autorisiert am 20.06.2026, und einen Dienstleister für Angebotsinhalte, autorisiert am 10.09.2026. Jeder erhält seinen eigenen, unabhängigen 365-Tage-Zähler, sodass die Ablaufdaten 221 Tage voneinander entfernt liegen, vom ersten bis zum letzten, statt an einem gemeinsamen Verlängerungstermin, den Sie mit einer einzigen Kalendererinnerung abdecken könnten.
Service Provider
Autorisiert
Läuft ab
PPC-Agentur
01 Feb. 2026
01 Feb. 2027
Freiberufliche Buchhaltungskraft
20 Jun. 2026
20 Jun. 2027
Dienstleister für Angebotsinhalte
10 Sep. 2026
10 Sep. 2027
Die eigentliche Gefahr sind die versetzten Zähler, nicht die 365 Tage an sich
Der Ein-Jahres-Zähler eines einzelnen Providers lässt sich leicht im Blick behalten. Drei oder fünf Provider, jeweils an einem anderen Datum autorisiert, bedeuten drei oder fünf lautlose Fristen, die gleichzeitig laufen. Die Benachrichtigung im Action Center hilft, aber sie erscheint pro Provider einmal, kurz vor dessen eigenem Datum, nicht als zusammengefasste Übersicht.
Was passiert, wenn Sie die Frist verpassen
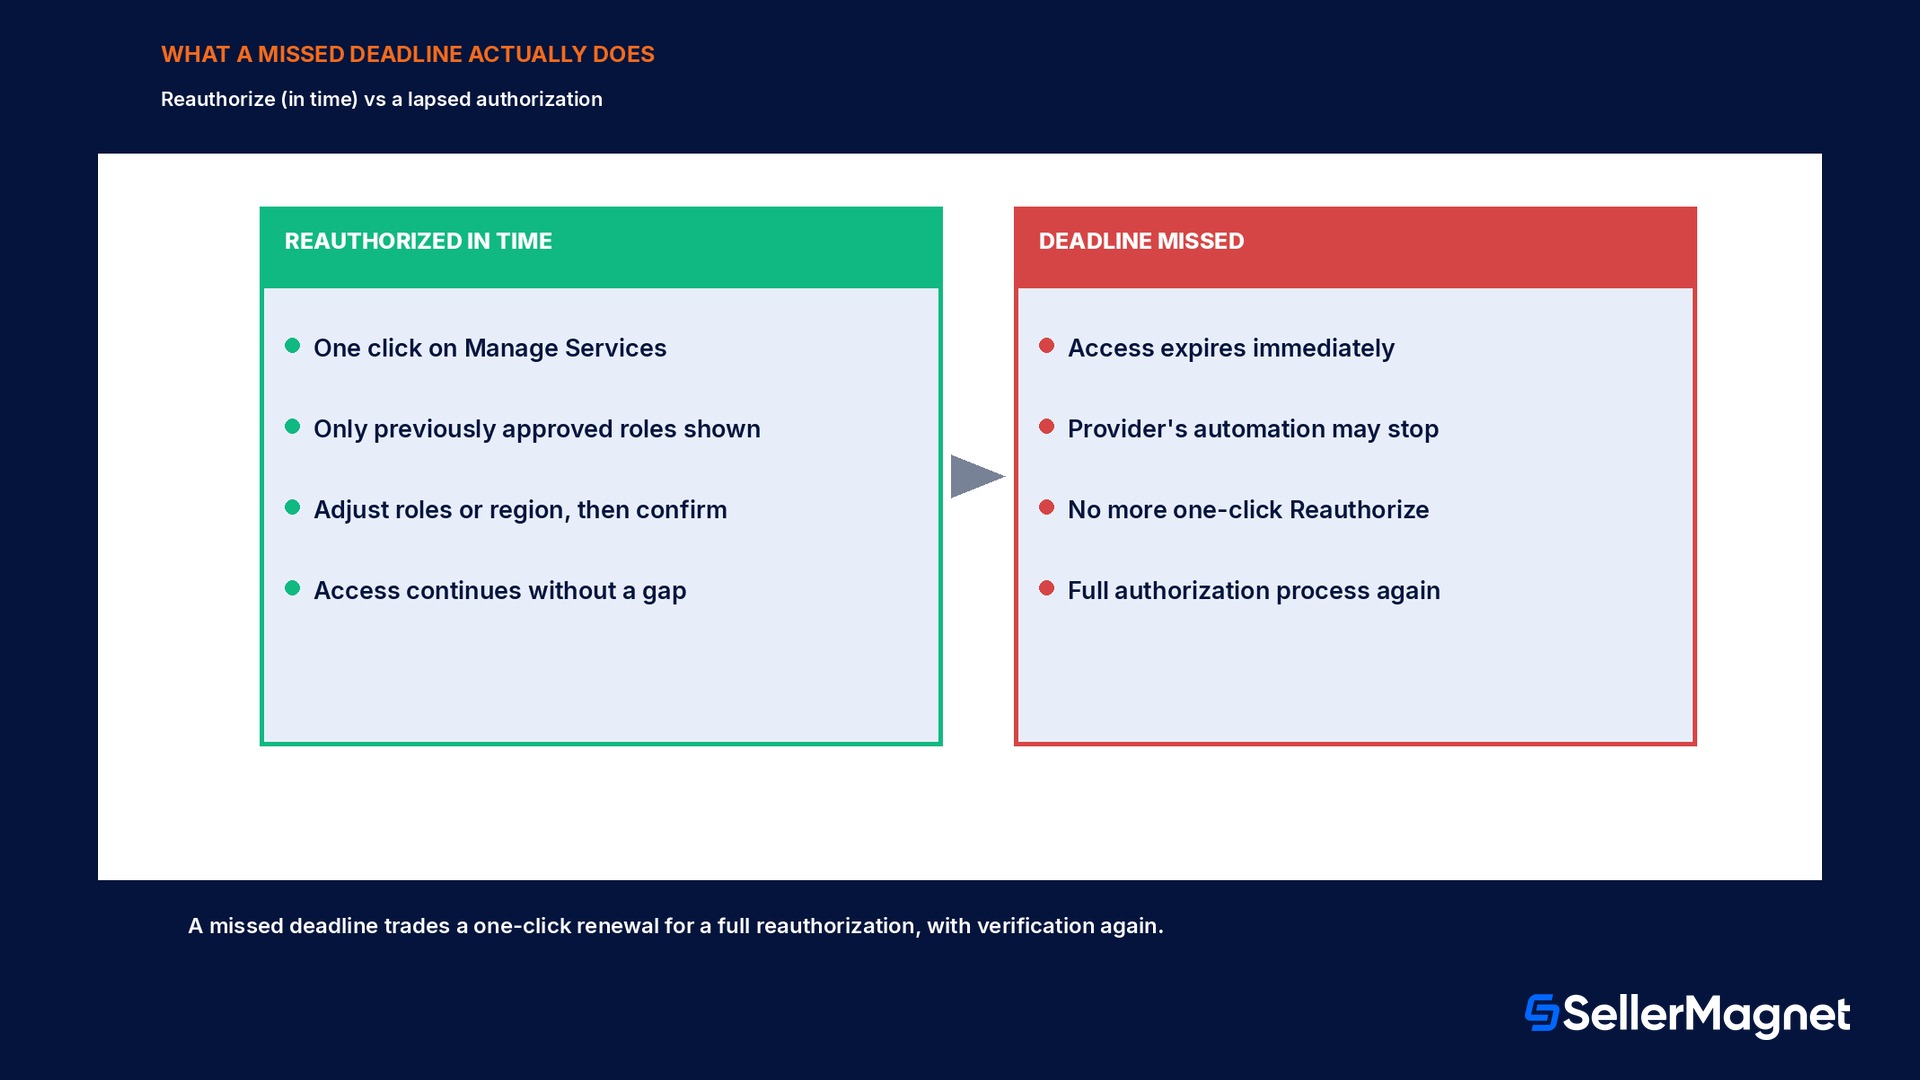
Amazons Hilfeseite zur erneuten Autorisierung legt genau dar, was eine verpasste Frist tatsächlich kostet, und das ist mehr als nur der Zugriff des Providers.
Der Zugriff des Service Providers erlischt sofort, und er kann keine Aktionen mehr in Ihrem Namen durchführen
Automatisierte Prozesse oder Integrationen, die der Provider betreibt, können aufhören zu funktionieren
Die Option zur erneuten Autorisierung mit einem Klick verschwindet, Sie müssen den vollständigen Autorisierungsprozess erneut durchlaufen, einschließlich einer neuen Geschäftsverifizierung, um den Zugriff wiederherzustellen
Der Teil, der den meisten Verkäufern beim ersten Lesen entgeht, ist die dritte Zeile. Die erneute Autorisierung vor Ablauf ist eine schnelle Verlängerung direkt auf der Manage Services Seite, auf der nur bereits genehmigte Rollen angezeigt werden und Sie diese anpassen oder einschränken können. Sobald die Frist verstrichen ist, ist diese Abkürzung weg. Den Provider wieder an Ihr Konto anzubinden bedeutet den VOLLSTÄNDIGEN Autorisierungsprozess erneut, der eine neue Runde Geschäftsverifizierung umfasst, nicht nur einen Klick zur Verlängerung.
Die Kosten eines Ablaufs veranschaulicht (durchgerechnetes Beispiel, als Illustration ausgewiesen)
Angenommen, eine Agentur verwaltet 340 SKUs für Sie, und etwa 22% dieses Katalogs stützen sich auf eine Repricing-Integration, die die Agentur in Ihrem Namen betreibt. Läuft deren Autorisierung ab und dauert es 6 Tage, bis es auffällt und eine vollständige erneute Autorisierung abgeschlossen ist, sind das 75 SKUs ohne aktives Repricing für jeweils 6 Tage, also 450 SKU-Tage, in denen auf eine Preisänderung eines Wettbewerbers nichts auf Ihrer Seite reagiert.
Diese Zahl ist eine Illustration, keine Amazon-Statistik
Der Anteil von 22% im Risikobereich und die 6-tägige Pause oben sind ein durchgerechnetes Beispiel zur Veranschaulichung der Mechanik, keine veröffentlichte Amazon-Kennzahl. Das tatsächliche Risiko hängt vollständig davon ab, wie groß der Anteil Ihres Katalogs ist, den die Tools eines bestimmten Providers tatsächlich berühren. Prüfen Sie das, bevor Sie von einem bestimmten Kostenwert ausgehen.
Autorisierung richtig verwalten: Rollen, Umfang und regelmäßige Überprüfungen
Der Ablauf der erneuten Autorisierung gibt Ihnen mehr Kontrolle als ein einfaches Ja oder Nein. Auf der Manage Services Seite sehen Sie nur die Rollen, für die dieser Provider zuvor genehmigt wurde, Sie können diese Rollen vor der Bestätigung einschränken oder anpassen, und Sie können den Zugriff nach Land oder Region eingrenzen, falls ein Provider nur auf einen Teil Ihrer Marketplaces zugreifen muss. Behandeln Sie jede erneute Autorisierung als Überprüfung, nicht als Formalität: Die Rollen, die ein Provider im Alltag tatsächlich nutzt, sind oft enger gefasst als die ursprünglich gewährten Rollen, besonders wenn sich eine Zusammenarbeit zur Routine entwickelt hat.
Führen Sie außerhalb von Seller Central ein einfaches Protokoll, eine Tabelle reicht vollkommen aus, in dem Sie den Namen jedes Providers, das Datum der Autorisierung und das berechnete Ablaufdatum festhalten: verlassen Sie sich nicht allein auf die E-Mail des jeweiligen Providers.
Wenn eine Benachrichtigung zur erneuten Autorisierung eingeht, öffnen Sie Manage Services und prüfen Sie tatsächlich die aufgeführten Rollen, bevor Sie fortfahren, anstatt blind zu verlängern.
Schränken Sie Berechtigungen und die Länder- oder Regionszuordnung auf genau das ein, was dieser Provider aktuell für Sie erledigt, da sich Rollen über eine längere Zusammenarbeit hinweg leicht anhäufen.
Wenn eine Zusammenarbeit mit einem Provider beendet ist, entziehen Sie den Zugriff sofort über die Funktion zum Entfernen des Kontozugriffs eines Service Providers, anstatt die 365-Tage-Frist ihn für Sie ablaufen zu lassen.
Prüfen Sie vor einer bekannten Hochsaison das Ablaufdatum jedes aktiven Providers, damit keiner davon mitten in einem Peak-Event ausläuft.
Dieser letzte Punkt verdient besondere Aufmerksamkeit. Ein Provider, dessen Autorisierung zufällig Ende November fällig wird, ist eine unangenehme Überraschung, wenn niemand es bemerkt, bis der Eintrag im Action Center mitten in der Black-Friday-Woche auftaucht. Wer einmal pro Quartal eine vollständige Liste aller Provider und ihrer Ablaufdaten zieht, anstatt auf jede Benachrichtigung einzeln zu reagieren, erkennt eine schlecht terminierte Verlängerung rechtzeitig, solange noch Zeit bleibt, ruhig zu handeln, statt unter dem Druck der Hochsaison.
Zugriff für Service Provider im Vergleich zu internen Benutzerberechtigungen
Es lohnt sich, die Grenze genau zu kennen, denn die beiden Systeme wirken ähnlich, beantworten aber unterschiedliche Fragen und befinden sich auf unterschiedlichen Einstellungsseiten.
Ihre eigenen Mitarbeiter innerhalb Ihres Unternehmens
Läuft automatisch ab
Ja, alle 365 Tage
Nein, der Zugriff bleibt bestehen, bis Sie ihn ändern oder entfernen
Erfordert Geschäftsverifizierung
Ja, vor der erneuten Autorisierung
Nein
Verwaltet auf
Manage Services Seite
User Permissions Einstellungen
Wenn Ihr Team beides mischt, interne Mitarbeiter plus eine externe Agentur, betreiben Sie gleichzeitig zwei unterschiedliche Zugriffskontrollsysteme auf demselben Konto. Für die Seite der internen Benutzer in dieser Aufteilung siehe Amazon Seller Central User Permissions 2026.
Häufige Fehler, die Verkäufer beim Zugriff für Service Provider machen
Die Annahme, dass eine einzige Action Center E-Mail alle Provider abdeckt; die Benachrichtigung jedes Providers wird unabhängig ausgelöst, jeweils nahe seinem eigenen 365-Tage-Datum.
'Noch keine E-Mail erhalten' als Beweis dafür zu werten, dass die Frist noch nicht begonnen hat, anstatt das tatsächliche Datum der Autorisierung zu prüfen, das Sie erteilt haben.
Zu warten, bis das Ablaufdatum selbst erreicht ist, um zu handeln, obwohl die erneute Autorisierung nur bis zu diesem Datum eine Angelegenheit mit einem einzigen Klick bleibt.
Einmal weit gefasste Rollen zu vergeben und sie nie wieder zu überprüfen, anstatt die Berechtigungen bei jeder erneuten Autorisierung einzuschränken.
Zu vergessen, den Zugriff für eine bereits beendete Zusammenarbeit mit einem Provider formell zu entziehen, sodass eine veraltete Autorisierung aktiv bleibt, bis ihre eigene Frist abgelaufen ist.
Nicht zu prüfen, ob das Tool eines abgelaufenen Providers, ein Repricer, ein Reporting-Abgleich, ein Listing-Editor, vor dem Ablauf etwas Zeitkritisches erledigt hat.
Davon auszugehen, dass ein Provider seine eigene Geschäftsverifizierung bereits abgeschlossen hat, nur weil er es angekündigt hat; bestätigen Sie dies direkt, anstatt es erst zur Deadline herauszufinden.
Dieselbe weit gefasste Autorisierung über alle Marketplaces hinweg zu verwenden, in denen ein Verkäufer tätig ist, anstatt die Länder- oder Regionszuordnung so zu nutzen, dass sie dem tatsächlichen Tätigkeitsbereich des Providers entspricht.
Wo Sie Ihre aktuelle Service Provider Liste prüfen können
Bevor einer der oben genannten Tipps zur Nachverfolgung nützlich ist, benötigen Sie eine genaue Liste, wer aktuell Zugriff hat. Seller Central führt diese Informationen in einem eigenen Bereich zur Autorisierungsverwaltung, getrennt von der allgemeinen Seite für Benutzer und Berechtigungen, die für Mitarbeiter genutzt wird. Ein direkter Blick lohnt sich, statt sich auf die Erinnerung zu verlassen, wer jemals verbunden war.
Öffnen Sie Manage Services über die Einstellungen von Seller Central; dies ist dieselbe Seite, die sowohl für die Autorisierung eines neuen Providers als auch für die erneute Autorisierung eines bestehenden verwendet wird.
Prüfen Sie jede Zeile auf den Namen des Providers, den gewährten Dienst oder die Rolle sowie den aktuellen Autorisierungsstatus: aktiv, erneute Autorisierung ausstehend oder abgelaufen.
Vergleichen Sie diese Liste mit Ihrer eigenen internen Übersicht darüber, wen Sie tatsächlich bezahlen oder mit wem Sie zusammenarbeiten; ein Provider, der nach Beendigung der Zusammenarbeit weiterhin aktiven Zugriff zeigt, ist die häufigste Lücke, die bei einer ersten Prüfung auffällt.
Entziehen Sie bei jedem Provider, den Sie nicht wiedererkennen oder an dessen Autorisierung Sie sich nicht erinnern, sofort den Zugriff, anstatt ihn nach seinem eigenen 365-Tage-Zeitplan auslaufen zu lassen.
Führen Sie diese Prüfung jetzt einmal durch, danach vierteljährlich
Ein einziger gründlicher Durchgang durch Manage Services, direkt nach dem Lesen dieses Artikels, erfasst den größten Teil des Risikos veralteter Zugriffe in einem Durchgang. Danach reicht eine fünfminütige Prüfung pro Quartal aus, um gestaffelten Ablaufterminen vorzugreifen, anstatt auf jeden Eintrag im Action Center einzeln zu reagieren.
Checkliste für den Zugriff von Service Providern
Sie können jeden aktiven Service Provider auf Ihrem Konto und das jeweilige Autorisierungsdatum auflisten.
Sie haben das tatsächliche Ablaufdatum jedes Providers berechnet (Autorisierungsdatum plus 365 Tage), nicht nur aus dem Gedächtnis geschätzt.
Jede Benachrichtigung zur erneuten Autorisierung in diesem Jahr wurde auf der Manage Services Seite geprüft, nicht ungelesen weggeklickt.
Berechtigungen sowie Länder- oder Regionszuordnung entsprechen dem, was jeder Provider heute tatsächlich für Sie erledigt, nicht dem, was er vor einem Jahr getan hat.
Beendete Zusammenarbeiten mit Providern wurden sofort widerrufen, nicht einfach von selbst auslaufen lassen.
Sie wissen, welche Ihrer automatisierten Prozesse, Repricing, Reporting, Listing-Bearbeitungen, vom Zugriff eines bestimmten Providers abhängen, sodass ein Ausfall schnell auffällt, falls er eintritt.
Wie SellerMagnet in diese Entscheidung passt
SellerMagnet ist eine App, die Sie selbst verbinden, kein Service Provider innerhalb dieses Autorisierungssystems. Daher gelten die oben beschriebenen 365-Tage-Mechanismen nicht für Ihre eigene SellerMagnet-Verbindung. Diese Änderung macht jedoch deutlich, wie viel still und leise vom fortbestehenden Zugriff eines Dritten abhängen kann. Amazon Alerts und Offer Watch überwachen Ihren verbundenen Katalog täglich, unabhängig davon, wer sonst noch Zugriff auf das Konto hat. Wenn also die Repricing-Integration einer Agentur nach einer abgelaufenen Autorisierung verstummt, taucht ein stehen gebliebener Preis oder eine verlorene Buy Box in Ihrem eigenen Benachrichtigungs-Feed auf, statt erst sichtbar zu werden, wenn eine Umsatzkurve abflacht. Profit Analytics zeigt Ihnen den tatsächlichen Umsatz- und Margentrend für die SKUs, die ein bestimmter Provider betreut, sodass Sie sich nicht allein auf dessen eigenes Reporting verlassen müssen, um zu wissen, ob sich der Zugriff, und die Arbeit, noch lohnt. Die aktuellen Preise finden Sie unter Pläne und Preise.
Für die Account-Health-Seite jeder Zugriffs- oder Automatisierungslücke siehe Amazon Account Health Rating 2026. Was eine stockende Repricing-Integration konkret kosten kann, erfahren Sie unter was über die Buy Box entscheidet, wo die Mechanismen beschrieben sind, auf die das Pricing-Tool eines abgelaufenen Providers nicht mehr reagieren würde.
Was ist ein Amazon Service Provider?
Jeder Dritte außerhalb Ihrer eigenen Organisation, eine Agentur, ein Berater, ein Freelancer oder ein externer Auftragnehmer, den Sie autorisiert haben, im Auftrag von Ihnen auf Ihr Seller Central Konto zuzugreifen. Dies ist eine eigene Kategorie, getrennt von einem internen Teammitglied, das über die Standard-User Permissions hinzugefügt wird.
Wie lange gilt die Autorisierung eines Service Providers?
Seit dem 1. September 2026 läuft jede Autorisierung 365 Tage nach ihrer Erteilung ab. Sie werden per E-Mail und über einen Eintrag im Seller Central Action Center informiert, bevor sie abläuft.
Was passiert, wenn ich einen Service Provider nicht rechtzeitig erneut autorisiere?
Ihr Zugriff erlischt sofort, sie können nicht mehr in Ihrem Namen handeln, jede Automatisierung, die sie betreiben, kann den Dienst einstellen, und die Option zur erneuten Autorisierung per einem Klick verschwindet. Sie müssen den vollständigen Autorisierungsprozess, einschließlich der Geschäftsverifizierung, erneut durchlaufen, um den Zugriff wiederherzustellen.
Wirkt sich das darauf aus, wie ich meine eigenen Mitarbeiter hinzufüge?
Nein. Interne Teammitglieder werden weiterhin über die Standard-Seite der User Permissions in Seller Central verwaltet, ein getrenntes System ohne 365-Tage-Ablauf und ohne Pflicht zur Geschäftsverifizierung.
Warum habe ich noch keine E-Mail zur erneuten Autorisierung erhalten?
Amazon erklärt, dass, wenn Sie keine E-Mail erhalten haben, noch keine Handlung erforderlich ist, was bedeutet, dass das 365-Tage-Fenster des jeweiligen Providers die Benachrichtigungsfrist noch nicht erreicht hat. Das bedeutet nicht, dass die Frist noch nicht begonnen hat: prüfen Sie das tatsächliche Autorisierungsdatum.
Kann ich genau kontrollieren, worauf ein Service Provider zugreifen darf?
Ja. Sie wählen selbst, welche Berechtigungen Sie vergeben, und bei jeder erneuten Autorisierung können Sie die zuvor genehmigten Rollen anpassen oder einschränken sowie den Zugriff nach Land oder Region eingrenzen.
Was, wenn ich eine Zusammenarbeit mit einem Service Provider vorzeitig beenden möchte?
Entziehen Sie den Zugriff sofort über Remove a Service Provider's account access, anstatt zu warten, bis die 365-Tage-Autorisierung von selbst auslaeuft.
Was ist der tatsächliche Unterschied zwischen "Erneut autorisieren" und "Autorisieren"?
Die erneute Autorisierung ist die schnelle Verlängerung an Ort und Stelle, die verfügbar ist, bevor eine bestehende Autorisierung abläuft: Sie zeigt nur bereits genehmigte Rollen an und erlaubt Ihnen, diese anzupassen. Die Autorisierung ist der vollständige Prozess inklusive Geschäftsverifizierung, der entweder für einen völlig neuen Provider oder für einen Provider mit abgelaufener vorheriger Autorisierung erforderlich ist. Wenn Sie die Frist für die erneute Autorisierung verpassen, wechseln Sie vom ersten Weg zum zweiten.
Gilt die Ablauffrist von 365 Tagen rückwirkend für Provider, die ich vor September 2026 autorisiert habe?
Amazons Ankündigung stellt dies als eine Verbesserung der bestehenden Zugriffsregelung dar, nicht als einmaligen Reset: Eine vor dem 1. September 2026 erteilte Autorisierung läuft weiter, aber ihre nächste Verlängerung folgt den neuen Regeln, also der Geschäftsverifizierung und der 365-Tage-Frist, statt dem älteren Prozess.
Stop Juggling Tools. SellerMagnet Combines Everything You Need.