1Você conecta sua conta2Encontramos as discrepâncias e preparamos a solicitação de reembolso3Você envia com um clique e paga sobre o que for recuperado
Permissões de Utilizador na Seller Central da Amazon 2026: Adicione a Sua Equipa Sem Entregar a
R
RenéFreelance Amazon Editor
|
15 min de leitura
Em certa altura, praticamente todos os negócios Amazon em crescimento deixam de ser uma operação a solo. Um assistente virtual passa a tratar das mensagens dos clientes, uma agência assume as campanhas publicitárias, alguém a tempo parcial faz a reconciliação do inventário e, de repente, a conta que antes tinha um único login precisa de vários. O atalho fácil é partilhar o email e a palavra-passe do proprietário. O Seller Central tem uma alternativa integrada que a maioria dos vendedores nunca chega a abrir: Permissões de Utilizador, uma página que permite adicionar colaboradores nominais e parceiros autorizados com exatamente o acesso de que cada um precisa, e remover esse acesso com um clique no dia em que deixam de trabalhar para si. A seguir explicamos o que a página realmente controla, as funções que vale a pena configurar numa equipa pequena, e o erro que, silenciosamente, põe toda a conta em risco.
A página de Permissões de Utilizador do Seller Central, em Definições, permite que uma conta com plano Profissional adicione colaboradores por convite de email e conceda a cada um apenas as páginas de que precisa, em vez de partilhar o login do proprietário. O utilizador principal (o administrador da conta) convida utilizadores secundários (colaboradores) em Gerir Colaboradores, e autoriza agências externas ou desenvolvedores em separado, em Gerir Serviços, como parceiros autorizados. Um colaborador só se torna administrador se lhe forem concedidos direitos explícitos de Ver e editar nessa página.
Os 3 tipos de utilizador que o Seller Central realmente reconhece
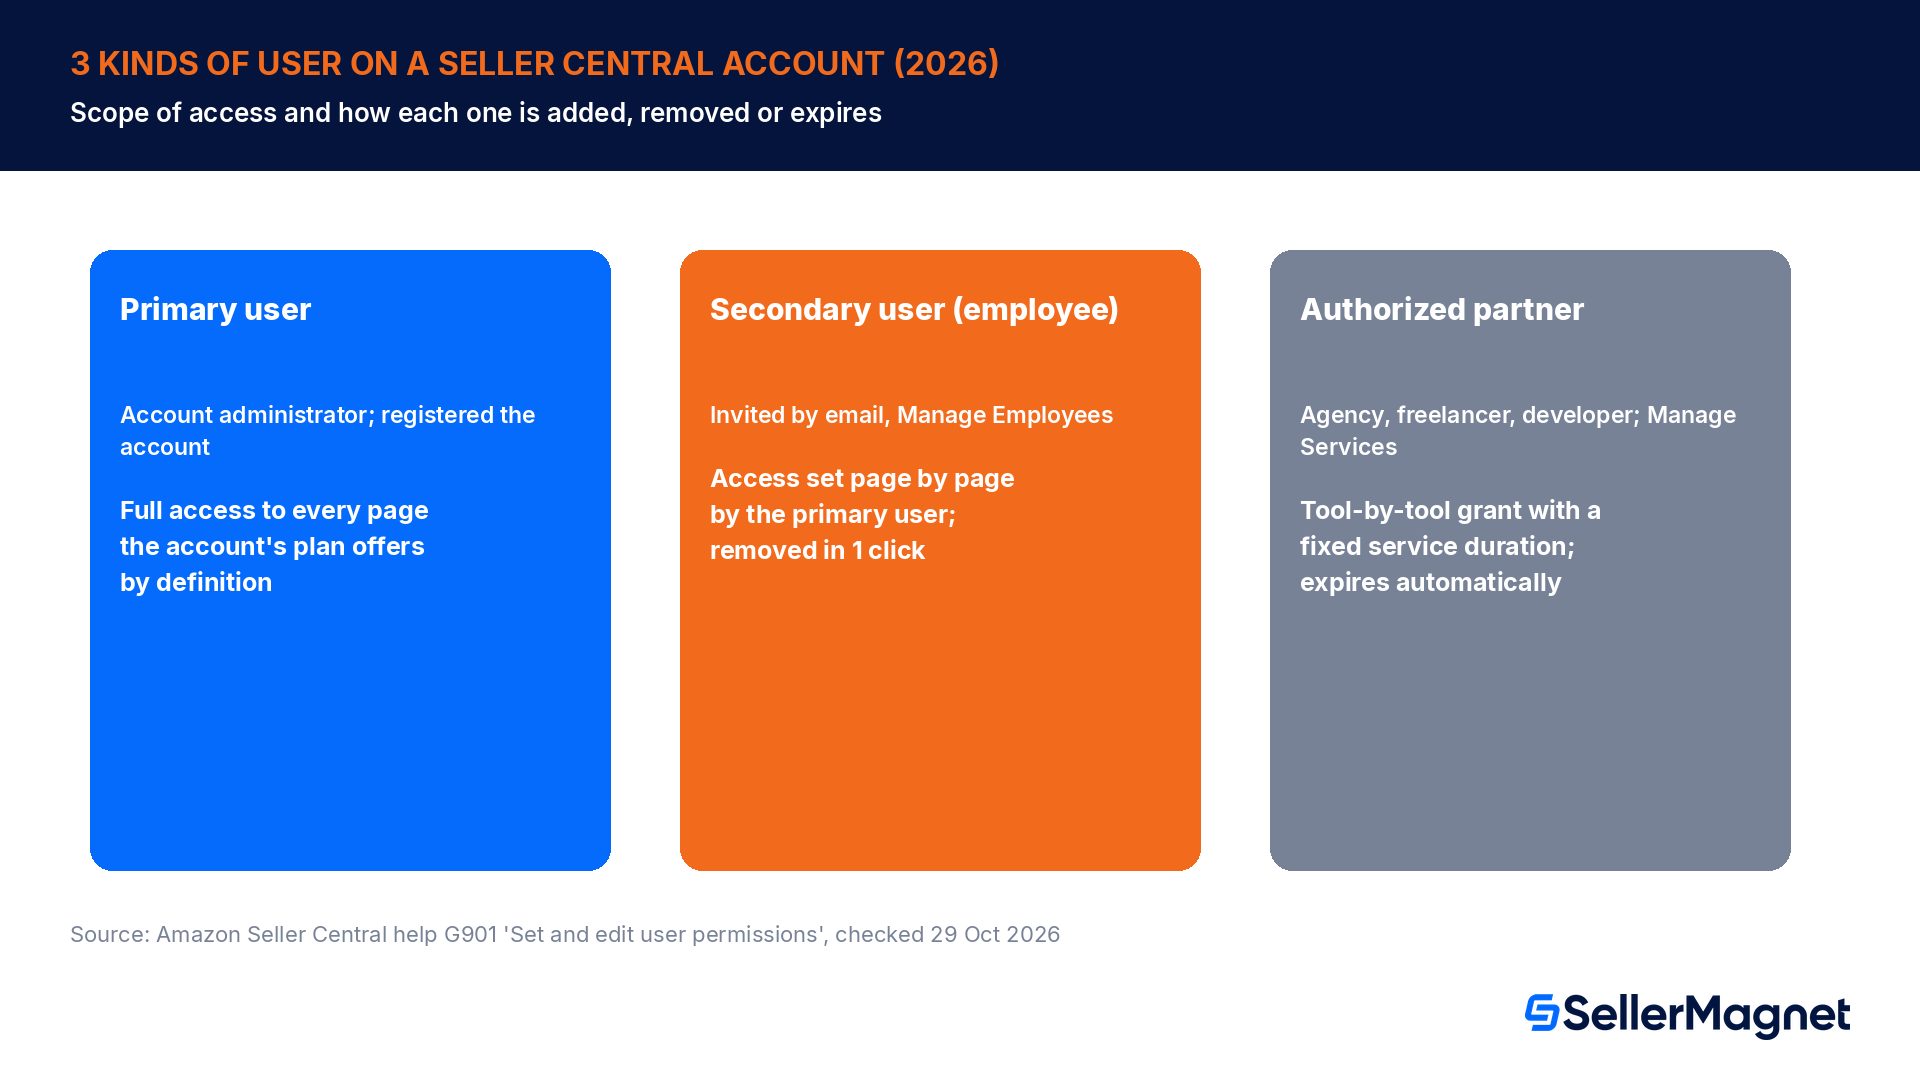
A página de ajuda sobre Permissões de Utilizador da Amazon define exatamente 3 funções, e a diferença entre elas é a coisa mais importante a compreender antes de adicionar alguém à sua conta. Confundir um prestador externo com um colaborador, ou um colaborador com o utilizador principal, é a causa principal da maioria dos erros de acesso cometidos pelos vendedores.
Tipo de utilizador
Quem são
Como obtêm acesso
Podem gerir outros utilizadores?
Utilizador principal
A pessoa que registou a conta no Seller Central; o administrador da conta
Criou a própria conta
Sim, controlo total por predefinição
Utilizador secundário (colaborador)
Equipa, coproprietários ou membros internos que trabalham dentro do seu negócio
Convidado por email em Gerir Colaboradores
Só se o utilizador principal conceder Ver e editar na página de permissões
Parceiro autorizado (prestador de serviços)
Agências externas, freelancers e desenvolvedores que não fazem parte da sua empresa
Autorizado através de uma hiperligação de autorização ou da Rede de Prestadores de Serviços, em Gerir Serviços
Não, o acesso está limitado às ferramentas confirmadas e expira no final da duração do serviço
O utilizador principal tem, por definição, acesso a todas as páginas e funcionalidades que o plano da conta oferece; não existe uma versão mais restrita dessa função. O acesso de todos os outros é algo que o utilizador principal (ou um administrador que o utilizador principal tenha criado) escolhe, página a página. A regra prática que as próprias orientações da Amazon nos fóruns repetem é simples: não adicione prestadores externos ou empresas como colaboradores, e não adicione a sua própria equipa como parceiros autorizados. Cada caminho existe por uma razão, e trocá-los acaba por expor demasiado a conta ou por quebrar, silenciosamente, o acesso da agência quando a duração de serviço escolhida termina.
Porque partilhar um único login é o atalho caro, não o conveniente
Configurar utilizadores individuais demora apenas mais alguns minutos do que escrever uma palavra-passe num chat de grupo, e é exatamente por isso que partilhar um único login continua a ser a prática habitual em tantas contas Amazon pequenas. O custo aparece mais tarde, não no primeiro dia, e manifesta-se de 3 formas específicas que as Permissões de Utilizador foram criadas para evitar.
Sem responsabilização. O aviso da Amazon na página de permissões é explícito: ao conceder acesso, permite que outros utilizadores realizem tarefas como gerir inventário ou tratar confirmações de envio, e é responsável pelas ações de qualquer utilizador que adicionar, incluindo qualquer uso indevido. Com um único login partilhado, todas as ações na conta, uma alteração de preço, a edição de um anúncio, uma mensagem enviada a um cliente, ficam atribuídas à mesma credencial e não podem ser associadas a quem realmente as realizou.
Sem acesso parcial. Uma palavra-passe é tudo ou nada. A pessoa que só precisa de responder a mensagens de clientes acaba por conseguir ver os totais de pagamentos, alterar preços e editar anúncios ativos, porque não há forma de entregar apenas a caixa de entrada com um login partilhado.
Sem uma saída limpa. A única forma de revogar totalmente um login partilhado é alterar a própria palavra-passe, o que bloqueia, no mesmo momento, todos os que ainda precisam legitimamente de acesso, não apenas a pessoa que saiu.
As credenciais de conta não foram feitas para ser partilhadas
A própria orientação da Amazon na página de Permissões de Utilizador é direta: as credenciais da conta são únicas e as informações confidenciais não devem ser partilhadas com ninguém. Conceder acesso através da página de permissões, em vez de fornecer o próprio login, é a forma suportada de permitir que outra pessoa trabalhe na conta.
Como funciona o modelo de convite, passo a passo
A Seller Central utiliza o que a Amazon chama de modelo de convite: o utilizador principal envia um convite, a pessoa convidada cria a sua própria conta e só depois o utilizador principal configura o que essa conta pode ver e fazer. Este processo garante que cada login é único para a pessoa que o utiliza, algo que uma palavra-passe partilhada elimina por completo.
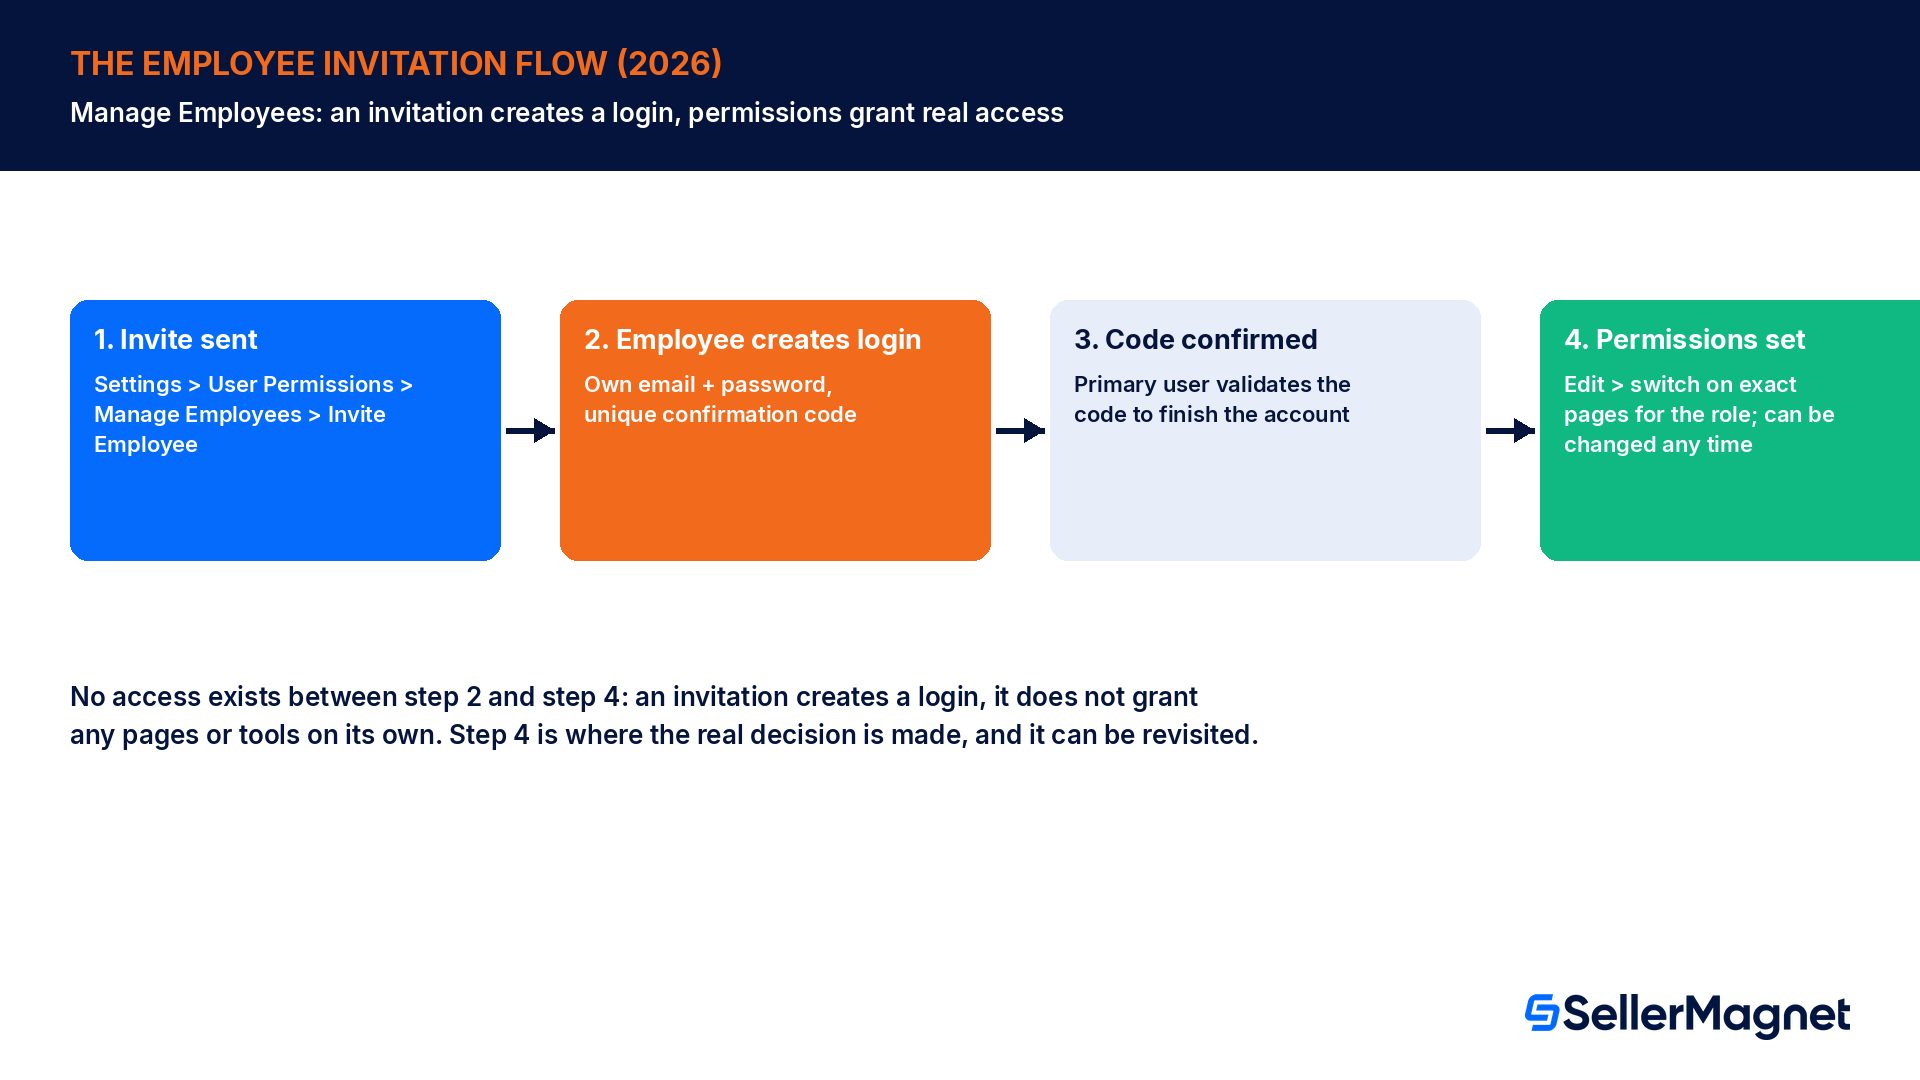
No menu pendente de Definições, selecione Permissões de Utilizador, vá a Gerir Funcionários e clique em Convidar Funcionário.
Introduza os dados do novo funcionário e clique em Enviar convite. A Amazon envia-lhe por email um link para a Seller Central.
O novo funcionário segue as instruções desse email, fornece o seu próprio endereço de email e palavra-passe, e chega a uma página com um código de confirmação único.
O funcionário envia-lhe esse código de confirmação e você (o utilizador principal ou um administrador) valida-o em comparação com o código correspondente mostrado na Seller Central para concluir a criação da conta.
Abra Gerir Funcionários, localize a nova conta, clique em Editar e ative exatamente as páginas e ferramentas de que essa pessoa precisa para a sua função. Guarde as alterações.
Repita o convite para cada funcionário adicional; cada um recebe o seu próprio login único, de forma a que um par de nome de utilizador e palavra-passe nunca seja partilhado entre 2 pessoas.
Há um pormenor que apanha de surpresa quem nunca abriu esta página antes: o novo funcionário não vai conseguir automaticamente ver ou editar seja o que for até que você (ou outro administrador) atribua ativamente as permissões no ecrã Manage Employees. Um convite, por si só, não concede acesso; apenas cria a conta. É na etapa das permissões que as decisões reais são tomadas, e esta pode ser revista a qualquer momento sem ser necessário enviar um novo convite.
Quem se torna administrador, e porque é que isso importa
Nem todos os funcionários devem poder adicionar ou remover outros utilizadores. A Amazon mantém isto propositadamente limitado: um funcionário não consegue sequer aceder à página Manage Permissions a menos que o utilizador principal o tenha tornado administrador, e isso só acontece quando o utilizador principal (ou um administrador já existente) concede a esse funcionário específico os direitos de "View and edit" através da própria página de permissões. Até isso acontecer, o funcionário pode trabalhar nas páginas que lhe foram ativadas, mas não tem qualquer visibilidade sobre o acesso de outras pessoas, nem capacidade de o alterar.
Isto cria uma separação clara que vale a pena usar de forma deliberada e não por acaso: reserve o papel de administrador para si e, no máximo, para um coproprietário de confiança ou responsável de operações. Todos os outros funcionários, por mais sénior que seja o seu trabalho diário, devem conseguir fazer o seu trabalho sem poder tocar na própria página de User Permissions. É essa única restrição que impede que uma conta comprometida ou descuidada acabe por afetar todos os outros utilizadores da empresa.
4 funções que vale a pena configurar para uma pequena equipa Amazon
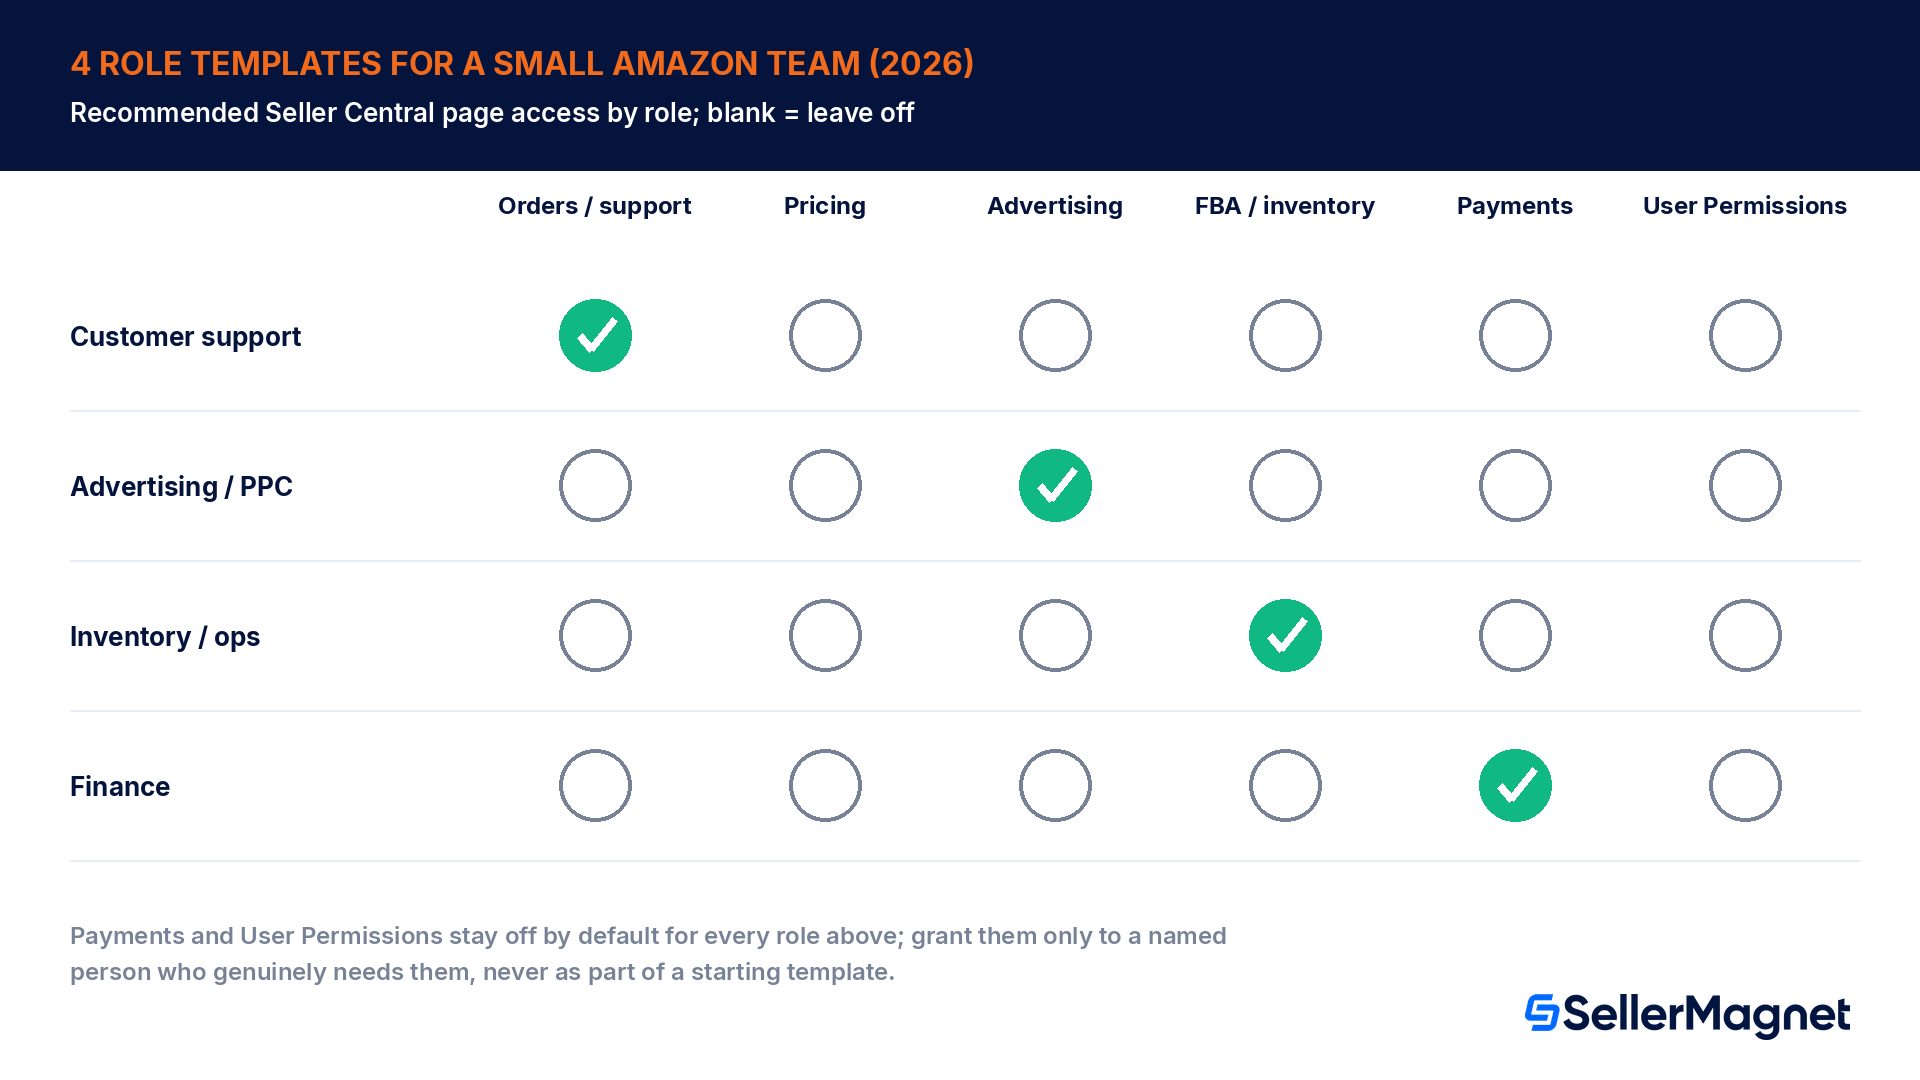
As permissões da Seller Central são granulares, página a página, o que pode parecer um número elevado de decisões individuais numa primeira configuração. Na prática, a maioria das pequenas equipas só precisa de 4 padrões de funções recorrentes, e partir destes é mais rápido do que construir o acesso de cada funcionário a partir do zero.
Função
Páginas essenciais a conceder
Páginas a excluir
Apoio ao cliente
Gerir encomendas, mensagens de compradores, devoluções e reembolsos
Preços, publicidade, permissões de utilizador, pagamentos
Gestor de publicidade / PPC
Consola de publicidade, relatórios de campanhas, conteúdo de anúncios (para testes de copy e imagens)
Pagamentos, permissões de utilizador, definições de remoção FBA
Inventário / operações
Inventário FBA, envios, remoções, Gerir Devoluções FBA
Despesas em publicidade, pagamentos, permissões de utilizador
Finanças / contabilidade
Relatórios de pagamentos, reembolsos, documentos fiscais
Edições de anúncios, alterações de preços, publicidade, permissões de utilizador
Duas páginas não devem constar da lista de quase ninguém, por norma: Pagamentos, porque expõe todo o histórico de transações e pagamentos, e a própria página de Permissões de Utilizador, pela razão do administrador já referida. Se uma função realmente precisar de uma delas, conceda-a a essa pessoa específica em vez de a copiar para o modelo inicial de todas as funções. Reveja a lista novamente sempre que a função de alguém mudar: a própria recomendação da Amazon na página de permissões é conceder o acesso mínimo necessário para o trabalho atual e ajustá-lo, em vez de deixar em vigor uma concessão antiga e mais ampla só porque revê-la parece um esforço extra.
Agências, freelancers e desenvolvedores: parceiros autorizados, não funcionários
Uma agência de PPC, um designer de anúncios freelancer ou um desenvolvedor de software não fazem parte da sua empresa, e o Seller Central tem um percurso próprio exatamente para esse tipo de relação: Parceiros Autorizados, gerido a partir de Gerir Serviços, na mesma página de Permissões de Utilizador. O processo difere do de adicionar um funcionário em 3 aspetos importantes.
Confirmação, não um convite em aberto. Se já conhecer o fornecedor, pode pedir-lhe que gere uma ligação de autorização através do Solution Provider Portal; o acesso é concedido ao abrir essa ligação e confirmar cada ferramenta de que ele necessita. Se estiver à procura de um fornecedor, a Service Provider Network lista opções já validadas que pode autorizar da mesma forma.
Uma concessão ferramenta a ferramenta, confirmada por si. Em vez de ativar páginas individuais do Seller Central, confirma as ferramentas específicas que o link de autorização do fornecedor solicita, e nada fora dessa lista.
Um limite de tempo, não uma concessão indefinida. Cada autorização tem uma duração de serviço que escolhe. Quando expira, a Amazon revoga automaticamente o acesso do fornecedor; recebe avisos antes de isso acontecer para que possa renovar ou deixar expirar de propósito.
Não adicione contratados como funcionários
As próprias orientações do fórum de vendedores da Amazon são diretas quanto a isto: todos os contratados externos ou empresas que não fazem parte da sua empresa devem ser adicionados como parceiros autorizados, nunca como utilizadores secundários da conta. Adicionar uma agência externa como funcionário dá-lhe uma concessão sem prazo definido e sem expiração automática, o que é exatamente o contrário daquilo que o modelo de parceiro autorizado foi criado para evitar.
A expiração automática é o detalhe que a maioria dos vendedores só descobre da forma mais difícil, normalmente quando o painel de um fornecedor perde acesso de repente a meio de um projeto porque ninguém renovou a duração do serviço. Trate um aviso de expiração iminente da mesma forma que trataria a renovação de uma subscrição: uma decisão rápida de cada vez, não uma surpresa.
Exemplo prático: revogar o acesso quando alguém sai da empresa
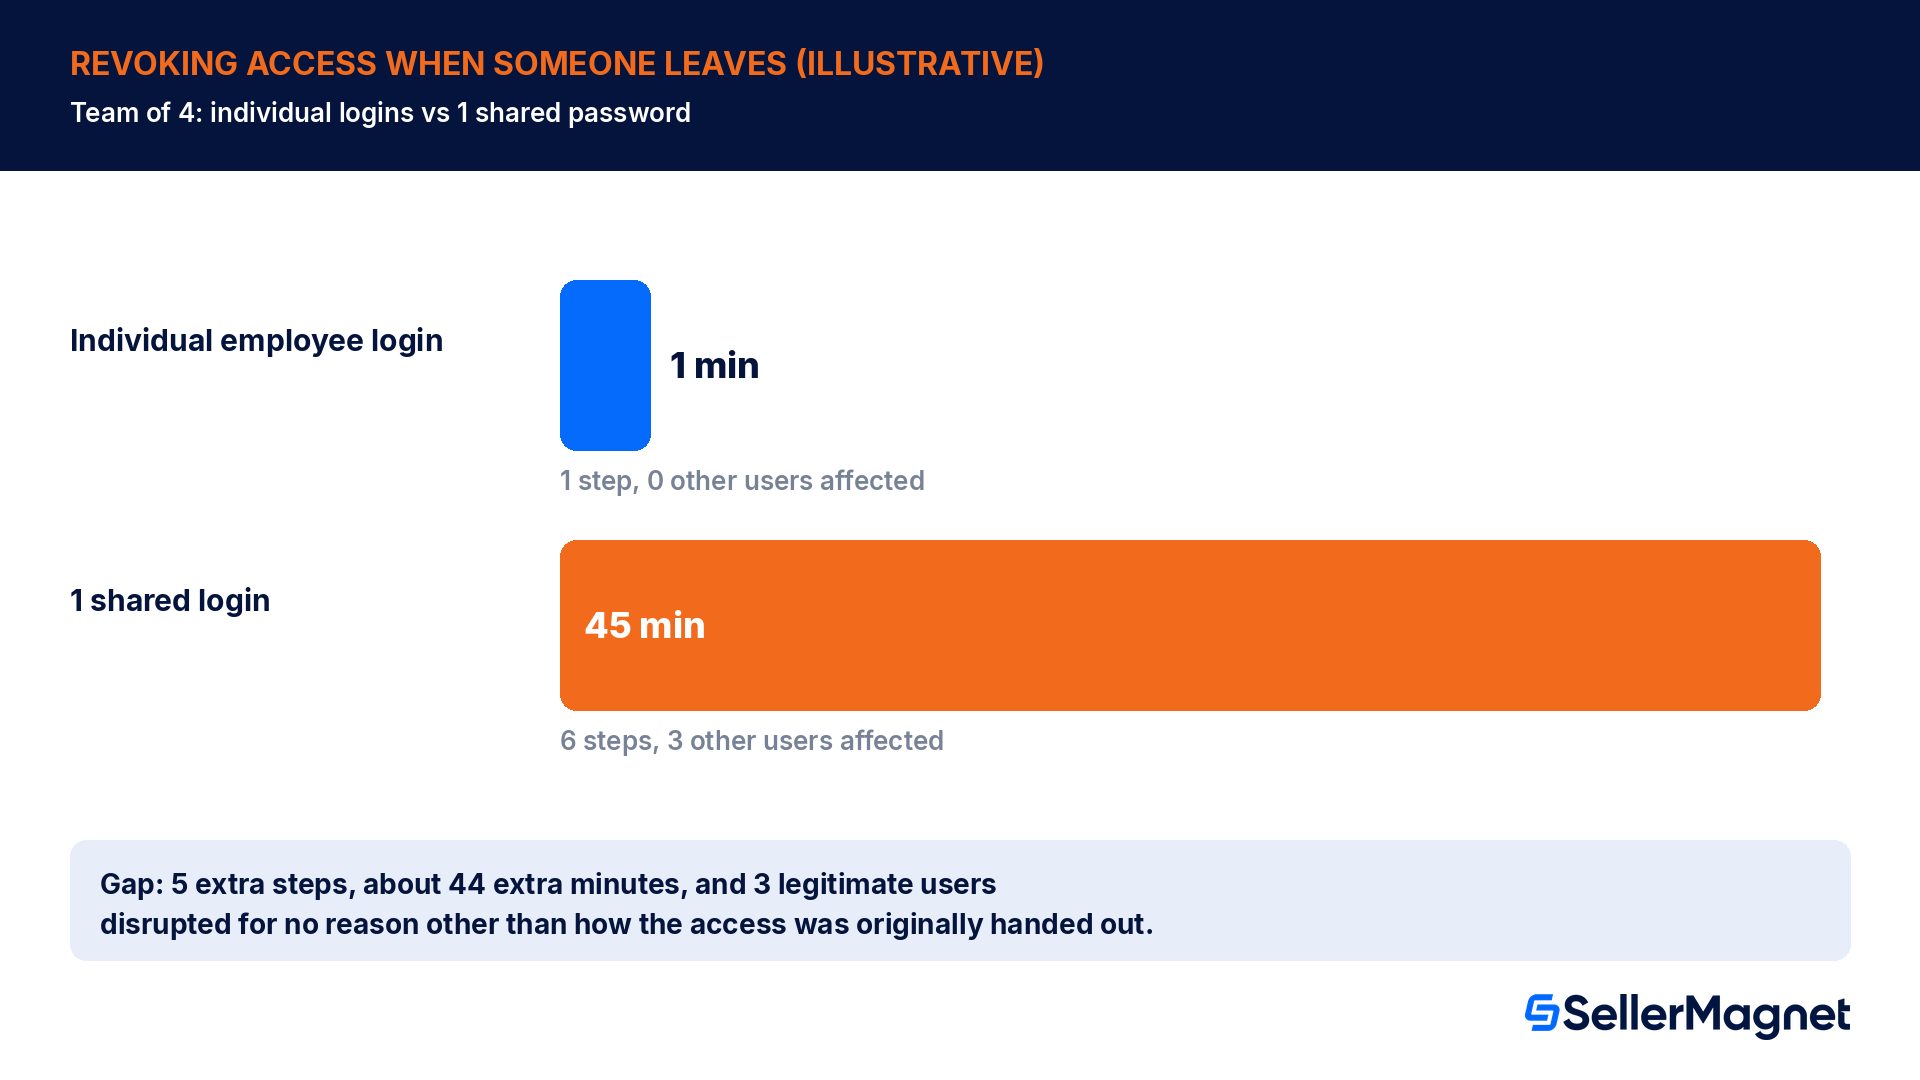
Para ver por que razão a escolha do tipo de utilizador importa na prática, compare 2 equipas idênticas de 4 pessoas, em que uma gere as saídas através de permissões individuais e a outra tem estado a partilhar um único login. Trata-se de um cenário ilustrativo criado para mostrar a mecânica, não de um número publicado pela Amazon; os seus próprios números vão depender de quantas ferramentas e dispositivos estão ligados à conta.
Equipa A, permissões individuais: o acesso da pessoa que sai reside inteiramente no seu próprio login de funcionário. O administrador abre Gerir Funcionários, seleciona o menu suspenso desse utilizador, clica em Remover utilizador, e o acesso desaparece. É 1 passo, feito em cerca de 1 minuto, e não altera nada para as outras 3 pessoas que continuam a usar a conta.
Equipa B, um login partilhado: a única forma de impedir o acesso da pessoa que sai é alterar a própria password. Isso significa: (1) escolher e definir uma nova password, (2) atualizá-la em todos os dispositivos usados pelos restantes membros da equipa, (3) voltar a autenticar qualquer ferramenta ligada ou sessão de navegador associada a esse login, (4) notificar cada um dos 3 utilizadores legítimos restantes da nova password, (5) confirmar que ninguém anotou a password antiga num local onde ainda possa ser encontrada, e (6) esperar que a pessoa que saiu nunca a tenha guardado em nenhum sítio fora do seu controlo. São 6 passos, aproximadamente 45 minutos de coordenação real, e perturba os 3 utilizadores restantes de uma só vez, estivessem ou não preparados para uma mudança de password.
A diferença é de 5 passos extra e cerca de 44 minutos extra neste cenário, e o verdadeiro risco não são os minutos, é o intervalo entre o dia em que alguém sai e o dia em que todos os dispositivos e passwords guardadas foram, de facto, alterados. Um login de funcionário individual fecha esse intervalo com um único clique, com o administrador da conta totalmente no controlo de quando exatamente isso acontece.
Rever permissões com regularidade, não só quando alguém entra
A maioria dos vendedores só pensa nas Permissões de Utilizador quando adiciona alguém novo. A própria dica da Amazon na página enquadra isto antes como um hábito contínuo: rever regularmente as permissões concedidas aos seus utilizadores, porque utilizadores com acesso à conta que já não trabalham com a sua empresa podem representar um risco para a informação privada na conta, mesmo depois de terem avançado para outra coisa.
Abra Definições > Permissões de Utilizador > Gerir Funcionários e liste todas as contas de funcionários ativas na página.
Para cada uma, confirme que a pessoa ainda trabalha com a sua empresa hoje, não há 6 meses.
Verifique se as páginas concedidas ainda correspondem à sua função atual; reduza qualquer coisa mais ampla do que o cargo necessita agora.
Abra Gerir Serviços e verifique a duração de serviço restante de cada parceiro autorizado; renove ou deixe expirar de propósito, e não por acidente, os que já não utiliza.
Remova qualquer conta cujo propósito não consiga explicar de imediato. Se ainda for necessária, será fácil voltar a convidar; se não for, acabou de fechar uma brecha.
Erros comuns de permissões que põem em risco toda a conta
Partilhar o login principal com funcionários ou contratados em vez de os convidar. Este é o único erro de onde derivam todos os outros nesta lista.
Adicionar uma agência externa, freelancer ou programador como funcionário em vez de parceiro autorizado, o que lhes dá uma concessão sem prazo definido e sem expiração automática.
Conceder direitos de administrador de 'Ver e editar' por hábito, para tornar a integração mais rápida, em vez de reservá-los apenas às 1 ou 2 pessoas que realmente precisam de gerir outros utilizadores.
Conceder a cada novo funcionário o mesmo modelo de permissões amplo, independentemente da sua função real, em vez do padrão de 4 funções acima.
Nunca revisitar concessões antigas depois de a função de alguém mudar ou de a pessoa deixar de trabalhar com a empresa, pelo que o acesso sobrevive silenciosamente à função para a qual foi criado.
Esquecer que só os vendedores do plano Professional podem definir e gerir permissões; um vendedor Individual que queira adicionar pessoal tem primeiro de atualizar o plano.
Tratar a expiração do acesso de um parceiro autorizado como um erro do sistema em vez do fim esperado da duração de serviço que escolheu inicialmente.
A lista de verificação de configuração de 10 minutos
Confirme que a sua conta está num plano de vendas Professional; as Permissões de Utilizador não estão disponíveis num plano Individual.
Liste pelo nome todas as pessoas que atualmente têm, ou deveriam ter, acesso à sua conta Seller Central.
Organize essa lista em funcionários (pessoas que trabalham dentro da sua empresa) e parceiros autorizados (agências externas, freelancers e programadores).
Envie um convite por email a partir de Gerir Funcionários para cada funcionário; nunca entregue a password da própria conta.
Autorize cada fornecedor externo em Gerir Serviços com uma duração de serviço específica, nunca com uma concessão indefinida.
Defina as permissões de cada colaborador segundo um dos 4 padrões de função acima e deixe Pagamentos e Permissões de Utilizador desativados, a menos que essa pessoa em concreto precise deles.
Atribua a função de administrador ('Ver e editar' nesta página) a si próprio e, no máximo, a um co-proprietário de confiança.
Coloque um recordatório mensal recorrente no seu calendário para rever o acesso de cada colaborador e o prazo de validade de cada parceiro.
Onde o SellerMagnet encaixa
O acesso baseado em funções controla quem pode alterar o quê dentro do próprio Seller Central. A outra metade de gerir uma equipa em segurança é garantir que a pessoa certa vê efetivamente o alerta quando algo muda, seja uma queda de preço, uma suspensão de anúncio ou uma nova mensagem de comprador. O Alerts encaminha essas notificações para o membro da equipa especificamente responsável, em vez de uma única caixa de entrada partilhada por todos, de modo a que a pessoa que gere preços saiba de uma perda da Buy Box e a pessoa que trata do suporte saiba de uma avaliação negativa, sem que nenhuma delas precise de um acesso à conta mais amplo do que o que a sua própria função já concede. Confirme as funcionalidades atuais no site antes de o configurar.
Quem pode configurar as Permissões de Utilizador numa conta Seller Central?
Apenas o utilizador principal, a pessoa que registou a conta, ou um colaborador a quem esse utilizador principal tenha dado explicitamente a função de administrador. A própria funcionalidade só está disponível para vendedores com um plano de venda Professional; os vendedores Individual não têm sequer a opção de definir ou gerir permissões até fazerem o upgrade.
Qual é a diferença entre um colaborador e um parceiro autorizado?
Um colaborador é alguém que trabalha dentro do seu próprio negócio e é convidado por email em Gerir Colaboradores, com permissões que define página a página. Um parceiro autorizado é uma agência externa, freelancer ou developer, autorizado em Gerir Serviços para um conjunto específico de ferramentas e uma duração de serviço fixa que expira automaticamente, a menos que a renove.
Convidar um colaborador dá-lhe acesso automaticamente?
Não. O convite apenas cria o login próprio do colaborador no Seller Central e o respetivo código de confirmação. O utilizador principal ou um administrador ainda tem de abrir Gerir Colaboradores, clicar em Editar nessa conta e ativar as páginas específicas que o colaborador deve ver antes de existir acesso real. Até lá, o novo login consegue entrar mas não consegue tocar em nada útil.
Um colaborador pode gerir as permissões de outros utilizadores?
Só se o utilizador principal conceder a esse colaborador em específico os direitos de 'Ver e editar' na própria página de Permissões de Utilizador, o que o torna administrador. Sem essa concessão explícita, um colaborador não consegue sequer abrir a página Gerir Permissões, independentemente de quanto outro acesso tenha no resto da conta, incluindo ferramentas de inventário ou de publicidade.
É seguro simplesmente partilhar a palavra-passe da conta em vez disso?
As próprias orientações da Amazon dizem que não: as credenciais da conta são únicas e a informação confidencial não deve ser partilhada com ninguém. Uma palavra-passe partilhada elimina a responsabilização por ações individuais, impõe um acesso tudo ou nada a todos os que a detêm e transforma o offboarding numa alteração de palavra-passe que perturba, ao mesmo tempo, todos os restantes utilizadores legítimos, não só o que saiu.
Como removo o acesso de um colaborador quando ele sai?
Vá a Definições > Permissões de Utilizador > Gerir Colaboradores, encontre a conta, abra o respetivo menu e selecione Remover utilizador. Entra em vigor imediatamente e não exige alterar nada no login, nas permissões ou na palavra-passe de qualquer outro colaborador, o que é a principal vantagem prática em relação a uma credencial partilhada de que todos dependem.
O que acontece quando a duração de serviço de um parceiro autorizado expira?
A Amazon revoga automaticamente o acesso desse fornecedor assim que termina a duração de serviço selecionada; recebe recordatórios antes do vencimento para que possa renová-lo ou deixá-lo expirar intencionalmente. Este é o comportamento esperado, não um erro, e é exatamente o mecanismo que impede que o acesso de uma agência externa ou developer se prolongue indefinidamente sem revisão.
Devo adicionar a minha agência de publicidade como colaborador, por simplicidade?
Não. As próprias orientações do fórum de vendedores da Amazon indicam que contratantes externos e empresas que não fazem parte do seu negócio devem ser adicionados como parceiros autorizados em Gerir Serviços, nunca como utilizadores secundários da conta. Adicionar uma agência como colaborador dá-lhe uma concessão sem prazo definido, sem expiração automática, e salta o passo de confirmação ferramenta a ferramenta que o protege.
Stop Juggling Tools. SellerMagnet Combines Everything You Need.