Permisos de usuario en Seller Central 2026: suma a tu equipo sin entregar toda la cuenta
R
RenéFreelance Amazon Editor
|
15 min de lectura
En algún momento, casi todos los negocios de Amazon en crecimiento dejan de ser una operación de una sola persona. Un asistente virtual se encarga de los mensajes de los clientes, una agencia gestiona las campañas de publicidad, alguien contratado a tiempo parcial concilia el inventario y, de repente, la cuenta que antes tenía un solo acceso necesita varios. El atajo fácil es compartir el correo y la contraseña del propietario. Seller Central tiene una alternativa integrada que la mayoría de los vendedores nunca abre: Permisos de Usuario, una página que permite añadir empleados designados y socios autorizados con exactamente el acceso que cada uno necesita, y eliminar ese acceso con un solo clic el día que dejen de trabajar para ti. A continuación verás qué controla realmente esta página, los roles que vale la pena configurar para un equipo pequeño y el error que, sin que lo notes, pone en riesgo toda la cuenta.
La página de Permisos de Usuario de Seller Central, dentro de Configuración, permite que una cuenta con plan Profesional añada empleados mediante invitación por correo electrónico y otorgue a cada uno solo las páginas que necesita, en lugar de compartir el acceso del propietario. El usuario principal (el administrador de la cuenta) invita a los usuarios secundarios (empleados) en Gestionar Empleados, y autoriza a agencias o desarrolladores externos por separado en Gestionar Servicios como socios autorizados. Un empleado se convierte en administrador solo si se le otorgan derechos explícitos de Ver y editar en esa página.
Los 3 tipos de usuario que Seller Central realmente reconoce
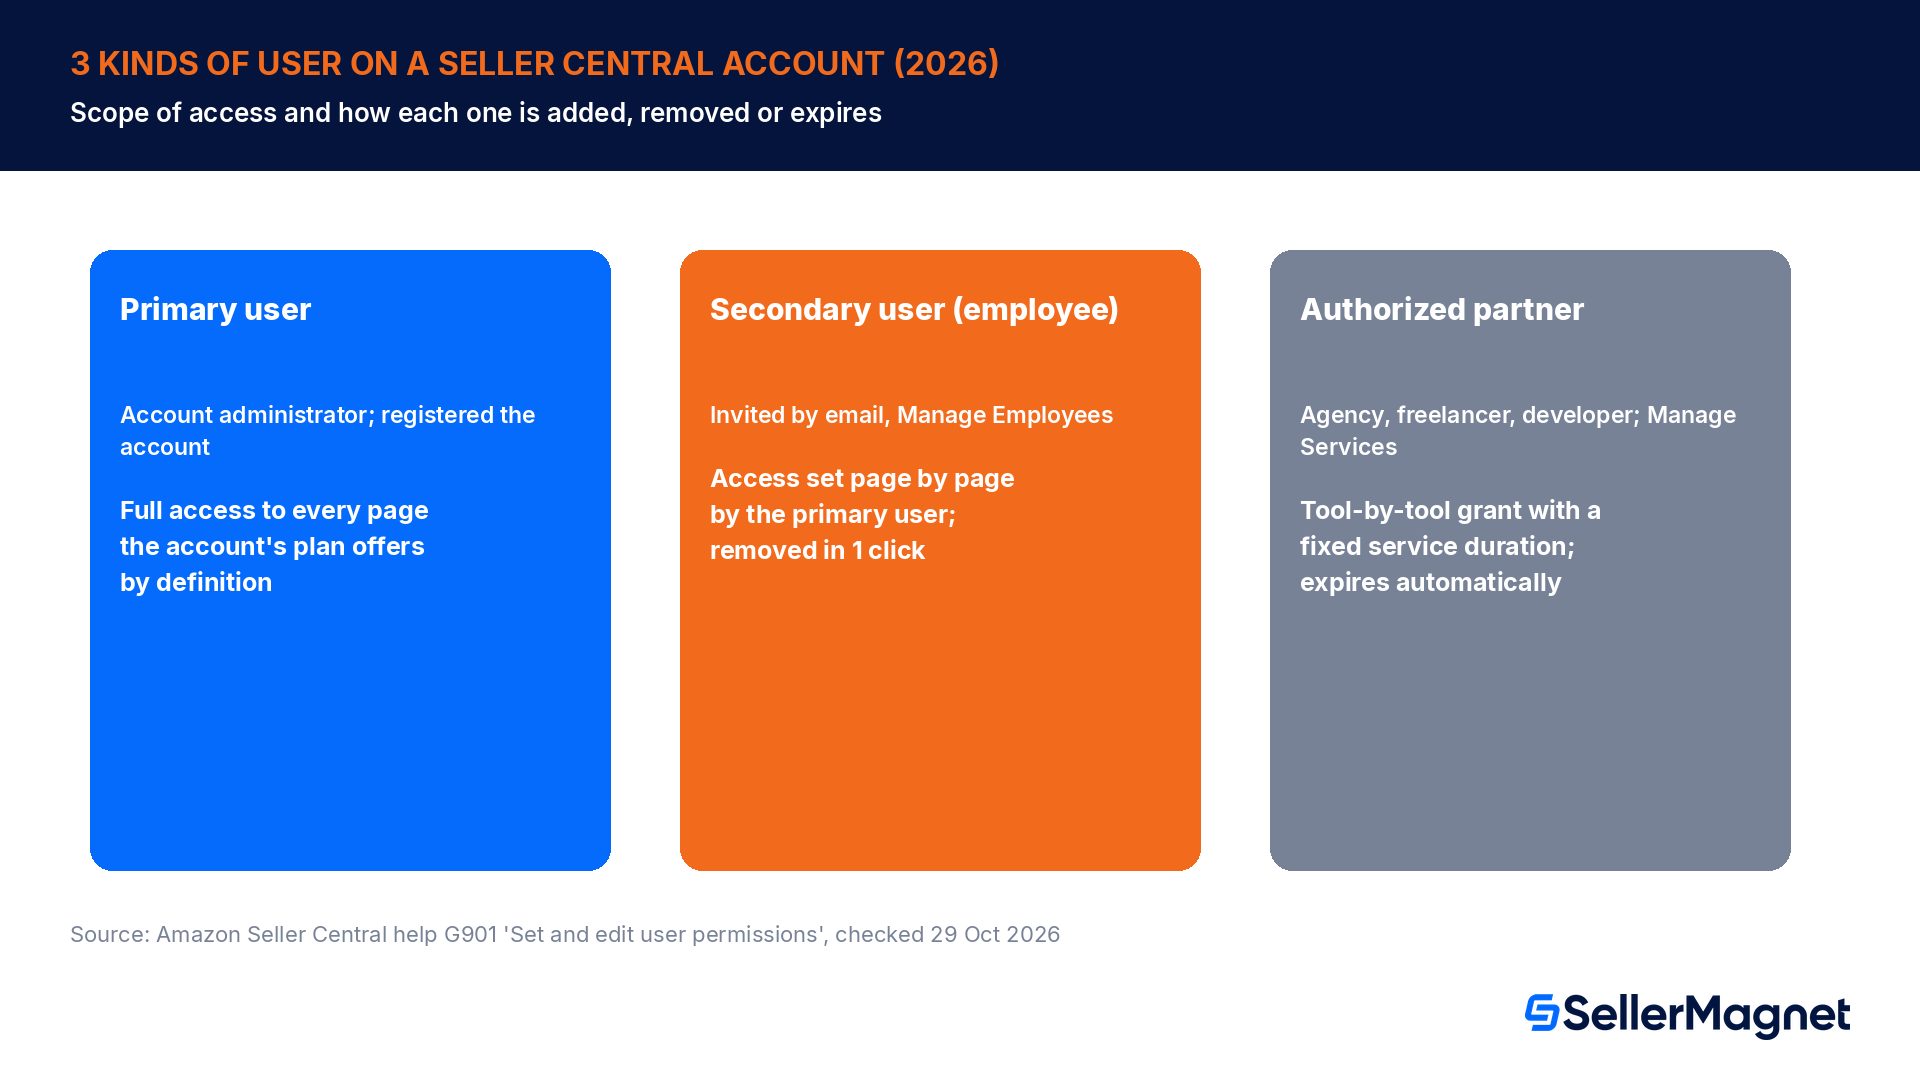
La página de ayuda de Permisos de Usuario de Amazon define exactamente 3 roles, y la diferencia entre ellos es lo más importante que hay que entender antes de añadir a alguien a tu cuenta. Confundir a un contratista con un empleado, o a un empleado con el usuario principal, es la causa raíz de la mayoría de los errores de acceso que cometen los vendedores.
Tipo de usuario
Quiénes son
Cómo obtienen acceso
¿Pueden gestionar a otros usuarios?
Usuario principal
La persona que registró la cuenta de Seller Central; el administrador de la cuenta
Creó la cuenta misma
Sí, control total por defecto
Usuario secundario (empleado)
Personal, copropietarios o miembros del equipo interno que trabajan dentro de tu negocio
Invitado por correo electrónico desde Gestionar Empleados
Solo si el usuario principal concede permisos de visualización y edición en la página de permisos
Socio autorizado (proveedor de servicios)
Agencias externas, freelancers y desarrolladores que no forman parte de tu empresa
Autorizado mediante un enlace de autorización o la Red de Proveedores de Servicios, en Gestionar Servicios
No, el acceso se limita a las herramientas confirmadas y expira al finalizar la duración del servicio
El usuario principal tiene acceso, por definición, a todas las páginas y funciones que ofrece el plan de la cuenta; no existe una versión más restringida de ese rol. El acceso de todos los demás es algo que el usuario principal (o un administrador que este haya creado) decide, página por página. La norma práctica que repiten las propias guías del foro de Amazon es sencilla: no añadas contratistas externos ni empresas como empleados, y no añadas a tu propio personal como socios autorizados. Cada vía existe por una razón, y mezclarlas expone la cuenta más de lo necesario o, silenciosamente, corta el acceso de la agencia en cuanto termina la duración del servicio que elegiste.
Por qué compartir un solo inicio de sesión es el atajo caro, no el cómodo
Configurar usuarios individuales lleva unos minutos más que escribir una contraseña en un chat de grupo, y precisamente por eso compartir un solo inicio de sesión sigue siendo la norma en tantas cuentas pequeñas de Amazon. El coste aparece después, no el primer día, y se manifiesta de 3 formas concretas que los Permisos de Usuario se diseñaron para evitar.
Sin rendición de cuentas. La advertencia de Amazon en la página de permisos es explícita: al conceder acceso, permites que otros usuarios realicen tareas como gestionar el inventario o tramitar confirmaciones de envío, y eres responsable de las acciones de cualquier usuario que añadas, incluido cualquier uso indebido. Con un único inicio de sesión compartido, cada acción en la cuenta (un cambio de precio, una edición de listing, un mensaje enviado a un cliente) se atribuye a la misma credencial y no se puede rastrear hasta la persona que realmente la realizó.
Sin acceso parcial. Una contraseña es todo o nada. La persona que solo necesita responder mensajes de clientes termina pudiendo ver los totales de pago, cambiar precios y editar listings activos, porque no hay forma de entregar únicamente la bandeja de entrada con un inicio de sesión compartido.
Sin una baja limpia. La única forma de revocar por completo un inicio de sesión compartido es cambiar la propia contraseña, lo cual bloquea a todos los que aún necesitan legítimamente el acceso en ese mismo momento, no solo a la persona que se marchó.
Las credenciales de la cuenta no están pensadas para compartirse
La propia guía de Amazon en la página de Permisos de Usuario lo indica sin rodeos: las credenciales de la cuenta son únicas y la información confidencial no debe compartirse con nadie. Conceder acceso a través de la página de permisos, en lugar de entregar el propio inicio de sesión, es la forma admitida de permitir que otra persona trabaje en la cuenta.
Cómo funciona el modelo de invitación, paso a paso
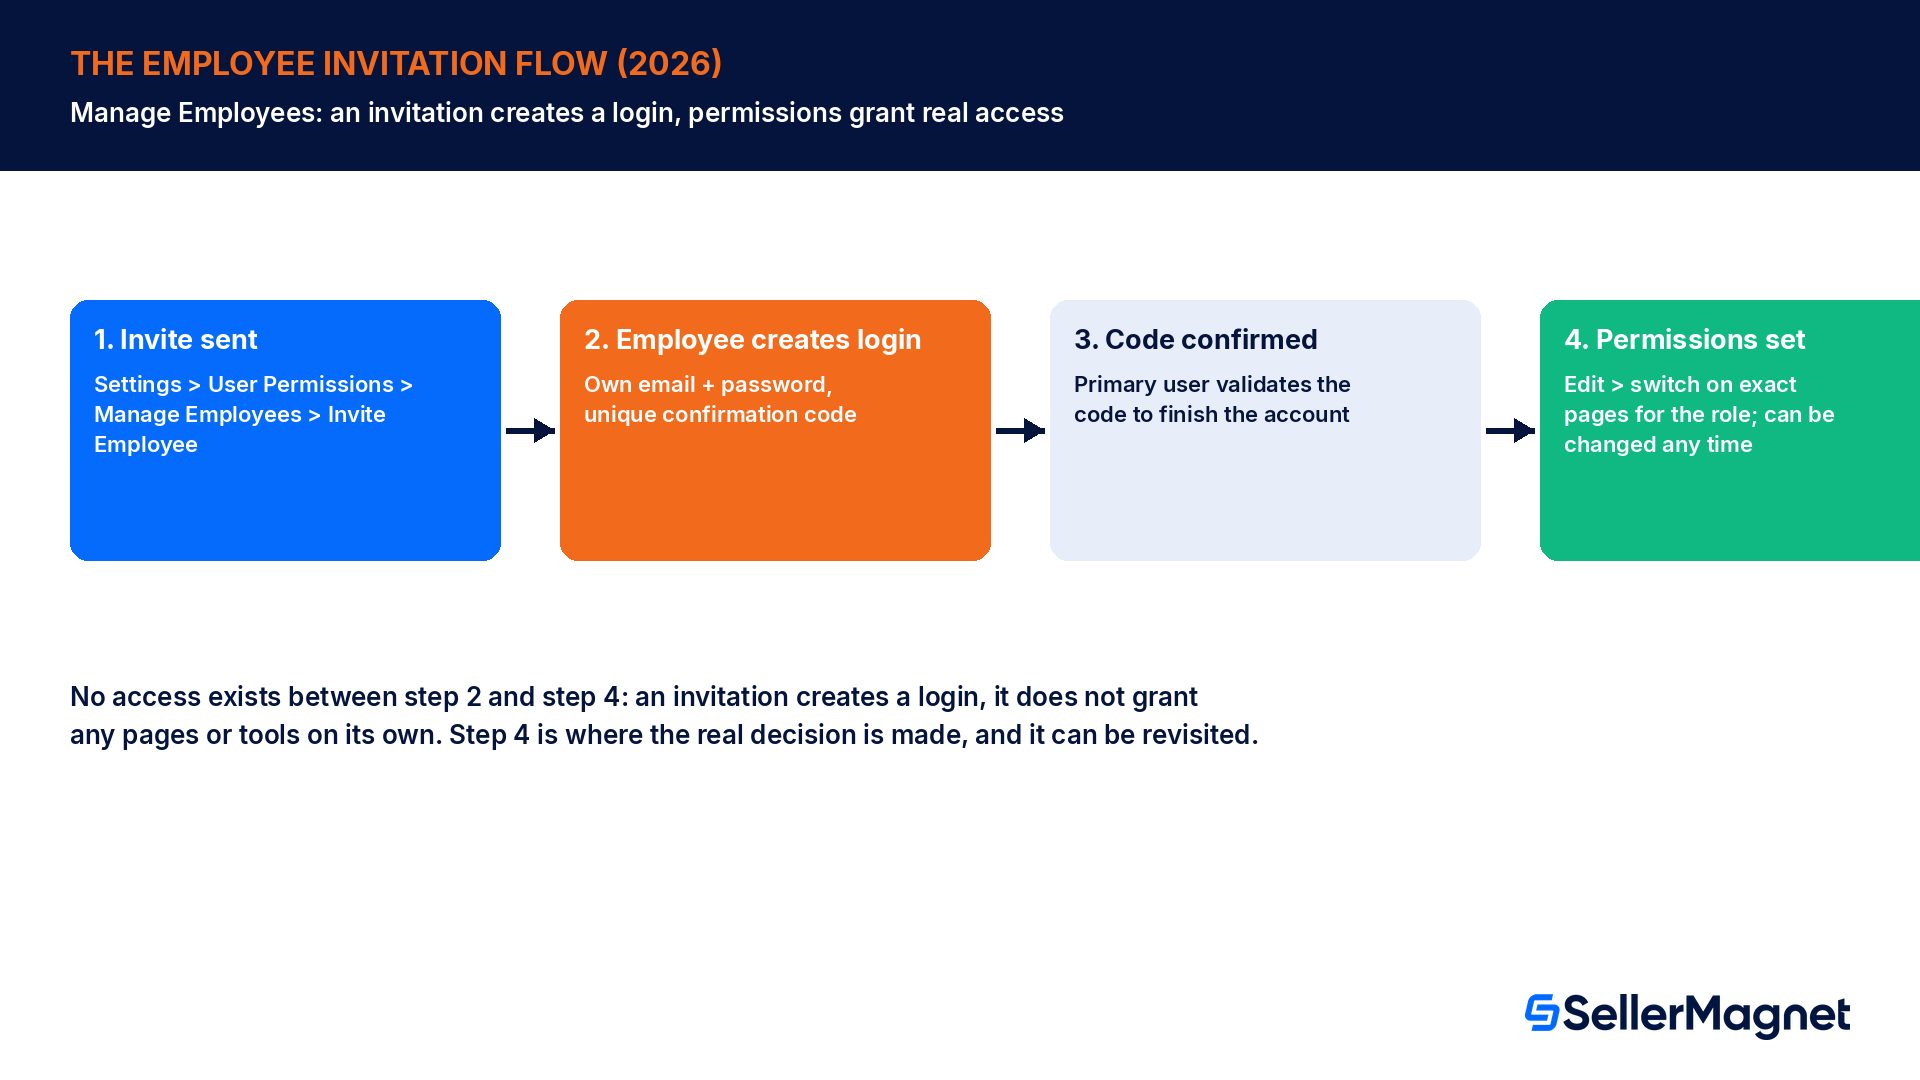
Seller Central utiliza lo que Amazon llama un modelo de invitación: el usuario principal envía una invitación, la persona invitada crea su propia cuenta y solo entonces el usuario principal configura qué puede ver y hacer esa cuenta. El proceso mantiene cada inicio de sesión único para la persona que lo usa, que es precisamente lo que una contraseña compartida elimina por completo.
En el menú desplegable de Configuración, selecciona Permisos de Usuario, luego ve a Administrar Empleados y haz clic en Invitar Empleado.
Introduce los datos del nuevo empleado y haz clic en Enviar invitación. Amazon le enviará por correo electrónico un enlace a Seller Central.
El nuevo empleado sigue las instrucciones de ese correo, indica su propia dirección de correo y contraseña, y llega a una página con un código de confirmación único.
El empleado te envía ese código de confirmación y tú (el usuario principal o un administrador) lo validas contra el código correspondiente que aparece en Seller Central para terminar de establecer la cuenta.
Abre Administrar Empleados, busca la nueva cuenta, haz clic en Editar y activa exactamente las páginas y herramientas que esa persona necesita para su función. Guarda los cambios.
Repite la invitación para cada empleado adicional; cada uno obtiene su propio inicio de sesión único, de modo que un par de usuario y contraseña nunca se comparte entre 2 personas.
Hay un detalle que sorprende a quienes no han abierto antes esta página: el nuevo empleado no podrá ver ni editar nada automáticamente hasta que tú (u otro administrador) concedas activamente los permisos en la pantalla de Administrar Empleados. Una invitación por sí sola no otorga acceso; solo crea la cuenta. El paso de permisos es donde se toman las decisiones reales, y se puede revisar en cualquier momento sin necesidad de enviar una nueva invitación.
Quién se convierte en administrador y por qué importa
No todos los empleados deberían poder añadir o eliminar otros usuarios. Amazon mantiene esto deliberadamente restringido: un empleado no puede acceder en absoluto a la página de Administrar Permisos a menos que el usuario principal lo haya convertido en administrador, y eso solo ocurre cuando el usuario principal (o un administrador existente) concede a ese empleado en concreto derechos de 'Ver y editar' a través de la propia página de permisos. Hasta que eso suceda, el empleado puede trabajar dentro de las páginas que le hayas activado, pero no tiene ninguna visibilidad ni capacidad para cambiar el acceso de ningún otro usuario.
Esto crea una separación clara que conviene aplicar de forma deliberada y no por accidente: reserva el rol de administrador para ti mismo y, como máximo, un copropietario de confianza o responsable de operaciones. Cualquier otro empleado, sin importar lo senior que sea su trabajo diario, debería poder realizar sus tareas sin poder tocar la página de Permisos de Usuario. Esa única restricción es lo que impide que una cuenta comprometida o descuidada acabe afectando en cascada a todos los demás usuarios del negocio.
4 roles que vale la pena configurar para un pequeño equipo de Amazon
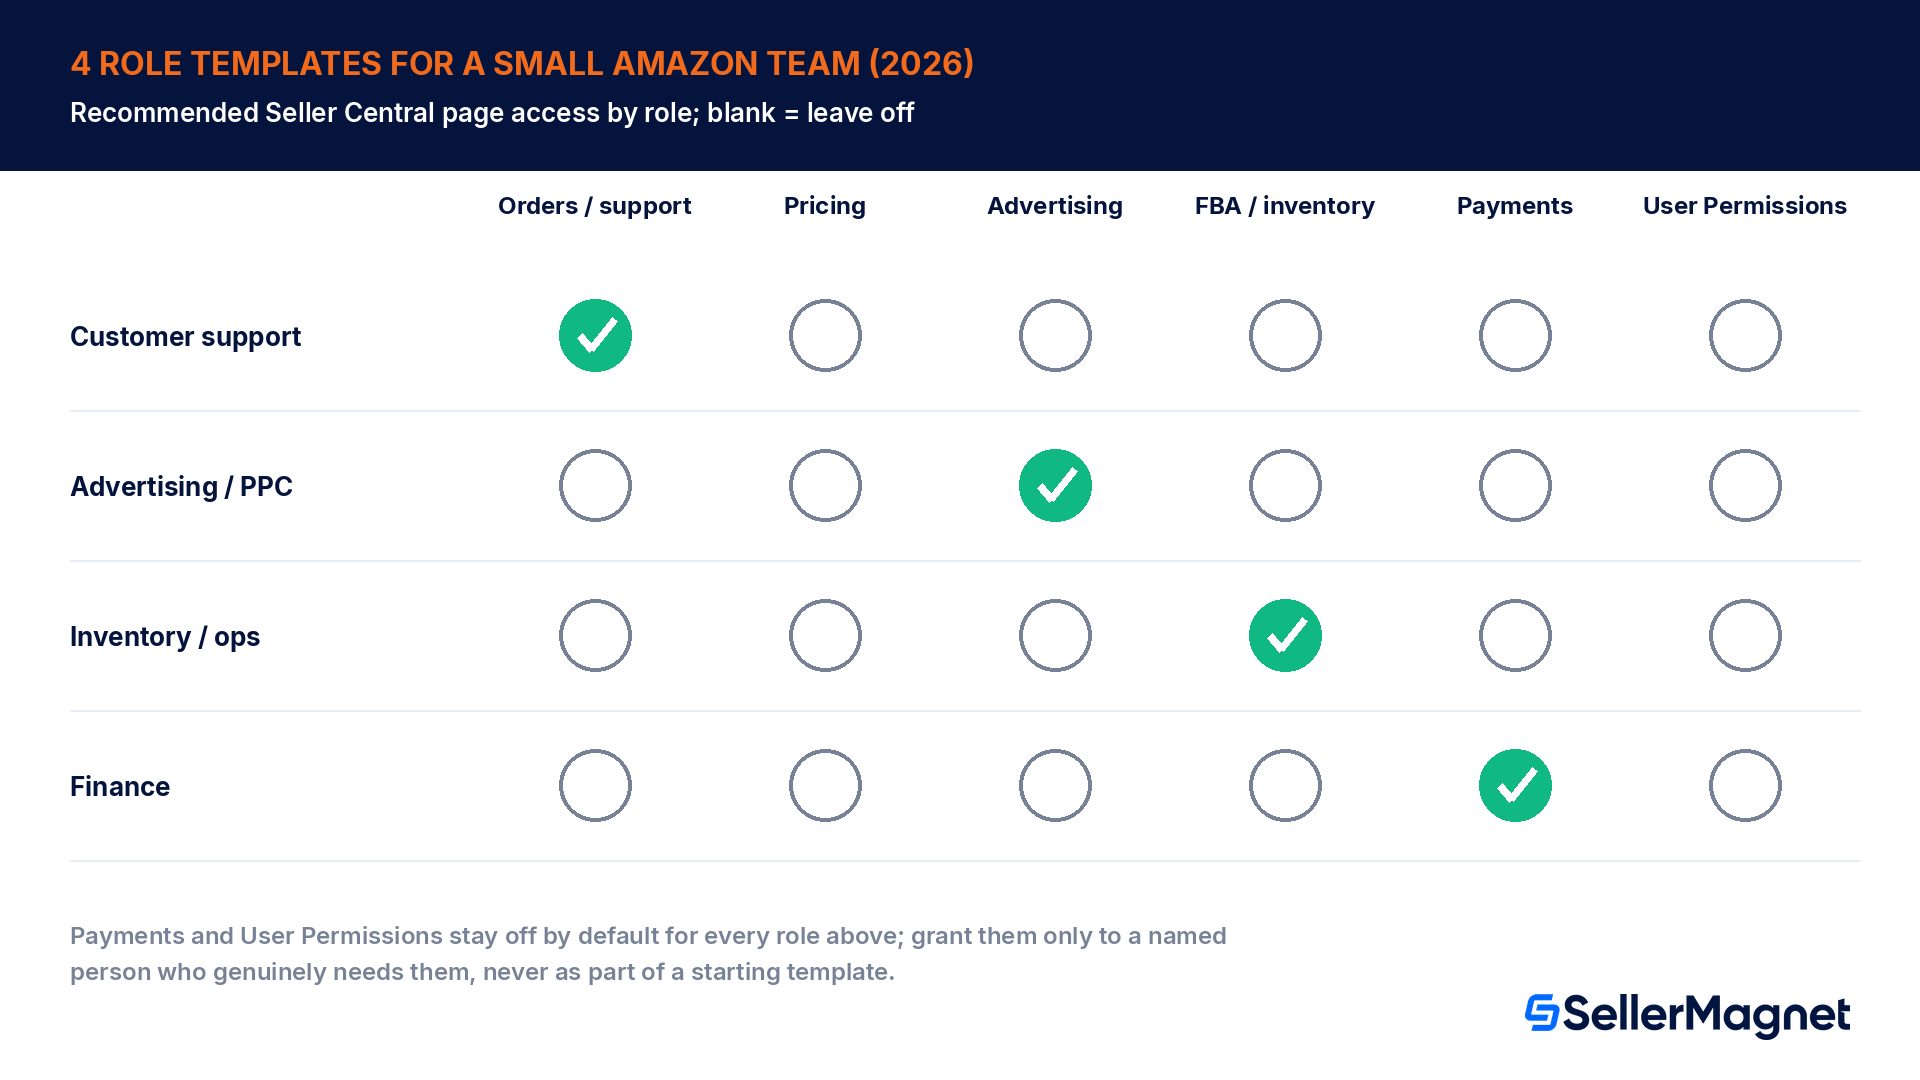
Los interruptores de permisos de Seller Central son granulares, página por página, lo que puede parecer una cantidad enorme de decisiones individuales en una primera configuración. En la práctica, la mayoría de los equipos pequeños solo necesitan 4 patrones de rol recurrentes, y partir de ellos es más rápido que construir el acceso de cada empleado desde cero.
Rol
Páginas principales a conceder
Páginas a excluir
Atención al cliente
Gestionar pedidos, mensajes de compradores, devoluciones y reembolsos
Precios, publicidad, permisos de usuario, pagos
Responsable de publicidad / PPC
Consola de publicidad, informes de campañas, contenido de las fichas (para pruebas de copy e imágenes)
Pagos, permisos de usuario, configuración de retiradas de FBA
Informes de pagos, reembolsos, documentos fiscales
Ediciones de fichas, cambios de precios, publicidad, permisos de usuario
Hay dos páginas que no deberían estar en la lista de casi nadie por defecto: Pagos, porque expone todo tu historial de transacciones y pagos, y Permisos de Usuario, por la razón del administrador explicada antes. Si un rol realmente necesita una de ellas, concédela a esa persona en concreto en lugar de copiarla en la plantilla inicial de todos los roles. Revisa la lista de nuevo cada vez que cambie el puesto de alguien; el propio consejo de Amazon en la página de permisos es conceder el acceso mínimo necesario para el trabajo actual e irlo ajustando, en lugar de dejar un permiso antiguo y más amplio porque revisarlo parece un trabajo adicional.
Agencias, freelancers y desarrolladores: socios autorizados, no empleados
Una agencia de PPC, un diseñador freelance de fichas o un desarrollador de software no forman parte de tu empresa, y Seller Central tiene una vía independiente exactamente para ese tipo de relación: Socios Autorizados, gestionados desde Administrar Servicios en la misma página de Permisos de Usuario. El proceso difiere de añadir un empleado en 3 aspectos importantes.
Confirmación, no una invitación abierta. Si ya conoces al proveedor, le pides que genere un enlace de autorización a través del Portal de Proveedores de Soluciones; abrir ese enlace y confirmar cada herramienta que necesita es la forma en que se concede el acceso. Si estás buscando un proveedor, la Red de Proveedores de Servicios enumera opciones verificadas que puedes autorizar de la misma manera.
Un permiso herramienta por herramienta, confirmado por ti. En lugar de activar páginas individuales de Seller Central, confirmas las herramientas específicas que solicita el enlace de autorización del proveedor, y nada fuera de esa lista.
Un límite de tiempo, no un permiso indefinido. Cada autorización tiene una duración de servicio que tú eliges. Cuando vence, Amazon revoca automáticamente el acceso del proveedor; recibes avisos antes de que esto ocurra para que puedas renovarlo o dejarlo caducar a propósito.
No agregues contratistas como empleados
La propia guía del foro de vendedores de Amazon es clara al respecto: todos los contratistas externos o empresas que no formen parte de tu compañía deben agregarse como socios autorizados, nunca como usuarios secundarios de la cuenta. Agregar una agencia externa como empleado le otorga un permiso indefinido sin vencimiento automático, justo lo contrario de lo que el camino de socio autorizado está diseñado para evitar.
El vencimiento automático es el detalle que la mayoría de vendedores descubre de la peor manera, normalmente cuando el panel de un proveedor pierde acceso de golpe en medio de un proyecto porque nadie renovó la duración del servicio. Trata cada aviso de vencimiento próximo igual que la renovación de una suscripción: una decisión rápida cada vez, no una sorpresa.
Ejemplo práctico: revocar el acceso cuando alguien se va
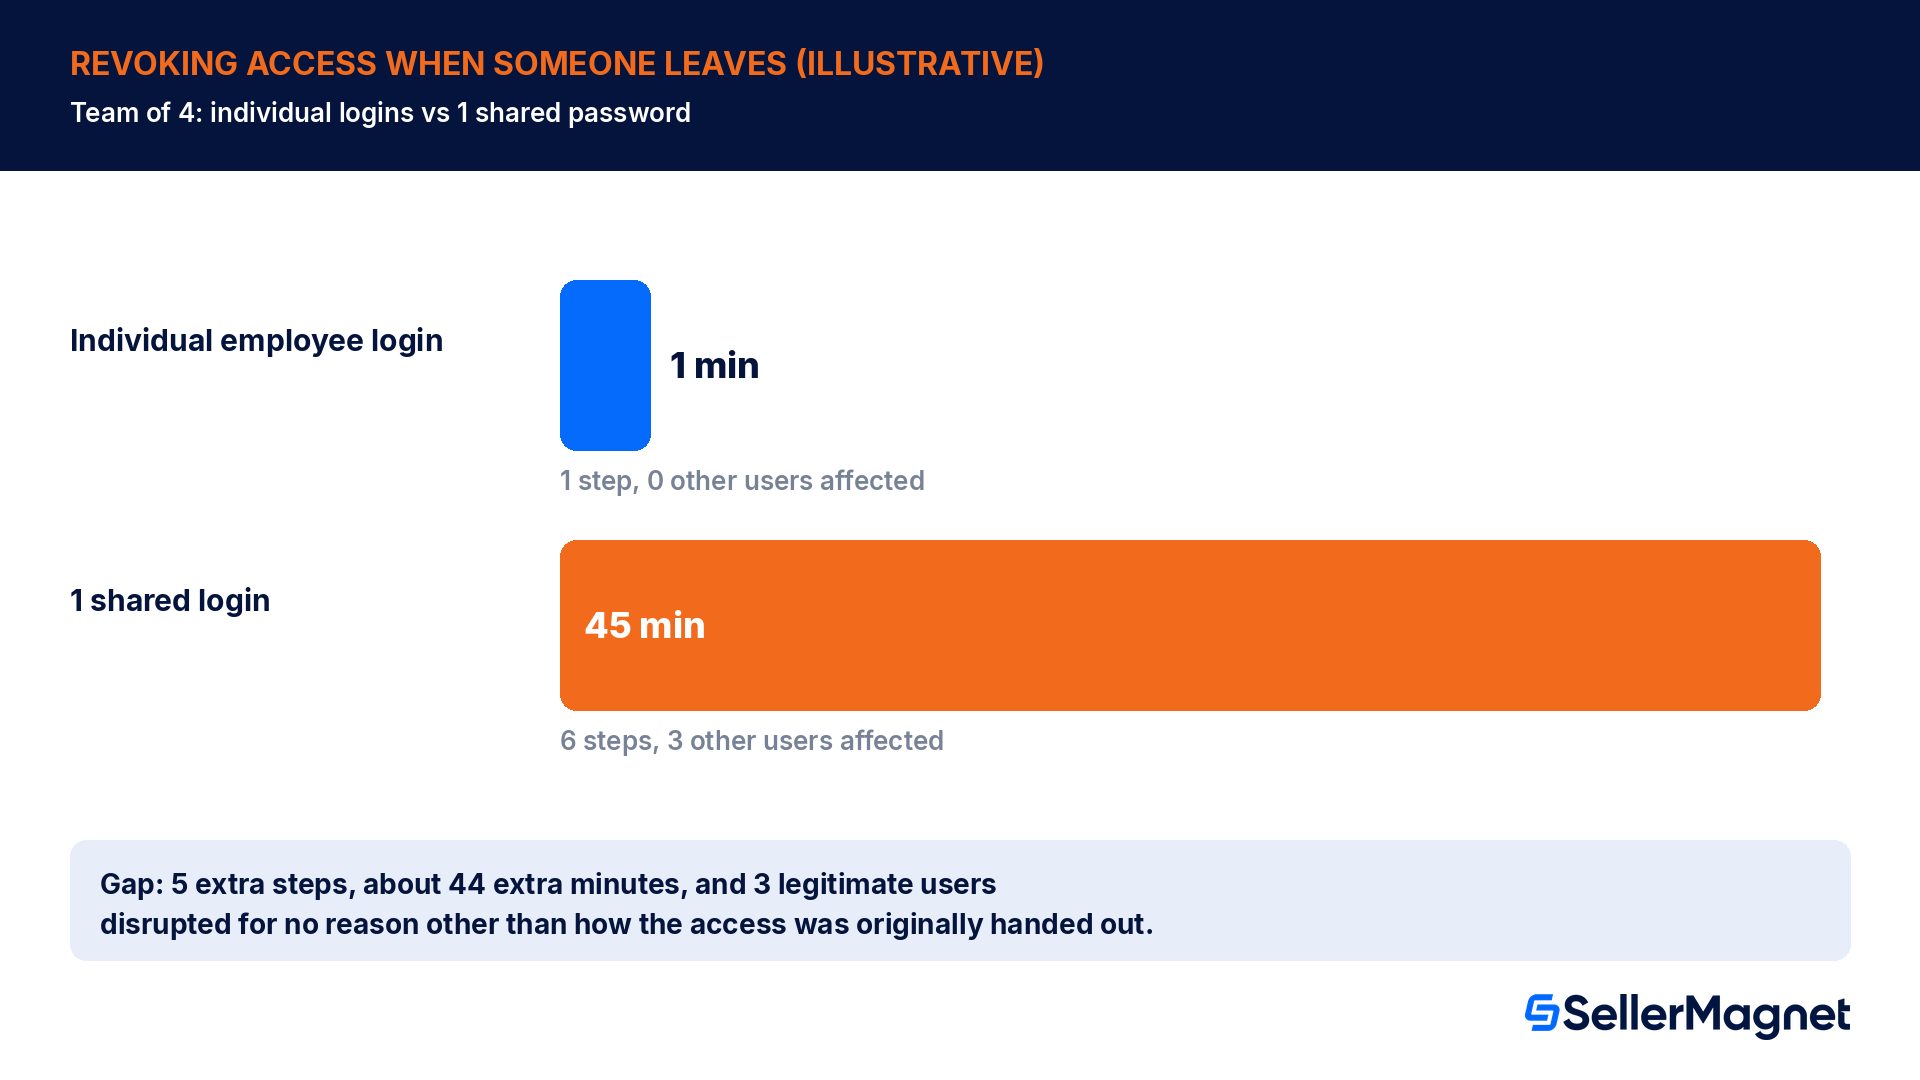
Para ver por qué la elección del tipo de usuario importa en la práctica, comparemos 2 equipos idénticos de 4 personas, donde uno gestiona sus bajas mediante permisos individuales y el otro ha estado compartiendo un único inicio de sesión. Este es un escenario ilustrativo creado para mostrar la mecánica, no una cifra publicada por Amazon; tus propios números dependerán de cuántas herramientas y dispositivos estén conectados a la cuenta.
Equipo A, permisos individuales: el acceso de la persona que se va vive por completo bajo su propio inicio de sesión de empleado. El administrador abre Gestionar empleados, selecciona el menú desplegable de ese usuario, hace clic en Eliminar usuario, y el acceso desaparece. Eso es 1 paso, en aproximadamente 1 minuto, y no cambia nada para las otras 3 personas que siguen usando la cuenta.
Equipo B, un inicio de sesión compartido: la única forma de bloquear a la persona que se va es cambiar la contraseña misma. Esto implica: (1) elegir y establecer una nueva contraseña, (2) actualizarla en cada dispositivo que usan los miembros restantes del equipo, (3) volver a autenticar cualquier herramienta conectada o sesión de navegador vinculada a ese inicio de sesión, (4) notificar a cada uno de los 3 usuarios legítimos restantes sobre la nueva contraseña, (5) confirmar que nadie anotó la contraseña anterior en algún lugar donde todavía pueda encontrarse, y (6) confiar en que la persona que se fue nunca la guardó en ningún sitio fuera de tu control. Eso son 6 pasos, cerca de 45 minutos de coordinación real, y afecta a los 3 usuarios restantes a la vez, estuvieran listos o no para un cambio de contraseña.
La diferencia es de 5 pasos adicionales y unos 44 minutos más en este escenario, y el verdadero riesgo no son los minutos, sino el intervalo entre el día en que alguien se va y el día en que realmente se han rotado todos los dispositivos y contraseñas guardadas. Un inicio de sesión de empleado individual cierra ese intervalo con un solo clic, con el administrador de la cuenta teniendo control total sobre el momento exacto.
Revisar permisos con regularidad, no solo cuando alguien se incorpora
La mayoría de los vendedores solo piensa en los Permisos de usuario cuando agrega a alguien nuevo. El propio consejo de Amazon en la página lo plantea como un hábito continuo: revisa periódicamente los permisos otorgados a tus usuarios, porque los usuarios con acceso a la cuenta que ya no trabajan con tu negocio pueden representar un riesgo para la información privada de la cuenta, incluso después de haber pasado a otra cosa.
Abre Configuración > Permisos de usuario > Gestionar empleados y enumera cada cuenta de empleado activa en la página.
Para cada una, confirma que la persona todavía trabaja con tu negocio hoy, no hace 6 meses.
Comprueba que las páginas otorgadas sigan correspondiendo a su puesto actual; reduce cualquier permiso más amplio de lo que el rol necesita ahora.
Abre Gestionar servicios y revisa la duración de servicio restante de cada socio autorizado; renueva o deja caducar a propósito, no por accidente, los que ya no uses.
Elimina cualquier cuenta cuyo propósito no puedas explicar de inmediato. Si todavía se necesita, será fácil volver a invitarla; si no, acabas de cerrar una brecha.
Errores comunes de permisos que ponen en riesgo toda la cuenta
Compartir el inicio de sesión principal con empleados o contratistas en lugar de invitarlos. Este es el único error del que se derivan todos los demás de esta lista.
Agregar una agencia externa, freelancer o desarrollador como empleado en lugar de como socio autorizado, lo que les otorga un permiso indefinido sin vencimiento automático.
Otorgar derechos de administrador de 'Ver y editar' por costumbre, para agilizar la incorporación, en lugar de reservarlos para la 1 o 2 personas que realmente necesitan gestionar a otros usuarios.
Otorgar a cada nuevo empleado la misma plantilla de permisos amplios sin importar su rol real, en lugar del patrón de 4 roles mencionado arriba.
No revisar nunca los permisos antiguos después de que el rol de alguien cambia o deja de trabajar con el negocio, de modo que el acceso sobrevive en silencio al puesto para el que fue pensado.
Olvidar que solo los vendedores con plan Profesional pueden establecer y gestionar permisos; un vendedor Individual que quiera agregar personal primero tiene que actualizar su plan.
Tratar el vencimiento del acceso de un socio autorizado como un error del sistema en lugar del final esperado de la duración de servicio que elegiste originalmente.
La lista de configuración de 10 minutos
Confirma que tu cuenta tiene un plan de venta Profesional; los Permisos de usuario no están disponibles en un plan Individual.
Enumera por nombre a todas las personas que actualmente tienen, o deberían tener, acceso a tu cuenta de Seller Central.
Clasifica esa lista en empleados (personas que trabajan dentro de tu negocio) y socios autorizados (agencias externas, freelancers y desarrolladores).
Envía una invitación por correo electrónico desde Gestionar empleados para cada empleado; nunca entregues la contraseña propia de la cuenta.
Autoriza a cada proveedor externo en Administrar servicios con una duración de servicio específica, nunca con un permiso indefinido.
Configura los permisos de cada empleado según uno de los 4 patrones de roles anteriores y deja desactivados Pagos y Permisos de usuario a menos que esa persona en concreto los necesite.
Otórgate a ti mismo el rol de administrador ('Ver y editar' en esta página) y, como máximo, a un copropietario de confianza.
Pon un recordatorio mensual recurrente en tu calendario para revisar el acceso de cada empleado y la fecha de caducidad de cada socio.
Dónde entra SellerMagnet
El control de acceso basado en roles determina quién puede modificar qué dentro de Seller Central. La otra mitad de gestionar un equipo de forma segura consiste en asegurarte de que la persona adecuada vea realmente la alerta cuando algo cambia, ya sea una bajada de precio, una supresión de listado o un nuevo mensaje de comprador. Alerts dirige esas notificaciones al miembro del equipo específico responsable, en lugar de a una única bandeja de entrada compartida por todos, de modo que la persona que gestiona precios se en.te de una pérdida de Buy Box y la persona que atiende soporte se entere de una reseña negativa, sin que ninguno de los dos necesite más acceso a la cuenta del que su propio rol ya concede. Consulta las funciones actuales en el sitio web antes de configurarlo.
¿Quién puede configurar los Permisos de usuario en una cuenta de Seller Central?
Solo el usuario principal, la persona que registró la cuenta, o un empleado al que ese usuario principal haya convertido explícitamente en administrador. La función en sí solo está disponible para vendedores con un plan de venta Professional; los vendedores Individual no tienen la opción de establecer ni gestionar permisos hasta que actualicen su plan.
¿Cuál es la diferencia entre un empleado y un socio autorizado?
Un empleado es alguien que trabaja dentro de tu propio negocio y es invitado por correo electrónico en Administrar empleados, con permisos que configuras página por página. Un socio autorizado es una agencia externa, un freelance o un desarrollador, autorizado en Administrar servicios para un conjunto específico de herramientas y una duración de servicio fija que caduca por sí sola a menos que la renueves.
¿Invitar a un empleado le da acceso automáticamente?
No. La invitación solo crea el inicio de sesión y el código de confirmación propios del empleado en Seller Central. El usuario principal o un administrador todavía tiene que abrir Administrar empleados, hacer clic en Editar en esa cuenta y activar las páginas específicas que el empleado debe ver antes de que exista un acceso real. Hasta entonces, el nuevo inicio de sesión puede entrar pero no puede tocar nada útil.
¿Puede un empleado gestionar los permisos de otros usuarios?
Solo si el usuario principal le otorga a ese empleado en concreto los derechos de 'Ver y editar' en la propia página de Permisos de usuario, lo que lo convierte en administrador. Sin esa concesión explícita, un empleado ni siquiera puede abrir la página Administrar permisos, sin importar cuánto otro acceso tenga en el resto de la cuenta, incluidas las herramientas de inventario o publicidad.
¿Es seguro simplemente compartir la contraseña de la cuenta en su lugar?
La propia guía de Amazon dice que no: las credenciales de la cuenta son únicas y la información confidencial no debe compartirse con nadie. Una contraseña compartida elimina la responsabilidad individual sobre las acciones de cada uno, obliga a todos los que la tienen a un acceso de todo o nada, y convierte la baja de un empleado en un cambio de contraseña que interrumpe a todos los demás usuarios legítimos al mismo tiempo, no solo al que se fue.
¿Cómo elimino el acceso de un empleado cuando se va?
Ve a Configuración > Permisos de usuario > Administrar empleados, busca la cuenta, abre su menú desplegable y selecciona Eliminar usuario. Surte efecto de inmediato y no requiere cambiar nada en el inicio de sesión, los permisos ni la contraseña de ningún otro empleado, que es la principal ventaja práctica frente a una credencial compartida de la que todos dependen.
¿Qué ocurre cuando vence la duración del servicio de un socio autorizado?
Amazon revoca automáticamente el acceso de ese proveedor en cuanto finaliza la duración del servicio que elegiste; recibes recordatorios antes del vencimiento para que puedas renovarlo o dejar que caduque intencionalmente. Este es el comportamiento esperado, no un error, y es precisamente el mecanismo que evita que el acceso de una agencia externa o un desarrollador se mantenga indefinidamente sin revisión.
¿Debería añadir a mi agencia de publicidad como empleado por simplicidad?
No. Las propias indicaciones del foro de vendedores de Amazon señalan que los contratistas externos y las empresas que no forman parte de tu negocio deben añadirse como socios autorizados en Administrar servicios, nunca como usuarios secundarios de la cuenta. Añadir una agencia como empleado le otorga un acceso sin fecha de vencimiento y se salta el paso de confirmación herramienta por herramienta que te protege.
Stop Juggling Tools. SellerMagnet Combines Everything You Need.