Tvåfaktorsautentisering i Amazon Seller Central 2026: Installation och återställning
R
RenéFreelance Amazon Editor
|
16 min läsning
Amazons egna hjälpsidor för Seller Central är raka på sak om detta: tvåstegsverifiering, ofta förkortat 2SV eller kallat tvåfaktorsautentisering, är inte valfritt. "Alla användare av Seller Central måste ha tvåstegsverifiering aktiverad för att komma åt sitt konto", står det i den officiella frågor och svar-sidan om tvåstegsverifiering, som också tillägger att "Selling Partner Support kan inte göra undantag för detta krav." Alla säljare har redan det aktiverat, oavsett om de ställde in det noggrant eller bara klickade igenom uppmaningen i all hast första gången Seller Central frågade. Valen som gjordes den dagen, vilken enhet som är primär, vilken som är reserv, och om det ens finns en andra riktig enhet, avgör hur snabbt en säljare kommer tillbaka in på sitt eget konto den dag en telefon tappas bort, ett nummer byts ut, eller en autentiseringsapp försvinner vid en fabriksåterställning. Den här guiden utgår från Amazons egna hjälpsidor Two-Step Verification och Two-step verification FAQ (amerikanska butiken) för att gå igenom exakt hur reglerna för primär/reserv-enhet fungerar, vad återställningsprocessen för kontot egentligen innebär om båda enheterna faller bort, och de misstag vid konfigurationen som gör en borttappad telefon till en flerdagarsinlåsning istället för en 30 sekunder lång inloggning med reservkod.
Tvåstegsverifiering på Amazon Seller Central är obligatorisk, utan undantag. Vid konfigurationen registrerar man en primär enhet, en autentiseringsapp, SMS-telefon eller rösttelefon, och en annan reservenhet av en annan typ eller med ett annat nummer. Att förlora åtkomst till båda enheterna innebär att man måste gå igenom Amazons Two-Step Verification Account Recovery, vilket kräver identitetshandlingar och kan ta upp till 48 timmar.
Vad tvåstegsverifiering egentligen är, och varför det inte är valfritt
Tvåstegsverifiering lägger till en andra kontroll utöver lösenordet: efter att man angett det vanliga användarnamnet och lösenordet för Seller Central krävs en kod från en enhet som valts i förväg, levererad via SMS, röstsamtal eller genererad i en autentiseringsapp. Amazons egen hjälpsida beskriver skälet rakt på sak: det är "ditt bästa skydd mot obehörig åtkomst till ditt säljarkonto, även om ditt lösenord blir stulet och särskilt om du använder samma lösenord på flera olika sajter." Kravet är inte en rekommendation som en säljare kan välja bort genom att avvisa en uppmaning. Alla befintliga Seller Central-användare som ännu inte hade aktiverat det ombads aktivera det vid nästa inloggning, och FAQ:en om tvåstegsverifiering är tydlig med att alla användare måste ha det aktiverat för att komma åt sitt konto, utan att Selling Partner Support kan göra undantag. Det finns en reglage för att stänga av tvåstegsverifiering på sidan Advanced Security Settings, men det tar inte bort den andra kontrollen: ett engångslösenord via mobil krävs fortfarande vid inloggning, skickat till den enhet som är registrerad, och en säljare som vid det tillfället inte har någon registrerad enhet skickas helt enkelt in i flödet för att registrera en mobilenhet innan de kan gå vidare. I praktiken finns det ingen variant där man kan använda Seller Central utan någon form av andrafaktorkod.
Regeln om primär enhet och reservenhet som snärjer de flesta säljare
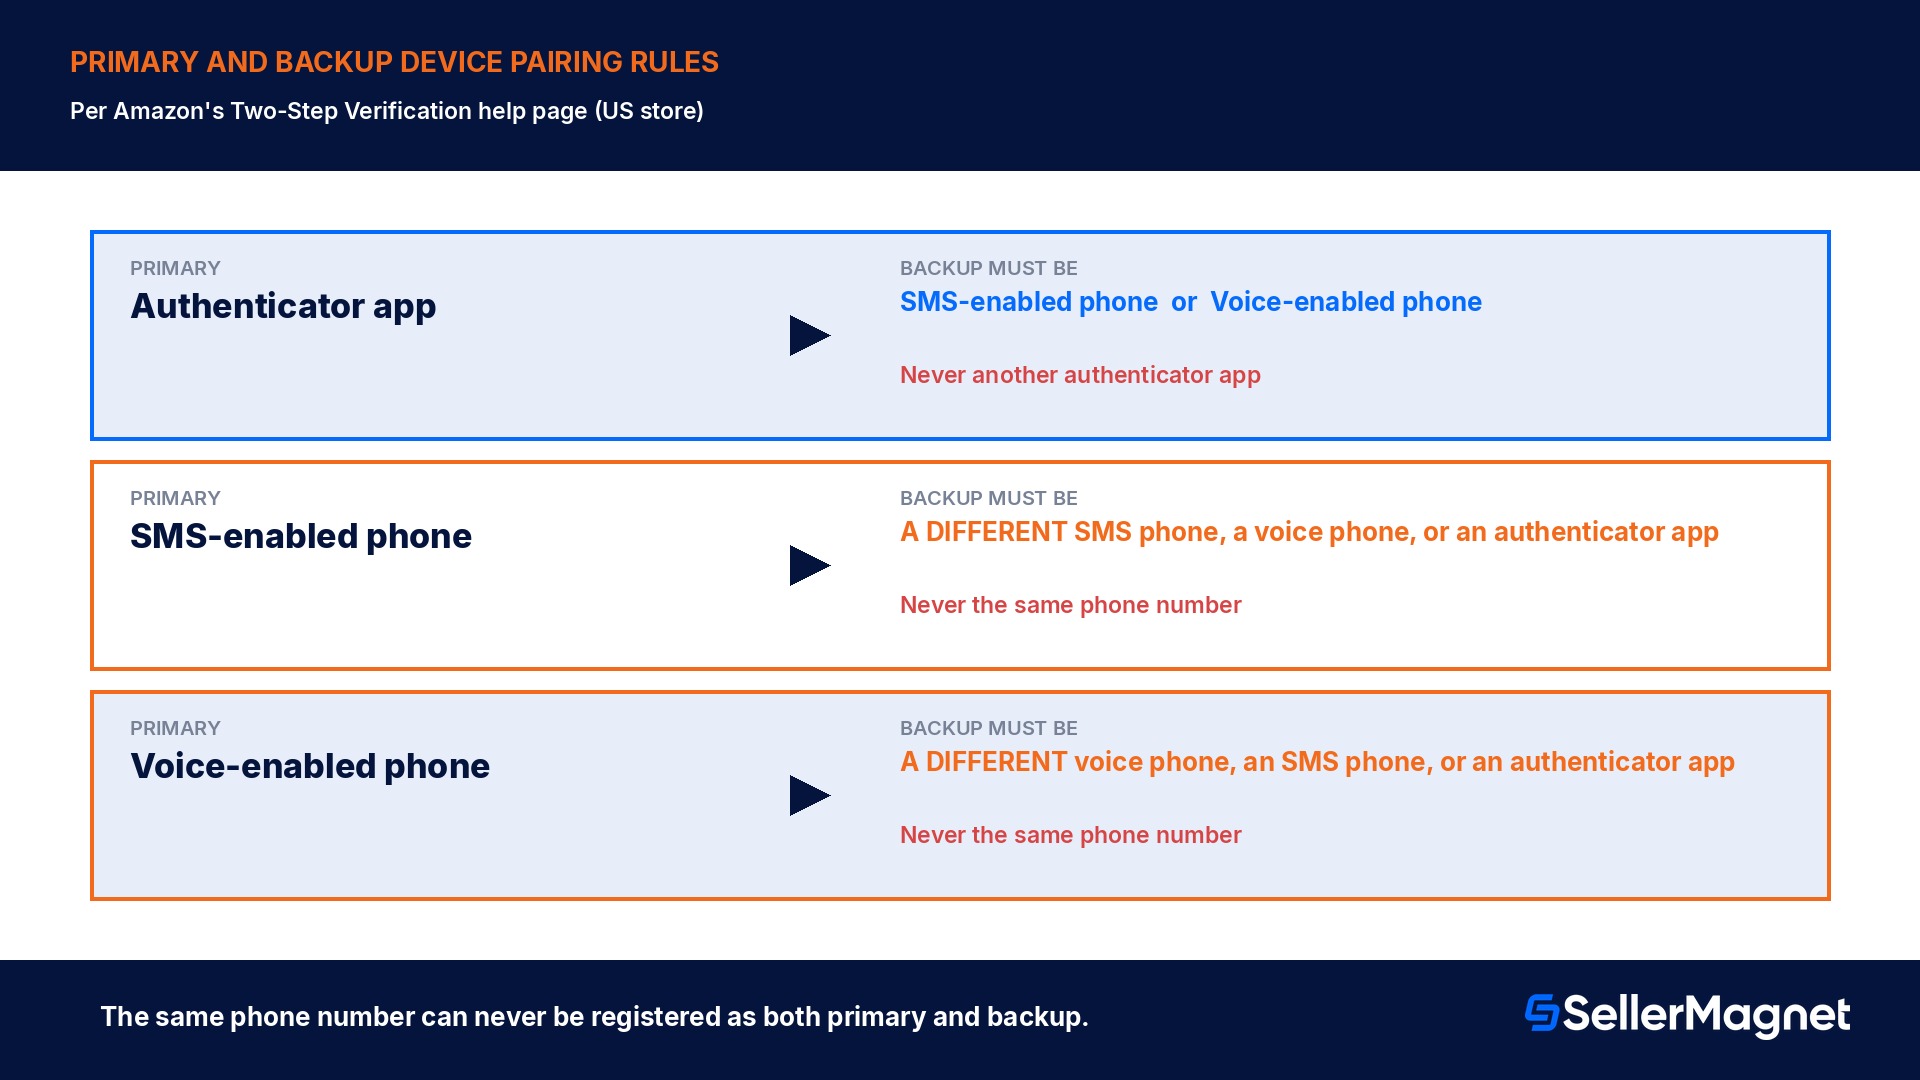
Att konfigurera tvåstegsverifiering för första gången kräver att man anger två olika enheter: en primär metod för att ta emot koder, och en reservmetod som tar över om den primära enheten någon gång blir oåtkomlig. De 3 tillgängliga kanalerna är en autentiseringsapp, ett röstsamtal till en mobil- eller fast telefon, och ett SMS till en mobiltelefon, och Amazons egen hjälpsida listar exakt vilka kombinationer som är tillåtna. En autentiseringsapp kan vara den primära metoden, men den kan aldrig paras ihop med en andra autentiseringsapp som reserv; reserven måste i det fallet vara en telefon som kan ta emot SMS eller en telefon som kan ta emot röstsamtal. Går man åt andra hållet, om den primära metoden är en telefon (SMS eller röst), kan reserven vara en annan telefon av vilken typ som helst eller en autentiseringsapp, men den kan specifikt inte vara exakt samma telefonnummer som används för den primära metoden. Säljare som bara har en personlig enhet tillgänglig hänvisas till en praktisk lösning: använd en autentiseringsapp som primär metod, eftersom den fungerar utan någon nätverksanslutning, och registrera en telefon som kan ta emot SMS eller röstsamtal som reserv. En säljare som inte har något andra telefonnummer alls och inget sätt att installera en autentiseringsapp uppmanas att överväga telefonnumret till en betrodd make/maka, familjemedlem eller vän som reserv, specifikt någon som rimligen skulle kunna vara i närheten om den primära metoden någon gång blir oåtkomlig, eftersom en mobiltelefon i sig inte är ett strikt krav för tvåstegsverifiering; en fast telefon som kan ta emot ett röstsamtal uppfyller också kravet.
Primär metod
Tillåtna reservmetoder
Aldrig tillåtet som reserv
Autentiseringsapp
SMS-kapabel telefon, eller röstsamtalskapabel telefon
En andra autentiseringsapp
SMS-kapabel telefon
En annan SMS-telefon, en rösttelefon, eller en autentiseringsapp
Samma telefonnummer
Röstsamtalskapabel telefon
En annan rösttelefon, en SMS-telefon, eller en autentiseringsapp
Samma telefonnummer
Varför e-post aldrig fungerar som verifieringsmetod
En fråga som ständigt dyker upp hos nya användare är varför Seller Central aldrig erbjuder att skicka engångskoden till en e-postinkorg, som så många andra inloggningar gör. Amazons egen FAQ besvarar detta rakt på sak: autentiseringsappar, SMS och telefonsamtal anses betydligt säkrare än e-post, och med tanke på hur ofta e-postkonton i sig blir kapade har Amazon valt att inte stödja utskick av tvåstegskoder via e-post överhuvudtaget. Logiken spelar roll eftersom den definierar vad den andra faktorn egentligen ska bevisa: hela poängen med en kod som skickas till "en enhet du har fysisk tillgång till" är att den kräver något utöver kunskap om ett lösenord. En e-postinkorg, nåbar från vilken webbläsare som helst var som helst med sitt eget lösenord, når inte upp till den nivån. Om e-postkontot vore den andra faktorn skulle det räcka att komma över e-postkontot för att även komma över Seller Central, vilket undergräver hela syftet med att ha två oberoende faktorer från första början.
Delade inloggningar och konton med flera användare: varför varje inloggning behöver sin egen uppsättning
Tvåstegsverifiering är kopplad till den enskilda inloggningen som används för att komma åt ett konto, inte till säljarkontot som helhet, och just det faktum förändrar hur ett team bör sätta upp sin åtkomst. Om flera personer i dagsläget loggar in på samma Seller Central-konto med samma användarnamn och lösenord är Amazons egen rekommendation att sluta med det och istället sätta upp individuella användarbehörigheter via User Management, så att varje person har sin egen inloggning och kan aktivera tvåstegsverifiering på den separat. Att dela en inloggning inom ett team innebär 2 distinkta risker som FAQ:n nämner rakt ut. Den första är en ren säkerhetsrisk: alla som någon gång haft tillgång till de delade uppgifterna, inklusive någon som sedan lämnat företaget, behåller åtkomst till säljarkontot och till de köparkonto- och betalningsuppgifter som är kopplade till samma inloggning, tills uppgifterna ändras. Den andra är en tillgänglighetsrisk som är lätt att missa förrän den faktiskt inträffar: den som först satte upp tvåstegsverifiering på den delade inloggningen är den enda person som automatiskt har tillgång till både den primära och reservenheten, så om den personen är borta från kontoret, inte går att nå, eller helt enkelt sover när en kod behövs, blir alla andra som delar inloggningen utlåsta från Seller Central tills personen är tillbaka. Individuella inloggningar med individuella uppsättningar för tvåstegsverifiering löser båda problemen på en gång: en avgående teammedlems åtkomst återkallas via dennes egen inloggning, inte hela kontot, och ingen enskild persons telefon blir en enda felkälla för hela teamets åtkomst.
Betrodda enheter, och de webbläsarvanor som i det tysta återställer dem
Efter en lyckad inloggning med tvåstegsverifiering erbjuder Seller Central alternativet "Fråga inte om koder på den här enheten", vilket hoppar över kodförfrågan vid framtida inloggningar från samma webbläsare och enhet. Det är en bekvämlighetsfunktion, inte en permanent lösning, och Amazons egen hjälpsida listar de vardagliga åtgärder som i det tysta kan återställa den och tvinga fram en ny kodförfrågan utan förvarning: att blockera cookies i webbläsaren, rensa cacheminnet eller ta bort cookies, uppdatera operativsystemet, enheten eller någon installerad app inklusive webbläsaren själv, byta till en annan webbläsare än den som ursprungligen användes för att registrera den betrodda enheten, köra ett webbläsarverktygsfält som påverkar webbläsarinställningarna, använda inkognitoläge eller anonymt surfläge, ansluta via en proxy eller VPN, logga ut från säljarnas mobilapp, vilket kan återställa enhetens betrodda status, eller helt enkelt komma åt Seller Central från ett annat nätverk eller en ändrad IP-adress. Inget av dessa utlösande faktorer är något Amazon kan förutse eller kompensera för, vilket är exakt varför FAQ:n rakt på sak säger att supporten inte kan hjälpa med problem som denna inställning orsakar. Ett team som delar en inloggning multiplicerar hur ofta dessa återställningar sker, eftersom en enda persons webbläsaruppdatering eller VPN-användning återställer den betrodda statusen som alla andra också förlitade sig på. En säljare som medvetet vill rensa samtliga betrodda enheter, till exempel efter att ha misstänkt obehörig åtkomst, kan välja "Kräv koder på alla enheter" under Advanced Security Settings, vilket rensar inställningen överallt på en gång; det finns inget alternativ för att rensa den för en enskild specifik enhet.
Vad som händer när båda enheterna verkligen är borta
Scenariot som tvåstegsverifiering är byggt för att förhindra är att en angripare kommer in med endast ett stulet lösenord; scenariot som den ibland skapar för en legitim säljare är att man förlorar åtkomst till både den primära och reservenheten samtidigt, till exempel en telefon som tappas bort eller stjäls medan reservmetoden var ett andra nummer på samma telefon. Amazons första rekommenderade åtgärd om en enhet tappas bort eller stjäls är att omedelbart kontakta mobiloperatören och få linjen blockerad eller avstängd, och därefter försöka logga in på Seller Central och klicka på "Fick du inte koden?" längst ner på verifieringssidan, vilken listar vilken reservmetod som registrerades vid installationen. Om även den reservmetoden är oåtkomlig, och det inte finns något sätt att återfå åtkomst till någon av enheterna, är den enda återstående vägen processen för kontoåterställning vid tvåstegsverifiering. Amazons egen hjälpsida är specifik om vad detta innebär: det kräver att man skickar in dokumentation för att verifiera identiteten, och själva granskningen kan ta upp till 48 timmar att slutföra. När identiteten är verifierad inaktiverar Amazon tvåstegsverifieringen på kontot, vilket låter säljaren logga in igen, och kräver därefter att den ställs in på nytt från början vid nästa inloggning, denna gång med enheter säljaren faktiskt har åtkomst till. Selling Partner Support kan, enligt FAQ:n, inte åsidosätta denna verifieringsprocess eller skynda på den; 48-timmarsfönstret och dokumentkontrollen är inga formaliteter som kan efterskänkas för ett brådskande ärende.
Supporten kan inte skynda på det här
Selling Partner Support kan inte åsidosätta återställningsprocessen för kontot. Identitetsdokument och granskningen som tar upp till 48 timmar gäller alla säljare, oavsett hur akut situationen är.
Vad en utlåsning faktiskt kostar: 3 uppsättningsscenarier jämförda
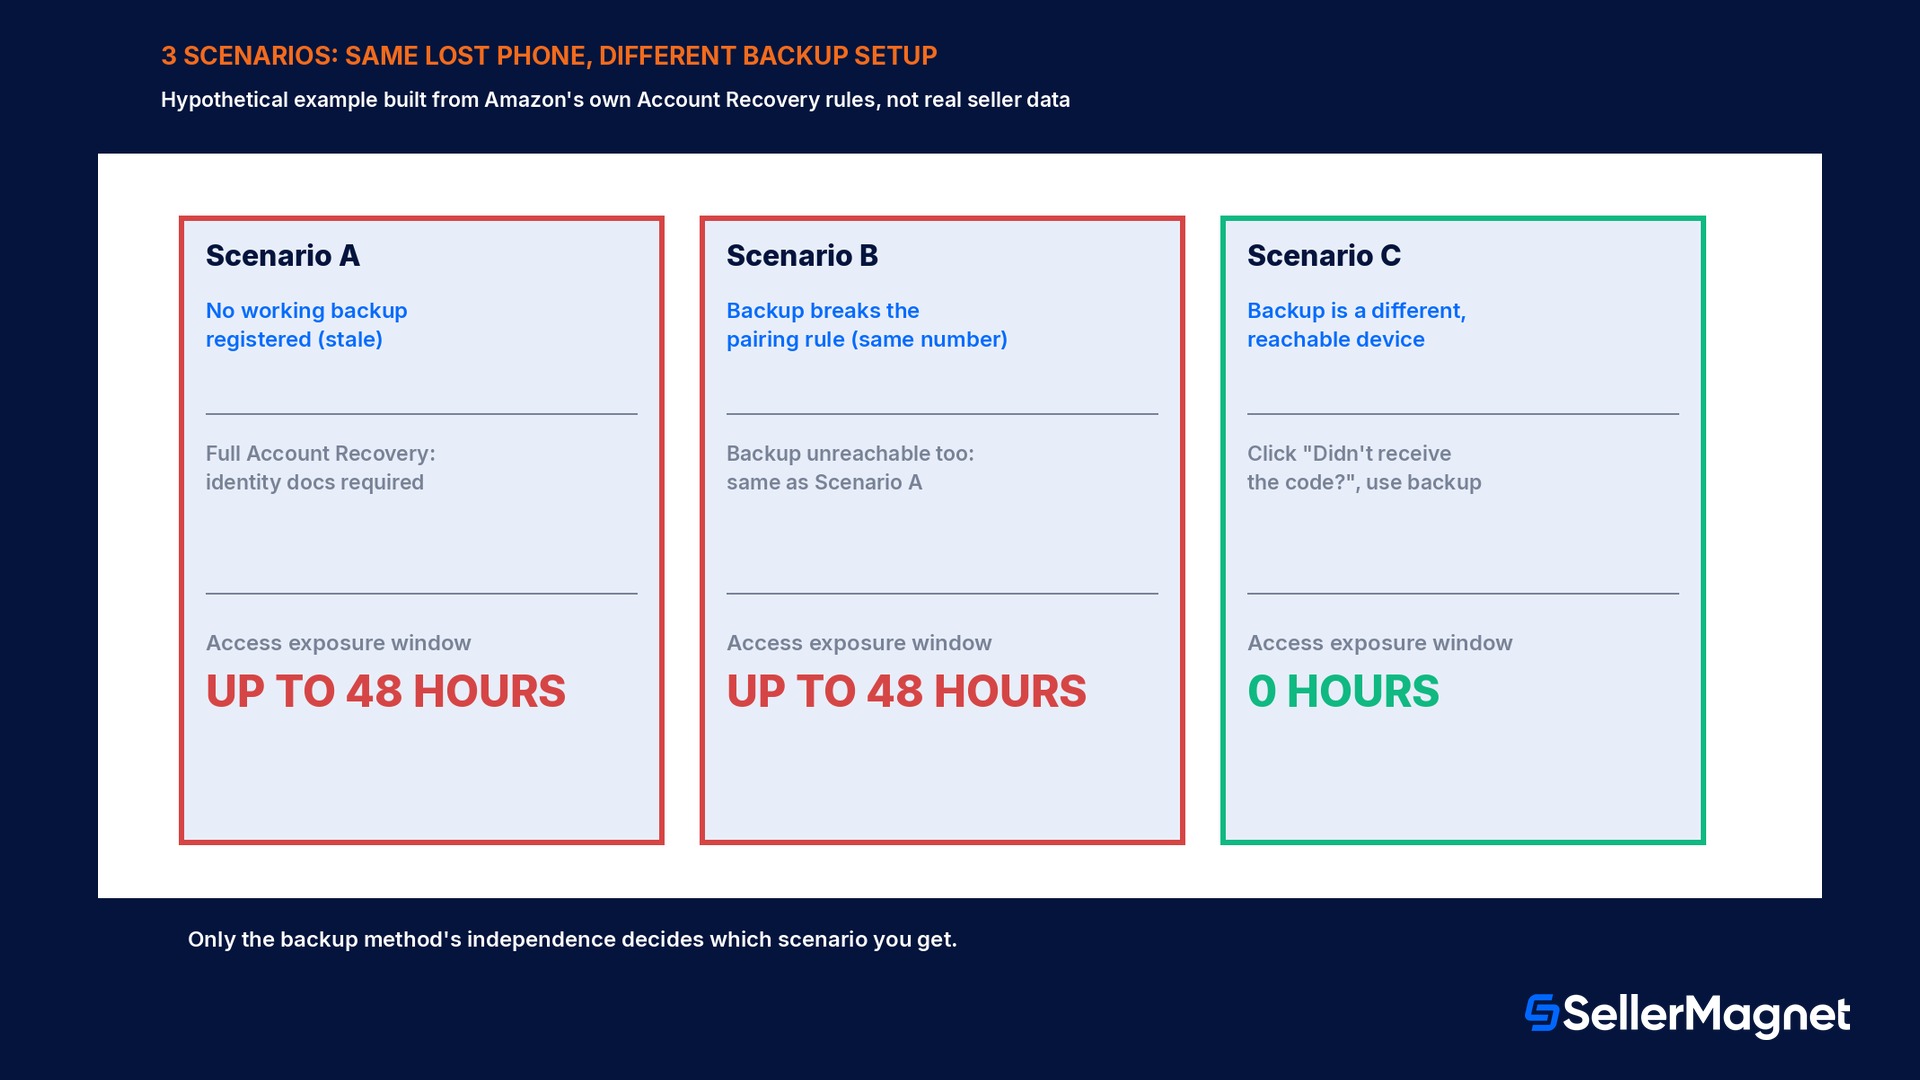
Siffrorna nedan är ett hypotetiskt räkneexempel baserat direkt på Amazons egna uppgivna återställningsmekanismer, inte data från en verklig säljare, i syfte att göra exponeringsfönstret konkret snarare än abstrakt. I varje scenario inträffar samma händelse: säljarens primära enhet, en telefon med en autentiseringsapp, går förlorad. Scenario A: ingen reservmetod registrerades alls vid uppsättningen, vilket Amazons eget flöde egentligen inte tillåter vid den första registreringen, men som i verkligheten motsvarar en reservmetod som sedan dess blivit inaktuell, till exempel ett reservtelefonnummer som avslutades för flera månader sedan och aldrig uppdaterades. Utan en nåbar reservmetod har säljaren inget annat val än att starta hela återställningsprocessen för kontot: skicka in identitetsdokument och vänta, enligt Amazons egen hjälpsida, upp till 48 timmar, och därefter ställa in tvåstegsverifieringen igen från grunden innan Seller Central överhuvudtaget kan användas. Scenario B: en reservmetod finns på pappret, men den bryter mot Amazons egen kopplingsregel, exempelvis genom att samma telefonnummer av misstag registrerades för både den primära SMS-metoden och reservmetoden med röstsamtal. Att klicka på "Fick du ingen kod?" skickar då reservförfrågan till ett nummer kopplat till samma onåbara telefon, så i praktiken beter sig detta scenario identiskt med Scenario A, en fullständig återställningscykel för kontot, eftersom reservmetoden aldrig egentligen var oberoende. Scenario C: reservmetoden är en helt annan enhet, till exempel ett fast telefonnummer registrerat på en annan telefon än den förlorade, korrekt konfigurerat redan från start. Säljaren klickar på "Fick du ingen kod?", koden kommer till den fasta linjen inom några minuter, och åtkomsten till Seller Central fortsätter utan avbrott; det finns ingen återställningsprocess att gå igenom alls, eftersom reservmetoden gjorde exakt det jobb den var avsedd för.
Skillnaden mellan Scenario C och Scenarierna A och B ligger inte i Amazons regler, alla säljare omfattas av exakt samma återställningsprocess för kontot och samma fönster på upp till 48 timmar om båda metoderna faktiskt misslyckas. Skillnaden ligger helt och hållet i om reservmetoden som registrerades vid uppsättningen, och aldrig setts över sedan dess, fortfarande är en verklig, nåbar enhet med ett oberoende nummer idag. En säljare som registrerade en reservmetod 2 telefoner och 1 operatör tillbaka, utan att någonsin uppdatera den i Avancerade säkerhetsinställningar, har i praktiken kört på Scenario A eller B utan att inse det, ända fram till det ögonblick då den primära enheten slutar fungera och den inaktuella reservmetoden visar sig inte hjälpa alls.
Uppsättningsmisstag som förvandlar en förlorad telefon till en flerdagars utlåsning
Att låta reservenheten bli inaktuell. Ett reservtelefonnummer som avslutats, ett SIM-kort som bytts ut eller en autentiseringsapp på en enhet som lämnades in för flera månader sedan klarar alla installationskontrollen från början, men fallerar sedan helt tyst den dag de verkligen behövs.
Att registrera samma telefonnummer två gånger. Amazons kopplingsregler förbjuder uttryckligen att samma nummer används för både primär och reserv; en säljare som hittar ett sätt att kringgå den initiala kontrollen genom att till exempel använda 2 SIM-kort i 1 telefon har inte faktiskt skapat en oberoende reserv.
Att tro att det tar bort kodfrågan att stänga av 2SV. Att inaktivera tvåstegsverifiering på sidan Avancerade säkerhetsinställningar lämnar fortfarande ett obligatoriskt engångslösenord vid inloggning; det återställer inte åtkomst med endast lösenord.
Att dela en inloggning för ett helt team utan individuella inloggningar. Den som först aktiverade tvåstegsverifiering på en delad inloggning blir den enda personen som faktiskt kan ta emot koder; alla andra blir utelåsta i det ögonblick den personen inte går att nå.
Att förvänta sig att support ska göra ett undantag för en akut situation. Selling Partner Support kan inte åsidosätta processen för kontoåterställning, avstå från kravet på identitetshandling eller skynda förbi granskningsfönstret på upp till 48 timmar, oavsett hur tidskänsligt affärsskälet är.
Att inte uppdatera Avancerade säkerhetsinställningar efter byte av telefon eller operatör. Reservmetoden som registrerades vid den första installationen uppdateras inte automatiskt när en enhet eller ett nummer byts; den måste uppdateras manuellt medan den gamla enheten fortfarande är tillgänglig.
Att se e-post som en reservlösning. Amazon stöder inte e-post som en tvåstegsverifieringskanal under några omständigheter, så det finns ingen e-postbaserad lösning att falla tillbaka på om båda registrerade enheterna skulle fallera.
Att inte räkna med att statusen för betrodd enhet kan återställas. Att rensa webbläsarens cacheminne, byta webbläsare, använda en VPN eller bara uppdatera ett operativsystem kan tyst återställa inställningen "fråga inte om koder på den här enheten" utan någon förvarning.
Checklista för installationen: gör rätt en gång, inte mitt i en utlåsning
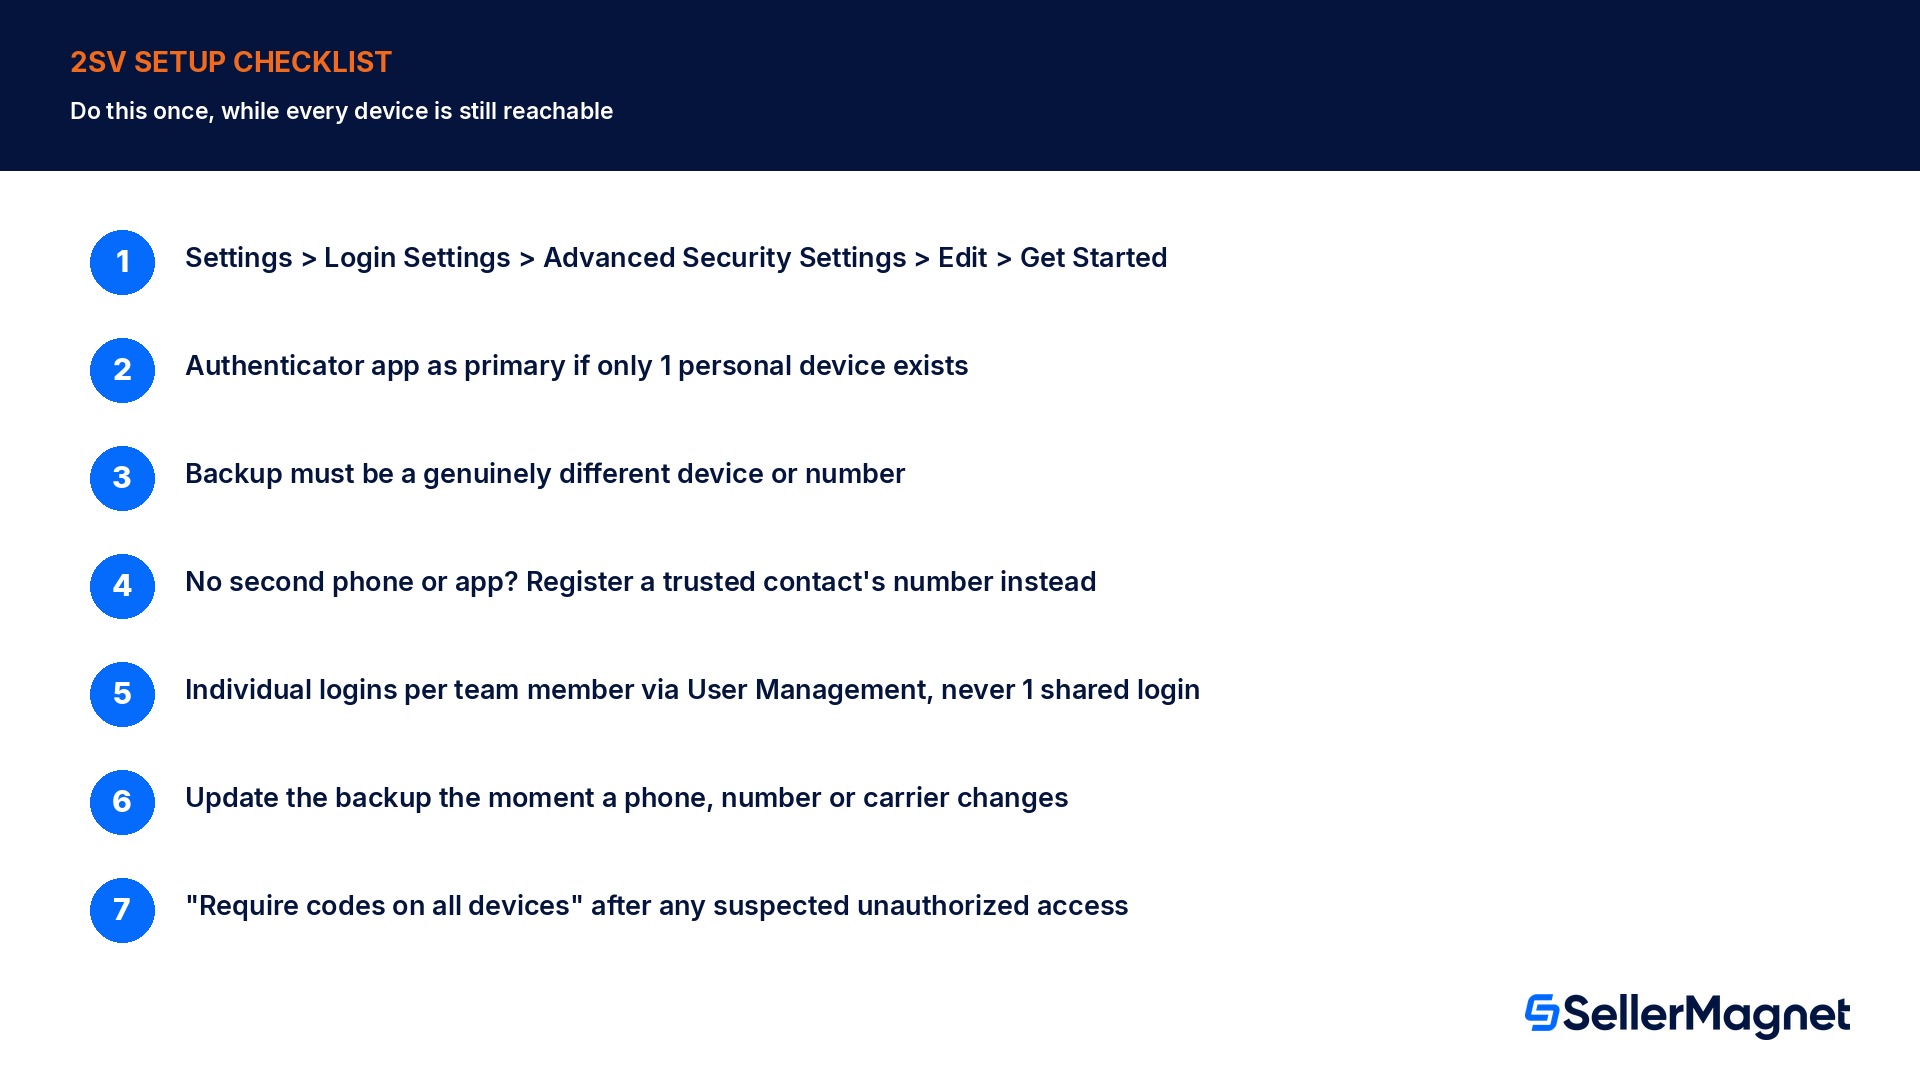
Så ställer du in tvåstegsverifiering korrekt i Seller Central
Gå till Inställningar, sedan Inloggningsinställningar, sedan Avancerade säkerhetsinställningar - Klicka på Redigera, sedan Kom igång för att påbörja eller granska installationen av tvåstegsverifiering; samma flöde går även att nå via Amazons egen sida för Avancerade säkerhetsinställningar på detaljhandelssajten.
Välj en autentiseringsapp som primär metod om bara 1 personlig enhet finns tillgänglig - Den fungerar utan nätverksåtkomst och är Amazons egna rekommenderade standardval; ladda ner en från Apple App Store, Google Play Store eller Windows Store.
Registrera en reservmetod av en helt annan typ eller med ett annat nummer - En autentiseringsapps reserv måste vara en telefon med stöd för SMS eller röstsamtal; en telefons reserv måste vara ett annat nummer, aldrig samma som används för den primära metoden.
Om ingen andra telefon eller app finns tillgänglig, registrera en betrodd kontakts nummer - Ett telefonnummer till en make/maka, familjemedlem eller vän, någon som går att nå om den primära metoden skulle fallera, är Amazons egen reservlösning. En mobiltelefon är inget strikt krav, en fast telefonlinje som tar emot röstsamtal fungerar också.
Skapa individuella inloggningar för varje teammedlem via User Management - En delad inloggning gör att en persons telefon blir en enskild felpunkt för alla andras åtkomst. Separata inloggningar innebär separata, oberoende uppsättningar av tvåstegsverifiering.
Uppdatera reservmetoden direkt när en telefon, ett nummer eller en operatör byts - Den registrerade reservmetoden uppdateras inte av sig själv. Gå tillbaka till Advanced Security Settings medan den gamla enheten fortfarande går att nå, inte efter att den redan är borta.
Använd "Kräv koder på alla enheter" efter misstänkt obehörig åtkomst - Detta rensar alla undantag för betrodda enheter på en gång. Det finns inget sätt att rensa bara en enhet, så en fullständig återställning är det enda alternativet om något ser misstänkt ut.
Vad SellerMagnet kan och inte kan göra åt detta
Konfiguration av tvåstegsverifiering och återställning av konto sker helt och hållet inom Amazons egna inställningar för Seller Central och supportprocess. Inget tredjepartsverktyg, inklusive SellerMagnet, kan aktivera, kringgå eller skynda på någon del av detta, och inget verktyg bör påstå motsatsen. Där SellerMagnets Alerts faktiskt hjälper är på andra sidan en utlåsning: när åtkomsten väl är tillbaka, oavsett om det skedde via en snabb inloggning med reservkod eller en 48-timmars Account Recovery, flaggar larm om listningsstatus, prisändringar och ägarskap av Buy Box exakt vad som hänt medan ingen kunde agera, istället för att säljaren manuellt måste kontrollera varje ASIN från grunden.
Guiden för övervakning av kontohälsa täcker den bredare uppsättningen signaler som är värda att bevaka efter en period av förlorad åtkomst, eftersom ett kontohälsoproblem som uppstod under en utlåsningsperiod är lätt att missa om ingenting övervakade det medan säljaren inte kunde logga in alls. Att behandla konfigurationen av tvåstegsverifiering som en engångsuppgift att göra rätt nu, medan alla enheter fortfarande går att nå, är den enda verkliga åtgärden. Ingenting övervakar eller förkortar Amazons egen återställningsprocess när båda enheterna redan är borta.
Är tvåstegsverifiering verkligen obligatoriskt för alla Seller Central-konton?
Ja. Amazons egen FAQ om tvåstegsverifiering anger att alla användare av Seller Central måste ha det aktiverat för att komma åt sitt konto, och att Selling Partner Support inte kan göra undantag från detta krav för någon.
Kan jag stänga av tvåstegsverifiering om jag tycker att det är opraktiskt?
Du kan slå av det på sidan Advanced Security Settings, men ett obligatoriskt engångslösenord vid inloggning gäller fortfarande. Att stänga av inställningen återställer inte åtkomst med bara ett lösenord.
Kan min reservmetod vara en annan autentiseringsapp?
Nej. Om din primära metod är en autentiseringsapp kräver Amazon att reservmetoden är en SMS-aktiverad telefon eller en röstaktiverad telefon, aldrig en andra autentiseringsapp.
Varför kan inte Amazon skicka min verifieringskod via e-post?
Amazon stödjer inte e-post som kanal för tvåstegsverifiering alls, specifikt eftersom e-postkonton blir kapade tillräckligt ofta för att användning av e-post som andra faktor skulle undergräva den säkerhet som den andra faktorn är tänkt att tillföra.
Vad händer om jag förlorar åtkomsten till både min primära och min reservenhet?
Då måste du gå igenom Two-Step Verification Account Recovery, vilket kräver att du skickar in identitetshandlingar och kan ta upp till 48 timmar. När det är godkänt inaktiverar Amazon tvåstegsverifiering så att du kan logga in igen, och kräver därefter att du konfigurerar det på nytt från grunden.
Har Selling Partner Support en snabbare väg för en akut utlåsning?
Nej. FAQ:n anger tydligt att Selling Partner Support inte kan åsidosätta verifieringsprocessen för Account Recovery, oavsett hur akut situationen är.
Om flera personer använder samma inloggning till Seller Central, behöver var och en separat tvåstegsverifiering?
Amazon rekommenderar att man över huvud taget inte delar en inloggning. Skapa istället individuella inloggningar per person via User Management så att varje persons tvåstegsverifiering är oberoende, i stället för att alla är beroende av den som konfigurerade den först.
Varför blev jag plötsligt ombedd att ange en kod igen på en enhet jag markerat som betrodd?
Status som betrodd enhet återställs av vanliga åtgärder som att rensa webbläsarens cache, byta webbläsare, använda VPN, uppdatera operativsystemet eller logga ut från säljarens mobilapp. Amazons egen hjälpsida bekräftar att supporten inte kan hjälpa med återställningar som orsakats på detta sätt.
Stop Juggling Tools. SellerMagnet Combines Everything You Need.