1Sie verbinden Ihr Konto2Wir finden die Abweichungen und bereiten den Anspruch vor3Sie reichen ihn mit einem Klick ein und zahlen auf das, was zurückkommt
Amazon Seller Central Zwei-Faktor-Authentifizierung 2026: Einrichtung & Wiederherstellung
R
RenéFreelance Amazon Editor
|
16 Min. Lesezeit
Amazons eigene Seller Central Hilfeseiten sind in diesem Punkt unmissverständlich: Die zweistufige Verifizierung, oft als 2SV abgekürzt oder auch Zwei-Faktor-Authentifizierung genannt, ist nicht optional. „Alle Seller Central Nutzer müssen die zweistufige Verifizierung aktiviert haben, um auf ihr Konto zuzugreifen“, heißt es im offiziellen FAQ zur zweistufigen Verifizierung, und weiter: „Der Selling Partner Support kann für diese Anforderung keine Ausnahmen machen.“ Jeder Verkäufer hat sie bereits aktiviert, ganz gleich, ob er die Einrichtung sorgfältig vorgenommen oder sich beim ersten Mal, als Seller Central danach fragte, einfach schnell durchgeklickt hat. Die damals getroffenen Einrichtungsentscheidungen, welches Gerät als primär und welches als Backup festgelegt wurde, ob überhaupt ein zweites echtes Gerät existiert, entscheiden darüber, wie schnell ein Verkäufer wieder in sein eigenes Konto kommt, wenn an dem Tag ein Smartphone verloren geht, eine Nummer wechselt oder eine Authenticator-App bei einem Werksreset verschwindet. Dieser Leitfaden stützt sich auf Amazons eigene Hilfeseiten zur Two-Step Verification und zum Two-step verification FAQ (US-Store), um genau zu erklären, wie die Regeln für primäre und Backup-Geräte funktionieren, was der Kontowiederherstellungsprozess tatsächlich beinhaltet, wenn beide ausfallen, und welche Einrichtungsfehler aus einem verlorenen Smartphone eine mehrtägige Aussperrung machen, statt eines 30-Sekunden-Logins mit Backup-Code.
Die zweistufige Verifizierung bei Amazon Seller Central ist Pflicht, ohne Ausnahmen. Bei der Einrichtung registriert man ein primäres Gerät, eine Authenticator-App, ein SMS-Telefon oder ein Sprachtelefon, sowie ein davon abweichendes Backup-Gerät eines anderen Typs oder mit einer anderen Nummer. Verliert man den Zugriff auf beide Geräte, führt der Weg über Amazons Two-Step Verification Account Recovery, die Ausweisdokumente erfordert und bis zu 48 Stunden dauern kann.
Was die zweistufige Verifizierung wirklich ist, und warum sie nicht optional ist
Die zweistufige Verifizierung fügt dem Passwort eine zweite Prüfung hinzu: Nach Eingabe des gewohnten Seller Central Benutzernamens und Passworts wird ein Code von einem vorab festgelegten Gerät verlangt, zugestellt per SMS, Sprachanruf oder generiert in einer Authenticator-App. Amazons eigene Hilfeseite bringt die Begründung auf den Punkt: Es ist „der beste Schutz vor unbefugtem Zugriff auf Ihr Verkäuferkonto, selbst wenn Ihr Passwort gestohlen wird, und besonders wenn Sie dasselbe Passwort auf mehreren Seiten verwenden.“ Diese Anforderung ist keine Empfehlung, die ein Verkäufer durch Ablehnen einer Aufforderung umgehen kann. Jeder bestehende Seller Central Nutzer, der sie noch nicht aktiviert hatte, wurde bei der nächsten Anmeldung zur Aktivierung aufgefordert, und das FAQ zur zweistufigen Verifizierung stellt klar, dass alle Nutzer sie aktiviert haben müssen, um auf ihr Konto zugreifen zu können, wobei der Selling Partner Support keine Ausnahmen machen kann. Zwar gibt es auf der Seite Advanced Security Settings einen Schalter, um die zweistufige Verifizierung auszuschalten, doch das entfernt die zweite Prüfung nicht: Beim Anmelden wird weiterhin ein mobiles Einmalpasswort verlangt, gesendet an das jeweils registrierte Gerät, und ein Verkäufer, der zu diesem Zeitpunkt kein registriertes Gerät hat, wird einfach in den Ablauf zur Registrierung eines Mobilgeräts geleitet, bevor er fortfahren kann. In der Praxis gibt es also keine Möglichkeit, Seller Central ohne irgendeine Form von Zweitfaktor-Code zu nutzen.
Die Regel zu primärem und Backup-Gerät, über die die meisten Verkäufer stolpern
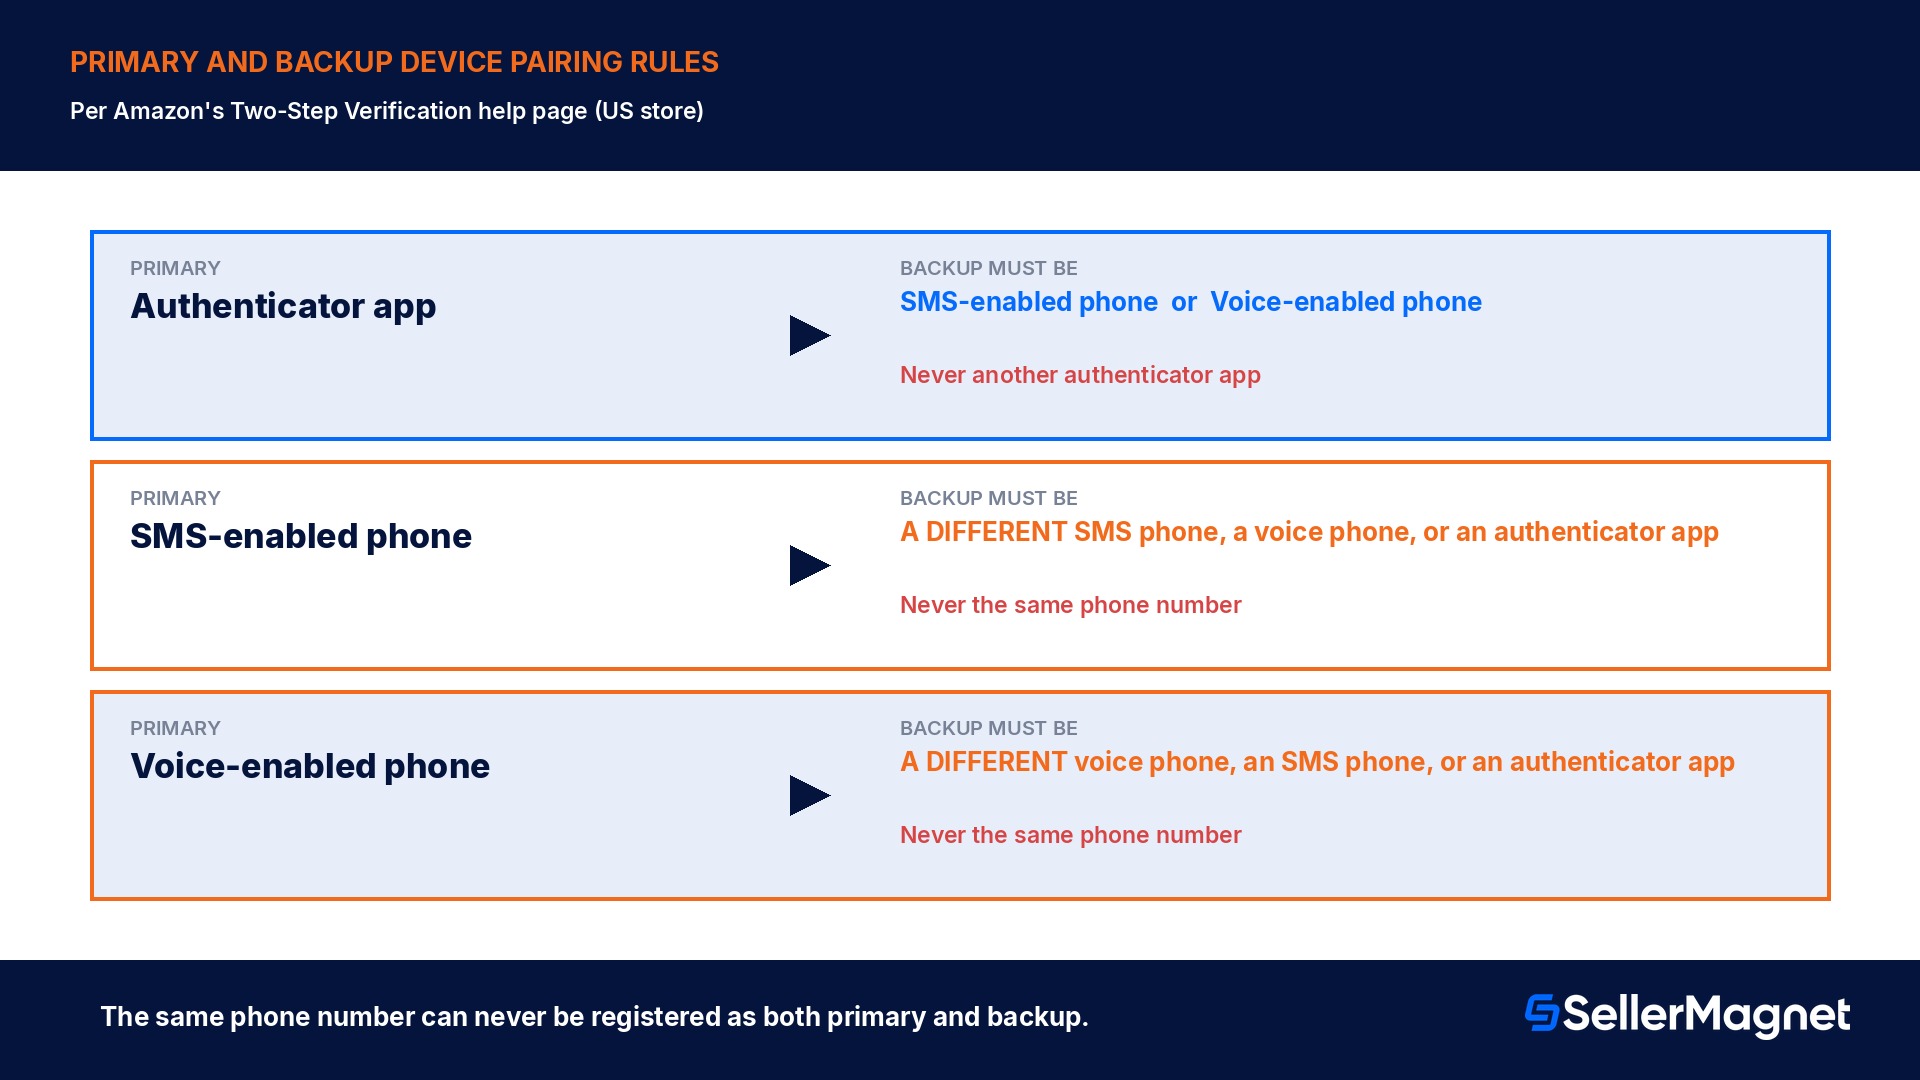
Bei der erstmaligen Einrichtung der zweistufigen Verifizierung müssen zwei unterschiedliche Geräte angegeben werden: eine primäre Methode zum Empfang der Codes und eine Backup-Methode, die übernimmt, falls das primäre Gerät einmal nicht erreichbar ist. Die 3 verfügbaren Kanäle sind eine Authenticator-App, ein Sprachanruf an ein Mobil- oder Festnetztelefon und eine SMS an ein Mobiltelefon, und Amazons eigene Hilfeseite listet genau auf, welche Kombinationen erlaubt sind. Eine Authenticator-App kann die primäre Methode sein, lässt sich aber niemals mit einer zweiten Authenticator-App als Backup kombinieren; das Backup muss in diesem Fall ein SMS-fähiges oder sprachfähiges Telefon sein. Umgekehrt gilt: Ist die primäre Methode ein Telefon (SMS oder Sprache), kann das Backup ein anderes Telefon beliebigen Typs oder eine Authenticator-App sein, darf aber ausdrücklich nicht dieselbe Telefonnummer sein, die bereits als primäre Methode verwendet wird. Verkäufern, die nur über ein einziges persönliches Gerät verfügen, wird ein praktischer Workaround empfohlen: eine Authenticator-App als primäre Methode nutzen, da sie ohne jede Netzwerkverbindung funktioniert, und ein SMS- oder sprachfähiges Telefon als Backup registrieren. Einem Verkäufer, der weder eine zweite Telefonnummer noch eine Möglichkeit hat, eine Authenticator-App zu installieren, wird geraten, die Telefonnummer eines vertrauenswürdigen Ehepartners, Familienmitglieds oder Freundes als Backup in Betracht zu ziehen, idealerweise jemand, der plausibel in der Nähe sein könnte, falls die primäre Methode einmal unerreichbar wird, denn ein Mobiltelefon ist für die zweistufige Verifizierung keineswegs zwingend erforderlich; auch ein Festnetzanschluss, der Sprachanrufe empfangen kann, erfüllt die Anforderung.
Primäre Methode
Erlaubte Backup-Methoden
Als Backup niemals erlaubt
Authenticator-App
SMS-fähiges Telefon oder sprachfähiges Telefon
Eine zweite Authenticator-App
SMS-fähiges Telefon
Ein anderes SMS-Telefon, ein Sprachtelefon oder eine Authenticator-App
Dieselbe Telefonnummer
Sprachfähiges Telefon
Ein anderes Sprachtelefon, ein SMS-Telefon oder eine Authenticator-App
Dieselbe Telefonnummer
Warum E-Mail als Verifizierungsmethode nie funktioniert
Eine Frage, die bei neuen Nutzern immer wieder auftaucht, lautet, warum Seller Central den Einmalcode niemals an ein E-Mail-Postfach schickt, so wie es bei vielen anderen Logins üblich ist. Amazons eigene FAQ beantwortet das direkt: Authentifizierungs-Apps, SMS und Anrufe gelten als deutlich sicherer als E-Mail, und angesichts der Häufigkeit, mit der E-Mail-Konten selbst kompromittiert werden, hat Amazon sich entschieden, den Versand von Zwei-Schritt-Codes per E-Mail überhaupt nicht zu unterstützen. Diese Logik ist entscheidend, denn sie definiert, was der zweite Faktor überhaupt belegen soll: Der ganze Sinn eines Codes, der an „ein Gerät, auf das man physisch zugreifen kann“ gesendet wird, besteht darin, dass er etwas verlangt, das über das bloße Wissen eines Passworts hinausgeht. Ein E-Mail-Postfach, das von jedem Browser überall aus mit einem eigenen Passwort erreichbar ist, erfüllt diese Anforderung nicht. Wäre das E-Mail-Konto der zweite Faktor, würde die Kompromittierung des E-Mail-Kontos allein genügen, um auch Seller Central zu kompromittieren, was den eigentlichen Zweck zweier unabhängiger Faktoren von vornherein zunichtemachen würde.
Geteilte Logins und Konten mit mehreren Nutzern: warum jede Anmeldung ihre eigene Einrichtung braucht
Die Zwei-Schritt-Verifizierung ist an die einzelne Anmeldung gebunden, die für den Zugriff auf ein Konto verwendet wird, nicht an das Verkäuferkonto als Ganzes, und allein diese Tatsache verändert, wie ein Team aufgestellt sein sollte. Wenn sich aktuell mehrere Personen mit demselben Benutzernamen und Passwort beim selben Seller Central Konto anmelden, lautet Amazons eigene Empfehlung, das zu beenden und stattdessen über die Benutzerverwaltung individuelle Benutzerrechte einzurichten, sodass jede Person ihren eigenen Login hat und die Zwei-Schritt-Verifizierung separat dafür aktivieren kann. Ein gemeinsam genutzter Login im Team bringt laut FAQ 2 klar benannte Risiken mit sich. Das erste ist ein unmittelbares Sicherheitsrisiko: Jeder, der jemals Zugang zu diesen geteilten Zugangsdaten hatte, einschließlich Personen, die das Unternehmen inzwischen verlassen haben, behält Zugriff auf das Verkäuferkonto sowie auf alle Käuferkonto- und Zahlungsdaten, die mit demselben Login verknüpft sind, bis die Zugangsdaten geändert werden. Das zweite ist ein Verfügbarkeitsrisiko, das leicht übersehen wird, bis es tatsächlich eintritt: Wer die Zwei-Schritt-Verifizierung für diesen gemeinsamen Login zuerst eingerichtet hat, ist die einzige Person, die automatisch Zugriff auf sowohl das primäre als auch das Backup-Gerät hat. Ist diese Person also nicht im Büro, nicht erreichbar oder schlicht am Schlafen, wenn ein Code benötigt wird, bleiben alle anderen, die sich den Login teilen, bis zur Rückkehr dieser Person von Seller Central ausgeschlossen. Individuelle Logins mit individuell eingerichteter Zwei-Schritt-Verifizierung beseitigen beide Probleme gleichzeitig: Der Zugriff eines ausscheidenden Teammitglieds wird nur für dessen eigenen Login entzogen, nicht für das gesamte Konto, und kein einzelnes Telefon wird zum Single Point of Failure für den Zugriff des gesamten Teams.
Vertrauenswürdige Geräte und die Browser-Gewohnheiten, die sie unbemerkt zurücksetzen
Nach einer erfolgreichen Anmeldung mit Zwei-Schritt-Verifizierung bietet Seller Central die Option „Auf diesem Gerät nicht nach Codes fragen“ an, die die Code-Abfrage bei künftigen Anmeldungen von demselben Browser und Gerät überspringt. Das ist eine Komfortfunktion, keine dauerhafte Einstellung, und Amazons eigene Hilfeseite listet die alltäglichen Aktionen auf, die sie unbemerkt zurücksetzen können, wodurch ohne Vorwarnung wieder ein Code abgefragt wird: Cookies im Browser blockieren, den Cache leeren oder Cookies löschen, das Betriebssystem, Gerät oder eine installierte App einschließlich des Browsers selbst aktualisieren, zu einem anderen Browser wechseln als dem, mit dem das vertrauenswürdige Gerät ursprünglich registriert wurde, eine Browser-Toolbar verwenden, die Browsereinstellungen verändert, den Inkognito- oder anonymen Browsermodus nutzen, sich über einen Proxy oder VPN verbinden, sich aus der Verkäufer-App abmelden, was den Vertrauensstatus auf diesem Gerät zurücksetzen kann, oder einfach von einem anderen Netzwerk oder mit einer geänderten IP-Adresse auf Seller Central zugreifen. Keiner dieser Auslöser ist für Amazon im Voraus erkennbar oder kompensierbar, und genau deshalb stellt die FAQ klar, dass der Support bei Problemen, die diese Einstellung verursacht, nicht helfen kann. Ein Team, das sich einen Login teilt, vervielfacht, wie oft diese Rücksetzungen auftreten, denn ein Browser-Update oder VPN-Einsatz einer einzelnen Person setzt den Vertrauensstatus zurück, auf den sich auch alle anderen verlassen haben. Ein Verkäufer, der bewusst alle vertrauenswürdigen Geräte löschen möchte, zum Beispiel nach dem Verdacht auf unbefugten Zugriff, kann in den erweiterten Sicherheitseinstellungen „Codes auf allen Geräten verlangen“ auswählen, wodurch die Einstellung überall gleichzeitig gelöscht wird; eine Option, sie nur für ein einzelnes bestimmtes Gerät zu löschen, gibt es nicht.
Was passiert, wenn beide Geräte tatsächlich weg sind
Das Szenario, das die Zwei-Schritt-Verifizierung verhindern soll, ist, dass sich ein Angreifer allein mit einem gestohlenen Passwort Zugang verschafft. Das Szenario, das sie gelegentlich für einen legitimen Verkäufer erzeugt, ist der gleichzeitige Verlust des Zugriffs auf das primäre und das Backup-Gerät, etwa wenn ein Telefon verloren geht oder gestohlen wird und das Backup eine zweite Nummer auf demselben Gerät war. Amazons erster empfohlener Schritt bei Verlust oder Diebstahl eines Geräts ist, sofort den Mobilfunkanbieter zu kontaktieren und die Nummer sperren oder deaktivieren zu lassen, dann zu versuchen, sich bei Seller Central anzumelden und unten auf der Verifizierungsseite auf „Keinen Code erhalten?“ zu klicken, wo die bei der Einrichtung registrierte Backup-Methode aufgeführt wird. Ist auch diese Backup-Methode nicht erreichbar und besteht keine Möglichkeit, Zugriff auf eines der beiden Geräte zurückzuerlangen, bleibt nur noch der Prozess zur Kontowiederherstellung für die Zwei-Schritt-Verifizierung. Amazons eigene Hilfeseite ist konkret darin, was das bedeutet: Es müssen Dokumente zur Identitätsprüfung eingereicht werden, und die Prüfung selbst kann bis zu 48 Stunden dauern. Sobald die Identität verifiziert ist, deaktiviert Amazon die Zwei-Schritt-Verifizierung für das Konto, sodass sich der Verkäufer wieder anmelden kann, und verlangt dann, sie bei der nächsten Anmeldung von Grund auf neu einzurichten, diesmal mit Geräten, auf die der Verkäufer tatsächlich Zugriff hat. Der Selling Partner Support kann laut FAQ diesen Verifizierungsprozess weder umgehen noch beschleunigen; das Zeitfenster von 48 Stunden und die Dokumentenprüfung sind keine Formalität, die sich für einen dringenden Fall aushebeln lässt.
Der Support kann das nicht beschleunigen
Der Selling Partner Support kann den Account-Recovery-Prozess nicht umgehen. Identitätsnachweise und die Prüfung von bis zu 48 Stunden gelten für jeden Verkäufer, unabhängig davon, wie dringend der Fall ist.
Was eine Aussperrung wirklich kostet: 3 Einrichtungsszenarien im Vergleich
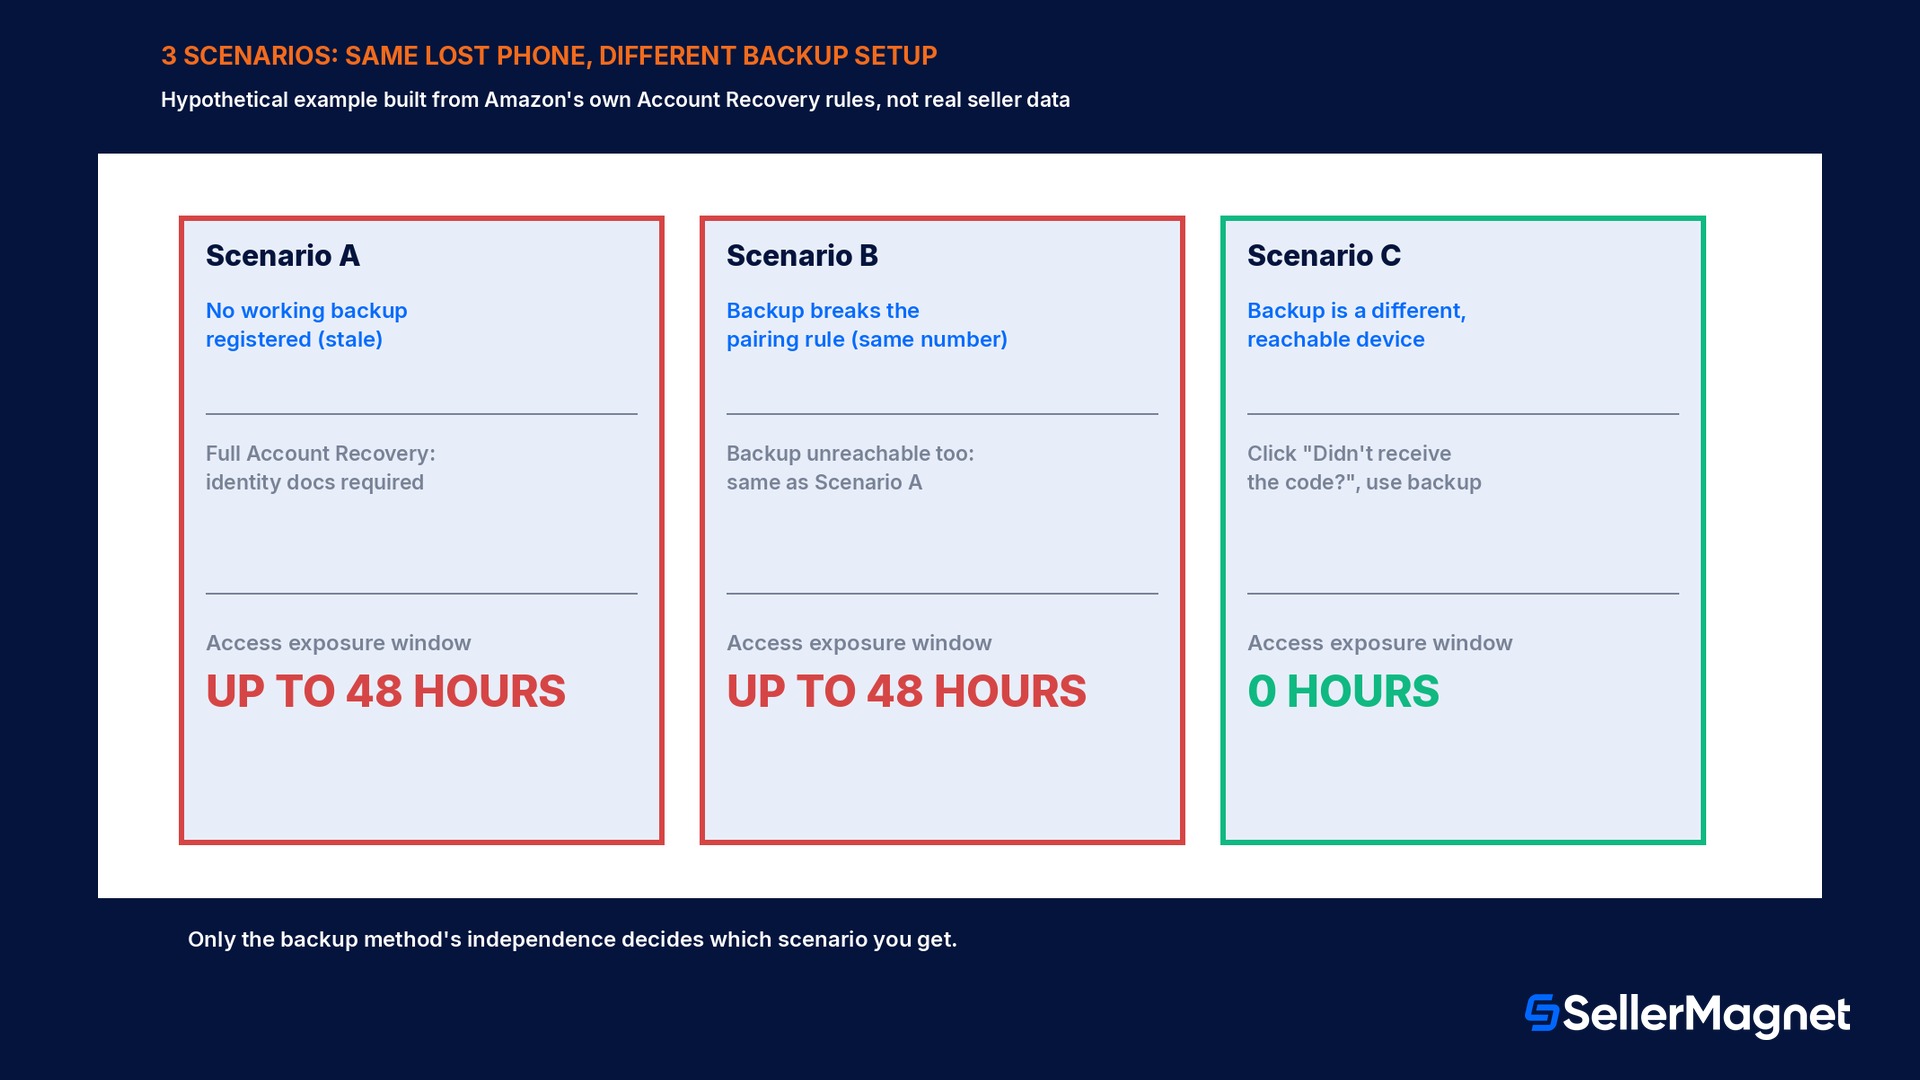
Die folgenden Zahlen sind ein hypothetisches Rechenbeispiel, das direkt aus Amazons eigenen Angaben zum Recovery-Mechanismus abgeleitet ist, keine echten Verkäuferdaten. Es soll das Risikofenster greifbar machen statt abstrakt zu bleiben. In jedem Szenario passiert dasselbe: Das primäre Gerät des Verkäufers, ein Smartphone mit einer Authenticator-App, geht verloren. Szenario A: Bei der Einrichtung wurde nie eine Backup-Methode registriert, was Amazons eigener Ablauf bei der Erstanmeldung eigentlich gar nicht zulässt, in der Praxis aber dem Fall entspricht, dass eine Backup-Methode inzwischen veraltet ist, zum Beispiel eine Backup-Telefonnummer, die vor Monaten gekündigt und nie aktualisiert wurde. Ohne erreichbares Backup bleibt dem Verkäufer nur der vollständige Account-Recovery-Prozess: Identitätsnachweise einreichen und laut Amazons eigener Hilfeseite bis zu 48 Stunden warten, dann die Zwei-Faktor-Authentifizierung komplett neu einrichten, bevor überhaupt wieder auf Seller Central zugegriffen werden kann. Szenario B: Auf dem Papier existiert eine Backup-Methode, sie verstößt aber gegen Amazons eigene Kopplungsregel, etwa weil dieselbe Telefonnummer versehentlich sowohl für die primäre SMS-Methode als auch für die Backup-Sprachmethode registriert wurde. Ein Klick auf "Keinen Code erhalten?" schickt die Backup-Anfrage an eine Nummer, die an dasselbe unerreichbare Telefon gebunden ist. In der Praxis verhält sich dieses Szenario also identisch zu Szenario A, ein vollständiger Account-Recovery-Zyklus, weil das Backup nie wirklich unabhängig war. Szenario C: Die Backup-Methode läuft über ein komplett anderes Gerät, zum Beispiel einen Festnetzanruf, der auf ein anderes Telefon als das verlorene registriert und von Anfang an korrekt eingerichtet wurde. Der Verkäufer klickt auf "Keinen Code erhalten?", der Code kommt innerhalb von Minuten auf dem Festnetz an, und der Zugriff auf Seller Central läuft ohne Unterbrechung weiter. Es gibt keinen Recovery-Prozess zu durchlaufen, weil die Backup-Methode genau das geleistet hat, wofür sie gedacht war.
Der Unterschied zwischen Szenario C und den Szenarien A und B liegt nicht in Amazons Regeln, denn jeder Verkäufer unterliegt genau demselben Account-Recovery-Prozess und demselben Zeitfenster von bis zu 48 Stunden, wenn beide Methoden tatsächlich ausfallen. Der Unterschied liegt vollständig darin, ob die bei der Einrichtung registrierte und seitdem nie wieder überprüfte Backup-Methode heute noch ein echtes, erreichbares Gerät mit eigener Nummer ist. Ein Verkäufer, der ein Backup vor 2 Telefonen und 1 Anbieter registriert hat, ohne es je in den Erweiterten Sicherheitseinstellungen zu aktualisieren, befindet sich faktisch schon die ganze Zeit in Szenario A oder B, ohne es zu merken, und das bis zu dem Moment, in dem das primäre Gerät ausfällt und sich zeigt, dass das veraltete Backup überhaupt nicht hilft.
Einrichtungsfehler, die aus einem verlorenen Telefon eine mehrtägige Aussperrung machen
Das Backup-Gerät veralten lassen. Eine gekündigte Backup-Telefonnummer, eine ausgetauschte SIM-Karte oder eine Authenticator-App auf einem Gerät, das vor Monaten in Zahlung gegeben wurde, bestehen am ersten Tag die Einrichtungsprüfung, versagen dann aber lautlos genau dann, wenn sie wirklich gebraucht werden.
Dieselbe Telefonnummer zweimal registrieren. Amazons Kopplungsregeln verbieten ausdrücklich, dieselbe Nummer sowohl primär als auch als Backup zu verwenden. Ein Verkäufer, der die Erstprüfung umgeht, indem er zum Beispiel 2 SIM-Karten in 1 Telefon nutzt, hat damit kein wirklich unabhängiges Backup geschaffen.
Annehmen, dass das Deaktivieren von 2SV die Code-Abfrage entfernt. Das Deaktivieren der Zwei-Faktor-Authentifizierung in den Erweiterten Sicherheitseinstellungen lässt beim Anmelden weiterhin ein Einmalkennwort als Pflicht bestehen; der reine Passwort-Zugang wird dadurch nicht wiederhergestellt.
Ein Login für ein ganzes Team ohne individuelle Zugänge nutzen. Wer die Zwei-Faktor-Authentifizierung für einen gemeinsam genutzten Login zuerst aktiviert hat, ist die einzige Person, die tatsächlich Codes empfangen kann; alle anderen sind in dem Moment ausgesperrt, in dem diese Person nicht erreichbar ist.
Erwarten, dass der Support in einer dringenden Situation eine Ausnahme macht. Der Selling Partner Support kann den Account-Recovery-Prozess nicht umgehen, die Pflicht zum Identitätsnachweis nicht erlassen und das Zeitfenster von bis zu 48 Stunden nicht verkürzen, egal wie zeitkritisch der geschäftliche Grund ist.
Die Erweiterten Sicherheitseinstellungen nach einem Telefon- oder Anbieterwechsel nicht aktualisieren. Die bei der Ersteinrichtung registrierte Backup-Methode wird nicht automatisch aktualisiert, wenn sich Gerät oder Nummer ändern; sie muss manuell aktualisiert werden, solange das alte Gerät noch erreichbar ist.
E-Mail als Rückfalloption betrachten. Amazon unterstützt E-Mail unter keinen Umständen als Kanal für die Zwei-Faktor-Authentifizierung, es gibt also keine E-Mail-basierte Lösung, auf die man zurückgreifen könnte, wenn beide registrierten Geräte ausfallen.
Nicht damit rechnen, dass der Status als vertrauenswürdiges Gerät zurückgesetzt wird. Das Löschen des Browser-Caches, ein Browserwechsel, die Nutzung eines VPN oder schon ein einfaches Betriebssystem-Update können die Einstellung "auf diesem Gerät nicht nach Codes fragen" ohne vorherige Warnung lautlos zurücksetzen.
Einrichtungs-Checkliste: einmal richtig machen, nicht erst während einer Aussperrung
So richtet man die Zwei-Faktor-Authentifizierung in Seller Central korrekt ein
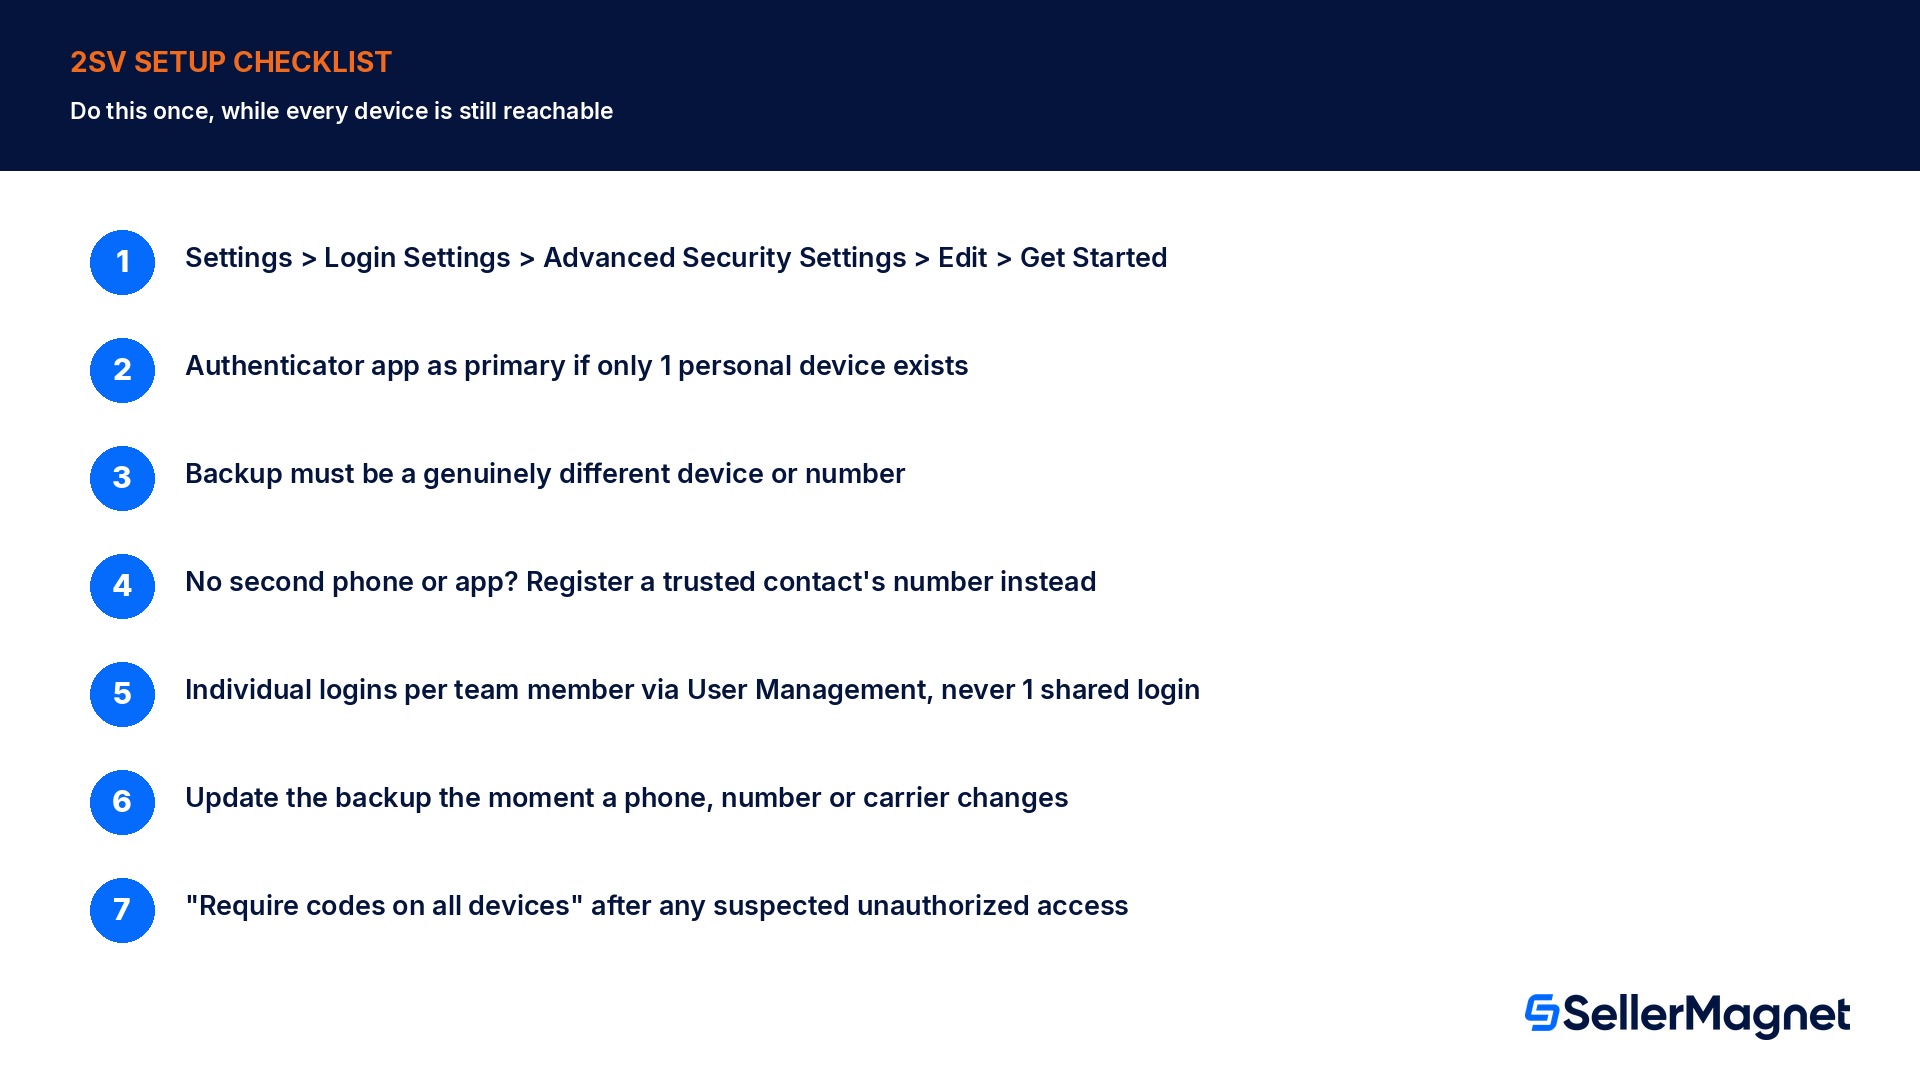
Gehen Sie zu Einstellungen, dann Login-Einstellungen, dann Erweiterte Sicherheitseinstellungen - Klicken Sie auf Bearbeiten, dann auf Los geht's, um die Einrichtung der Zwei-Faktor-Authentifizierung zu starten oder zu überprüfen; derselbe Ablauf ist auch über die Erweiterten Sicherheitseinstellungen der Amazon-Retail-Seite erreichbar.
Wählen Sie eine Authenticator-App als primäre Methode, wenn nur 1 persönliches Gerät verfügbar ist - Sie funktioniert ohne Netzwerkzugang und ist Amazons eigene empfohlene Standardoption; laden Sie eine App aus dem Apple App Store, Google Play Store oder Windows Store herunter.
Registrieren Sie eine Backup-Methode eines wirklich anderen Typs oder mit einer anderen Nummer - Das Backup zu einer Authenticator-App muss ein SMS- oder sprachfähiges Telefon sein; das Backup zu einem Telefon muss eine andere Nummer sein, niemals dieselbe, die für die primäre Methode verwendet wird.
Wenn kein zweites Telefon oder keine zweite App verfügbar ist, registrieren Sie die Nummer einer vertrauenswürdigen Kontaktperson - Die Telefonnummer eines Ehepartners, Familienmitglieds oder Freundes, also jemand, der erreichbar ist, falls die primäre Methode einmal ausfällt, ist Amazons eigener Vorschlag für den Ausweichfall; ein Mobiltelefon ist dabei keine strikte Voraussetzung, ein Festnetzanschluss mit Sprachanrufen funktioniert ebenfalls.
Individuelle Logins für jedes Teammitglied über die Benutzerverwaltung einrichten - Ein geteilter Login macht das Telefon einer Person zum Single Point of Failure für den Zugriff aller anderen; getrennte Logins bedeuten getrennte, unabhängige Einrichtungen der zweistufigen Verifizierung.
Die Backup-Methode sofort aktualisieren, wenn sich Telefon, Nummer oder Anbieter ändert - Die registrierte Backup-Methode aktualisiert sich nicht von selbst; die erweiterten Sicherheitseinstellungen sollten aufgerufen werden, solange das alte Gerät noch erreichbar ist, nicht erst, wenn es bereits weg ist.
"Codes auf allen Geräten verlangen" nach jedem Verdacht auf unbefugten Zugriff nutzen - Dadurch werden alle Ausnahmen für vertrauenswürdige Geräte gleichzeitig gelöscht; es gibt keine Möglichkeit, nur ein einzelnes Gerät zu löschen, daher ist ein vollständiger Reset die einzige Option, wenn etwas verdächtig aussieht.
Was SellerMagnet hierbei kann und was nicht
Die Einrichtung der zweistufigen Verifizierung und die Kontowiederherstellung finden vollständig innerhalb von Amazons eigenen Seller Central Einstellungen und dem Support-Prozess statt; kein Drittanbieter-Tool, auch SellerMagnet nicht, kann irgendeinen Teil davon aktivieren, umgehen oder beschleunigen, und niemand sollte etwas Gegenteiliges behaupten. Wo SellerMagnets Alerts wirklich helfen, ist auf der anderen Seite einer Aussperrung: Sobald der Zugriff wieder möglich ist, sei es nach einem schnellen Login mit Backup-Code oder nach einer 48-stündigen Kontowiederherstellung, zeigen Benachrichtigungen zu Listing-Status, Preisänderungen und Buy-Box-Besitz genau an, was sich verändert hat, während niemand reagieren konnte, anstatt dass ein Verkäufer jede ASIN manuell von Hand neu überprüfen muss.
Der Leitfaden zum Account-Health-Monitoring behandelt die umfassendere Reihe von Signalen, die nach jedem Zeitraum mit verlorenem Zugriff beobachtet werden sollten, da ein Account-Health-Problem, das während einer Aussperrung begonnen hat, leicht übersehen wird, wenn währenddessen niemand etwas verfolgt hat, weil der Verkäufer sich gar nicht anmelden konnte. Die Einrichtung der zweistufigen Verifizierung als einmalige Aufgabe zu behandeln, die jetzt korrekt erledigt wird, solange jedes Gerät noch erreichbar ist, ist die einzige wirksame Vorbeugung; nichts überwacht oder verkürzt Amazons eigenen Wiederherstellungsprozess, sobald beide Geräte bereits verloren sind.
Ist die zweistufige Verifizierung wirklich für jedes Seller Central Konto Pflicht?
Ja. Amazons eigene FAQ zur zweistufigen Verifizierung besagt, dass alle Seller Central Nutzer sie aktiviert haben müssen, um auf ihr Konto zuzugreifen, und dass der Support für Verkaufspartner für niemanden Ausnahmen von dieser Anforderung machen kann.
Kann ich die zweistufige Verifizierung deaktivieren, wenn ich sie als unpraktisch empfinde?
Sie können sie auf der Seite der erweiterten Sicherheitseinstellungen deaktivieren, aber ein verpflichtendes Einmalpasswort beim Anmelden gilt weiterhin; das Deaktivieren der Einstellung stellt keinen reinen Zugriff per Passwort allein wieder her.
Kann meine Backup-Methode eine weitere Authentifizierungs-App sein?
Nein. Wenn Ihre primäre Methode eine Authentifizierungs-App ist, verlangt Amazon, dass die Backup-Methode ein SMS-fähiges Telefon oder ein sprachfähiges Telefon ist, niemals eine zweite Authentifizierungs-App.
Warum kann Amazon meinen Verifizierungscode nicht per E-Mail senden?
Amazon unterstützt E-Mail als Kanal für die zweistufige Verifizierung grundsätzlich nicht, und zwar deshalb, weil E-Mail-Konten so häufig kompromittiert werden, dass die Nutzung eines solchen Kontos als zweiter Faktor die Sicherheit, die der zweite Faktor eigentlich bringen soll, untergraben würde.
Was passiert, wenn ich den Zugriff auf sowohl mein primäres als auch mein Backup-Gerät verliere?
Dann müssen Sie die Kontowiederherstellung für die zweistufige Verifizierung durchlaufen, bei der Identitätsdokumente eingereicht werden müssen und die bis zu 48 Stunden dauern kann; nach erfolgter Genehmigung deaktiviert Amazon die zweistufige Verifizierung, damit Sie sich wieder anmelden können, und verlangt anschließend, dass Sie sie von Grund auf neu einrichten.
Hat der Support für Verkaufspartner einen schnelleren Weg bei einer dringenden Aussperrung?
Nein. Die FAQ stellt klar fest, dass der Support für Verkaufspartner den Verifizierungsprozess der Kontowiederherstellung nicht außer Kraft setzen kann, unabhängig davon, wie dringend die Situation ist.
Wenn mehrere Personen denselben Seller Central Login nutzen, braucht dann jede von ihnen eine eigene zweistufige Verifizierung?
Amazon rät grundsätzlich davon ab, sich einen Login zu teilen; stattdessen sollten über die Benutzerverwaltung individuelle Logins pro Person eingerichtet werden, damit die zweistufige Verifizierung jeder Person unabhängig ist, anstatt dass alle von demjenigen abhängen, der sie zuerst eingerichtet hat.
Warum wurde ich plötzlich wieder nach einem Code gefragt, auf einem Gerät, das ich als vertrauenswürdig markiert hatte?
Der Status als vertrauenswürdiges Gerät setzt sich bei ganz gewöhnlichen Aktionen zurück, etwa beim Leeren des Browser-Caches, beim Wechsel des Browsers, bei der Nutzung eines VPN, bei einem Update des Betriebssystems oder beim Abmelden aus der Verkäufer-App; Amazons eigene Hilfeseite bestätigt, dass der Support bei auf diese Weise verursachten Rücksetzungen nicht helfen kann.
Stop Juggling Tools. SellerMagnet Combines Everything You Need.