Amazon Passkeys: Vad händer med ett delat säljarkonto
R
RenéFreelance Amazon Editor
|
12 min läsning
Senast uppdaterad: 2026-10-23
Amazon går från lösenord till passkeys i Seller Central, och enligt supportsidan kommer de att göra passkeys obligatoriska under 2026 för vissa säkerhetskänsliga funktioner. Det som nästan ingen har planerat för är inte själva inloggningen: en passkey tillhör en person, inte ett konto, så den dag det blir obligatoriskt på en inloggning som tre personer delar, slutar två av dem kunna komma in.
En passkey låter dig logga in på Amazon Seller Central med fingeravtryck, ansiktsigenkänning eller PIN-kod istället för ett lösenord. Amazon säger att passkeys ännu inte är obligatoriska för alla, men kommer att bli det för vissa konton under 2026, och eftersom en passkey tillhör en person snarare än kontot blir alla som delar en enda inloggning utlåsta om de inte läggs till som sekundäranvändare med sin egen passkey.
Vad är en passkey i Seller Central?
En passkey är en inloggningsuppgift som lagras på din enhet istället för i huvudet. Amazons supportsida om passkeys beskriver det som ett sätt att logga in "med ditt fingeravtryck, ansiktsigenkänning eller PIN-kod, på samma sätt som du låser upp din telefon eller surfplatta", med "inga lösenord att komma ihåg, inga e-postutmaningar att genomföra". Det fungerar på både köpsajten, Seller Central och Vendor Central.
Amazon beskriver detta som ett föredraget alternativ snarare än ett tillägg. Sidan säger att man rekommenderar passkeys "framför tvåstegsverifiering och engångslösenord eftersom de är phishingresistenta, snabba och enkla att använda". Det är det ärliga argumentet för förändringen: en engångskod kan läsas upp för någon i telefon som utger sig för att vara Seller Support, men en passkey ger dem ingenting att be om.
Var passkeyn egentligen finns
Inte på en enda dator. Amazon säger att passkeys "är knutna till ditt konto och synkas mellan dina enheter via en passkey-leverantör som iCloud Keychain, Google Password Manager eller 1Password". Det är det som gör dem flyttbara mellan din egen telefon och dator, och det är precis därför de inte följer med till en kollega.
Är passkeys redan obligatoriska?
Inte för alla konton, och Amazon är noga med den formuleringen. Supportsidan säger att passkeys "är tillgängliga för alla säljpartner och köpare" och att "även om det ännu inte är obligatoriskt för alla användare uppmuntrar vi dig att ställa in din passkey nu". Utrullningen har skett stegvis: Amazon meddelade passkeys som ett alternativ från 2 december 2025, och utökade dem sedan med "Från och med juli 2026 utökar vi passkeys till alla Seller Central-konton".
Riktningen är dock tydlig, och det framgår i avsnittet om att stänga av passkeys. Amazon skriver att även efter att man inaktiverat en passkey "kan du fortfarande uppmanas att använda en passkey vid inloggning, och i takt med att vi kräver passkey-användning för vissa säkerhetskänsliga funktioner under 2026 kan det bli obligatoriskt för ditt konto". Man lägger sedan till vad som händer den dagen: "Om passkeys blir obligatoriska och du inte har ställt in en kommer du att guidas genom installationsprocessen innan du kan logga in."
Notera omfattningen som Amazon faktiskt åtar sig. Kravet för 2026 som beskrivs gäller "för vissa säkerhetskänsliga funktioner", och det "kan bli obligatoriskt för ditt konto" snarare än att det kommer bli det. Amazon har inte publicerat något datum då varje inloggning i Seller Central kräver en passkey, så behandla detta som en förändring att förbereda sig för snarare än en som redan står i din kalender.
Läs den sista meningen som ett operativt faktum snarare än en lugnande formulering. Installationen sker vid inloggningsskärmen, innan något annat kan fortsätta, och på en delad inloggning är det ägarens passkey-leverantör som styr. Amazon säger att den som saknar tillgång till den leverantören inte kan logga in eller skapa en passkey på kontot, så en kollega som möter den prompten en morgon klockan sju blir inte tyst inregistrerad. De blir helt enkelt stoppade.
Vad händer med ett konto som flera personer delar?
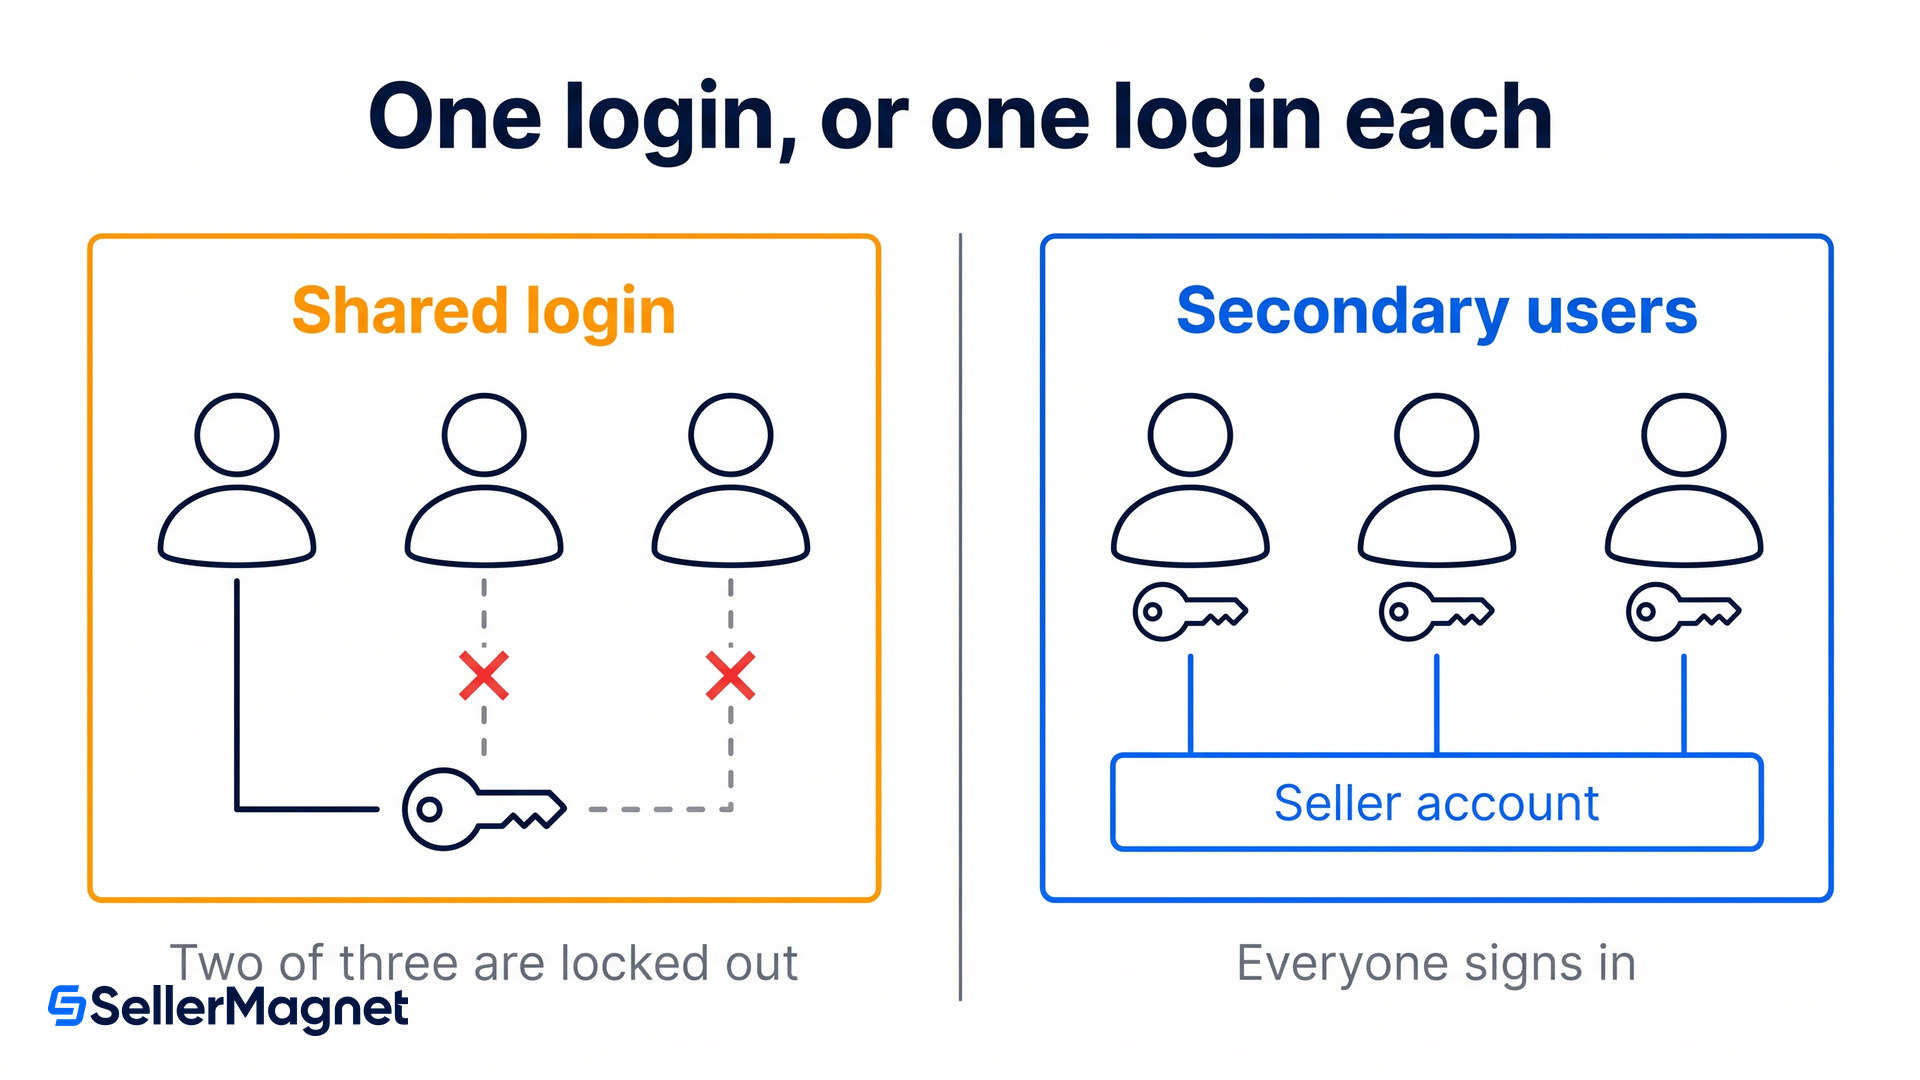
Alla utom den som har passkeyn blir utlåsta, och Amazon säger det rakt ut. Supportsidan förklarar att "passkeys är personliga" och att "den som inte har tillgång till din passkey-leverantör kommer inte kunna logga in eller skapa en passkey på ditt konto". Sedan kommer meningen som betyder mest i hela dokumentet: "För delade konton innebär detta att ytterligare användare blir utlåsta om de inte har ett eget sekundärkonto."
Skillnaden mellan ett lösenord och en passkey handlar om ägarskap, och det är en avsiktlig egenskap snarare än en brist. Ett lösenord är en textsträng, så det kan läggas i ett delat valv och användas av fem personer från fem länder. En passkey är bunden till en passkey-leverantör, så att dela den innebär att dela ett Apple-ID eller ett Google-konto. Att dela en passkey skulle därför innebära att dela ett Apple-ID eller Google-konto helt och fullt, vilket inte är en situation någon kontoägare vill hamna i.
En virtuell assistent som loggar in med ägarens uppgifter kan plötsligt inte logga in alls längre.
En byrå som sköter annonser eller listningar på huvudinloggningen förlorar åtkomst i det ögonblick kravet på passkey når det kontot.
En affärspartner i ett annat land kan inte använda en passkey som synkas via någon annans iCloud Keychain.
En andra enhet du själv äger är inget problem, eftersom den delar din passkey-leverantör. Det är just detta som gör problemet lätt att missa vid testning.
Testa detta med en kollega, inte en till dator
Att logga in på din egen telefon och din egen dator bevisar ingenting, eftersom båda hämtar samma passkey från samma leverantör. Felet syns bara när den andra personen är en annan människa med ett annat Apple-ID eller Google-konto. Om din åtkomstplan aldrig har testats på det sättet har den inte testats.
Hur ger du varje person sin egen passkey?
Genom att göra var och en av dem till en sekundäranvändare, vilket är Amazons rekommenderade lösning och ämnet för ett eget forumsmeddelande om passkeys för sekundäranvändare. Supportsidan beskriver det som den rena lösningen: "Varje användare får sin egen inloggning och kan registrera sin egen unika passkey, så att alla kan komma åt det delade kontot oberoende av varandra, utan att dela inloggningsuppgifter eller äventyra säkerheten."
Det finns en förutsättning som stoppar folk just den dagen, och den är värd att kontrollera innan du börjar. Amazon anger att "sekundäranvändaren behöver en helt ny e-postadress som aldrig tidigare använts på något Amazon-konto". En assistent som någon gång köpt något på Amazon med sin jobbadress kan inte använda den adressen här, och det kan inte heller en frilansare som redan har ett eget säljarkonto kopplat till en privat adress.
Så förbereder du ett delat konto innan passkeys blir obligatoriska
Lista alla som loggar in med huvudkontots uppgifter - Räkna med personer du inte tänker på som användare: en bokförare som hämtar rapporter i slutet av månaden, en byrå som rör listningar en gång i kvartalet, en utvecklare som satte upp en integration en gång i tiden. Alla som har det delade lösenordet idag är någon som förlorar åtkomsten senare.
Hitta en genuint oanvänd e-postadress till varje person - Amazon kräver en adress som aldrig använts på något Amazon-konto, köpkonton inkluderat. Kontrollera varje adress innan du skickar en inbjudan snarare än efteråt, eftersom det är här processen ofta kör fast. En rolladress på er egen domän, skapad specifikt för detta ändamål, är vanligtvis den enklaste lösningen.
Bjud in dem under Användarbehörigheter - Gå till Inställningar och klicka på Användarbehörigheter, välj det konto du vill lägga till användaren under, ange deras kontaktuppgifter och klicka på Skicka inbjudan. Upprepa för varje person och be dem sedan följa instruktionerna i e-postmeddelandet de får.
Ge varje användare endast de behörigheter deras roll behöver - Amazons egen vägledning är att bara ge varje användare det som deras roll kräver och att regelbundet granska dessa behörigheter. Detta är rätt tillfälle att göra det på, eftersom du redan går igenom varje användarpost, och en delad inloggning har nästan garanterat gett alla full åtkomst som standard.
Låt varje person registrera sin egen passkey - Efter registreringen loggar varje användare in och ställer in en passkey via sidan Inloggnings- och säkerhetsinställningar, eller genom att välja Aktivera passkey vid nästa inloggningsprompt. Deras passkey synkas via deras egen passkey-leverantör, vilket är hela poängen.
Ge huvudinloggningen en andra enhet innan du behöver en - Amazon rekommenderar att ha flera enheter knutna till kontots lösenordshanterare när du aktiverar passkey-verifiering, så att en förlorad enhet inte innebär att du förlorar kontot. Ställ in den andra enheten medan den första fortfarande fungerar.
Vad händer om du tappar bort enheten med passkeyn?
Om du har en andra enhet hos samma passkey-leverantör, ingenting: passkeyn har redan synkats dit. Amazons ståndpunkt är att det är tänkt som nätet som fångar upp dig, och man säger att en passkey "kan aktiveras på flera enheter kopplade till ditt konto, vilket ger alternativ vid resor och om din enhet skulle förloras, stjälas eller bytas ut".
Utan en reservenhet blir vägen långsammare och värd att känna till innan du behöver den. Amazon säger att du först ska kontakta din operatör och få linjen blockerad eller avstängd, och sedan: "om du inte har en reservenhet och inte kan ändra dina inställningar uppmuntrar vi dig att kontakta Customer Support eller Seller Support och tillhandahålla dokumentation som styrker din identitet. Efter granskning och godkännande inaktiveras passkey-verifieringen så att du kan logga in på en ny enhet." Därefter ställer du in en passkey igen vid nästa inloggning.
Meningen att planera kring
Amazon fäster en tydlig markering vid den återställningsvägen: "Selling Partner Support kan inte kringgå denna verifieringsprocess." Det finns ingen eskalering som hoppar över dokumentkontrollen, vilket innebär att återställningen går enligt Amazons tidsplan och inte din. För ett konto där en dags förlorad åtkomst kostar riktiga pengar under Q4 är en andra enhet inte en lyx. Det är skillnaden mellan en mindre förtret och en vecka av försäljning i någon annans händer.
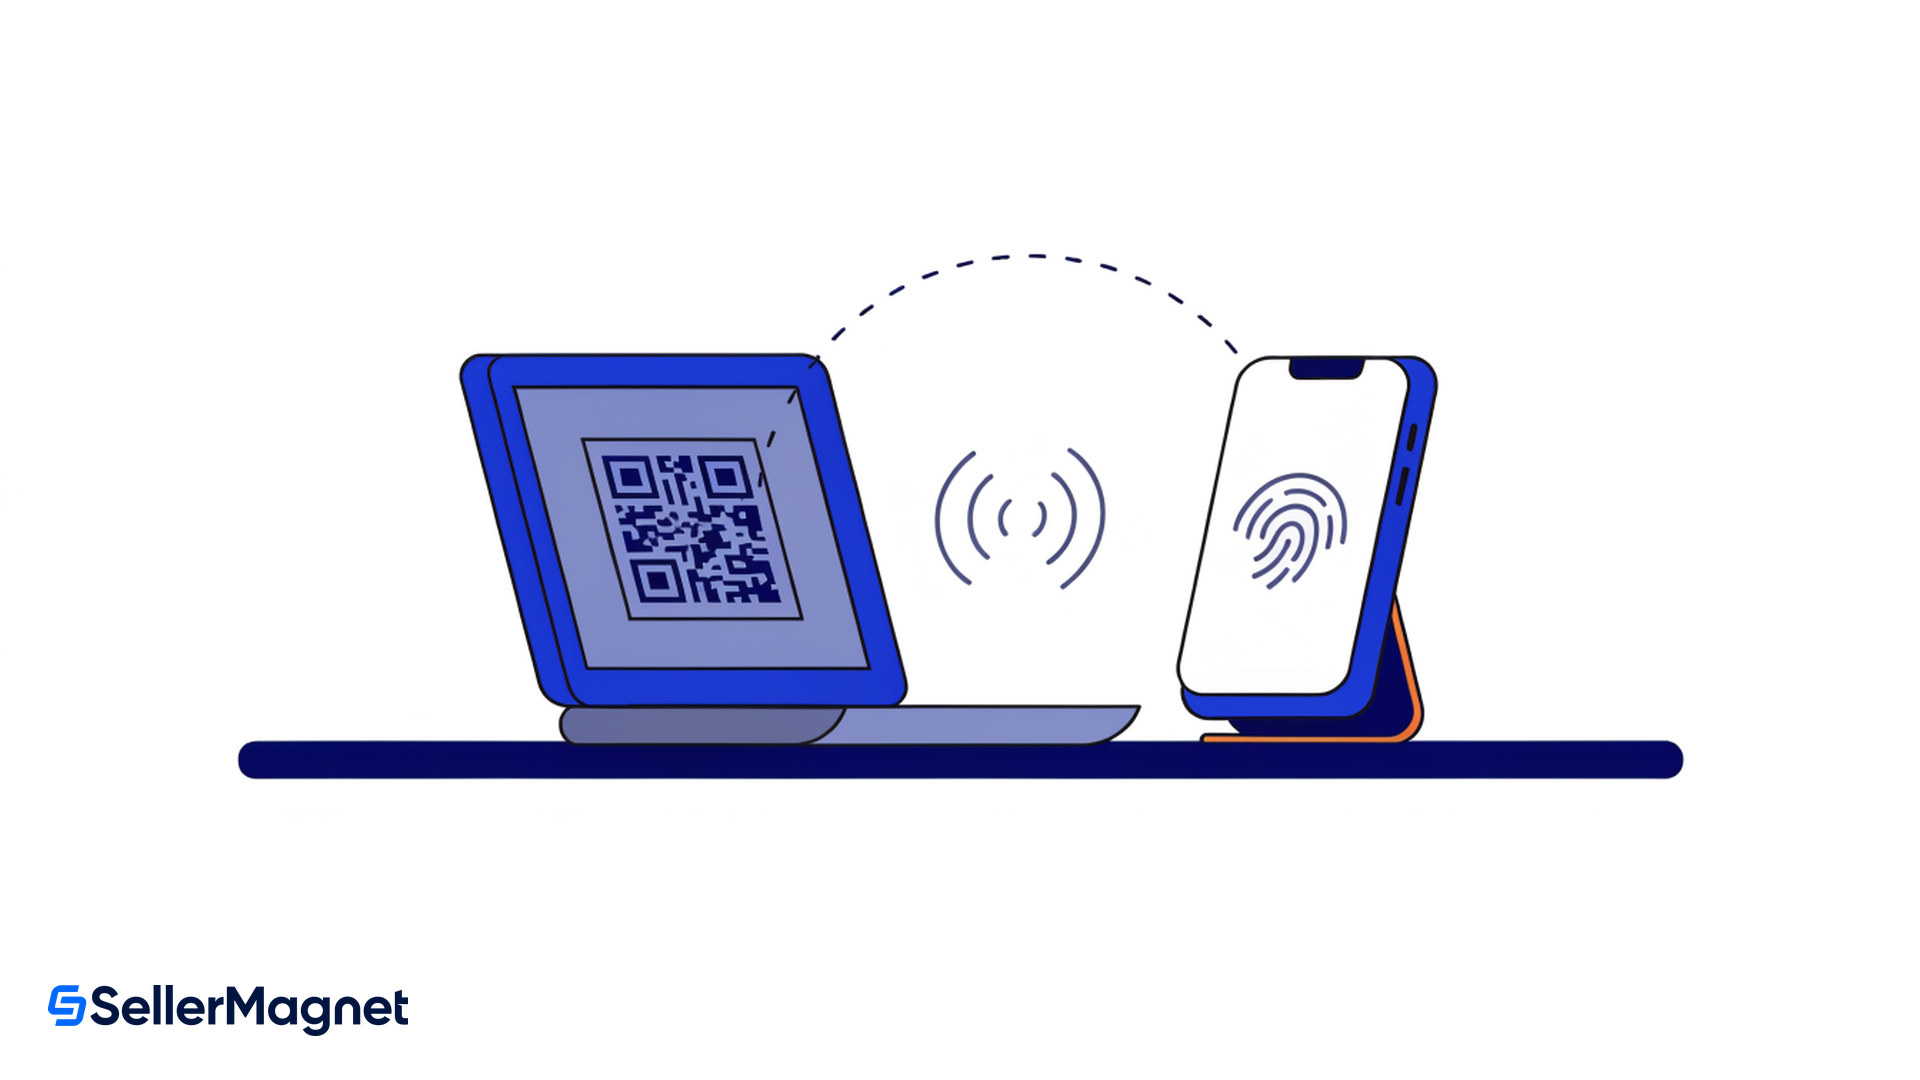
Det finns en separat metod mellan enheter, även om den inte räddar dig om enheten är helt borta, eftersom den kräver en enhet som redan har din passkey. Amazons instruktioner för att logga in från en dator utan sparad passkey är att följa anvisningarna på skärmen för att använda en passkey från en annan enhet, se till att Bluetooth är aktiverat, och "skanna QR-koden med kameran på telefonen eller surfplattan som har din passkey sparad". Det är mekanismen för att låna en kollegas dator i en timme utan att lämna över någonting.
Påverkar det även ditt köparkonto?
Ditt köparkonto påverkas om det delar samma inloggning, vilket det gör för en hel del säljare. Amazon säger att din passkey "är kopplad till den inloggning du använder för att komma åt Amazon", och att om du använder en och samma inloggning för båda, "täcker din passkey båda, du använder den för att logga in på Amazons köpsajt, Seller Central och Vendor Central".
Om du hellre inte vill ha en passkey på köpsidan är Amazons angivna alternativ att "skapa ett separat Amazon-konto för köp", samtidigt som man ändå rekommenderar en passkey på varje konto. Att separera de två är god praxis av andra skäl också: det håller privata inköp borta från en företagsinloggning som flera personer kanske till slut har behörighet till, och det gör säljarkontots säkerhetsbild mycket enklare att resonera kring tillsammans med övriga signaler om kontohälsa.
Situation
Vad som slutar fungera när passkeys blir obligatoriska
Vad du ska göra nu
En person, en enhet
Ingenting, men en borttappad enhet innebär en identitetskontroll
Lägg till en andra enhet hos samma passkey-leverantör
En person, flera egna enheter
Ingenting, passkeyn synkas
Bekräfta att leverantören verkligen synkar och inte bara lagrar lokalt
Flera personer, en delad inloggning
Alla utom den som har passkeyn förlorar åtkomsten
Skapa en sekundäranvändare per person, var och en med en ny e-postadress
Byrå eller VA på ägarens inloggning
De förlorar åtkomsten vid inloggningsskärmen, och du kanske hör det från dem först
Flytta dem till en sekundäranvändare med avgränsade behörigheter
Samma inloggning för köp och försäljning
Passkeyn täcker båda sajterna
Dela upp köparkontot om du vill hålla dem separata
Femminutersversionen
Öppna Inställningar, sedan Användarbehörigheter, och räkna personerna som borde finnas där mot personerna som faktiskt har ditt lösenord. Om de två siffrorna skiljer sig åt är det gapet din exponering, och att täppa till det kräver en oanvänd e-postadress per person. Amazon säger att registreringen i sig tar mindre än två minuter. Det som tar en eftermiddag är att hitta fem rena e-postadresser, så börja där istället för med passkeyn.
Åtkomsthygien tenderar att bara få uppmärksamhet efter att något gått fel, vilket är synd, eftersom det är ett av få Amazon-problem du helt kan lösa på ditt eget schema. Om du städar upp vem som kommer åt vad är det också ett bra tillfälle att se över vilka verktyg som har inloggningsuppgifter kopplade till ditt konto och vad de egentligen behöver, från analys till omprissättning. En analyspanel för säljare som läser via din egen auktoriserade anslutning är ett mycket bättre svar än en delad inloggning och ett lösenord i ett kalkylblad.
Är passkeys obligatoriska i Amazon Seller Central?
Inte för alla konton. Amazons supportsida säger att passkeys för närvarande inte är obligatoriska för alla användare, men att Amazon kommer att kräva dem under 2026 för vissa säkerhetskänsliga funktioner, så det "kan bli obligatoriskt" för ett givet konto. När det sker guidas konton som saknar en passkey genom installationen vid inloggningsskärmen innan de kan logga in.
Kan två personer dela en Amazon-passkey?
Nej. En passkey synkas via en persons passkey-leverantör, till exempel iCloud Keychain eller Google Password Manager. Amazon anger att på ett delat konto blir ytterligare användare utlåsta om de inte har ett eget sekundärkonto.
Vilken e-postadress behöver en sekundäranvändare?
En som aldrig tidigare använts på något Amazon-konto, inklusive ett privat köpkonto. Detta är steget som oftast blockerar processen, så kontrollera varje adress innan du skickar inbjudningar.
Vad händer om jag tappar bort telefonen med min passkey?
Om en annan av dina enheter delar samma passkey-leverantör har du fortfarande åtkomst. Om inte kontaktar du Support och verifierar din identitet med dokument, varefter passkey-verifieringen inaktiveras så att du kan logga in på en ny enhet och ställa in en ny passkey.
Kan Seller Support stänga av min passkey åt mig?
Endast via den dokumenterade identitetskontrollen. Amazon anger tydligt att Selling Partner Support inte kan kringgå verifieringsprocessen, så det finns ingen snabbare eskaleringsväg att efterfråga.
Ersätter passkeys tvåstegsverifiering?
Amazon rekommenderar passkeys framför tvåstegsverifiering och engångslösenord, eftersom en passkey är phishingresistent: det finns ingen kod som kan läsas upp i telefon. Passkeys är den riktning kontots säkerhetsinställningar rör sig mot.
Stop Juggling Tools. SellerMagnet Combines Everything You Need.