Amazon Service Provider Access 2026: 365-dagarsklockan för omauktorisering
R
RenéFreelance Amazon Editor
|
15 min läsning
Den 1 september 2026 uppgraderade Amazon hur varje Service Provider, en byrå, en frilansare, en virtuell assistent, alla utanför din egen organisation, får åtkomst till ditt Seller Central-konto. Kärnan i förändringen är en klocka: en Service Providers auktorisering upphör nu att gälla inom 365 dagar, och om du låter den löpa ut utan att agera är det inte gjort med ett enda klick att återställa åtkomsten. Den här guiden går igenom vad som har ändrats, skillnaden mellan en Service Provider och en intern teammedlem, ett genomräknat exempel på 365-dagarsklockan med ett verkligt auktoriseringsdatum, vad som händer om flera leverantörers klockor går ur synk, och vad som faktiskt slutar fungera när en auktorisering löper ut.
Amazons förbättrade säkerhet för leverantörsåtkomst, som gäller från den 1 september 2026, kräver att varje extern byrå, frilansare eller virtuell assistent med åtkomst till Seller Central genomför foeretagsverifiering innan omauktorisering, och gör att varje auktorisering nu upphör att gälla inom 365 dagar. Du får ett e-postmeddelande och en avisering i Seller Centrals Action Center innan den löper ut. Missar du deadline stängs leverantörens åtkomst av omedelbart, eventuell automation de kör kan sluta fungera, och du måste genomföra hela auktoriseringsprocessen igen, inte bara klicka på Omauktorisera, för att återställa den.
Vad som faktiskt ändrades den 1 september 2026
Amazons eget community-team beskriver i sitt tillkännagivande tre konkreta uppgraderingar av hur en Service Provider, deras term för alla byråer, frilansare eller virtuella assistenter som hjälper driva din Amazon-verksamhet från utanför din organisation, får åtkomst till ditt konto. Formuleringen är noga med att säga att detta är en uppgradering av BEFINTLIG åtkomst, inte ett helt nytt program: om du redan hade en byrå eller VA kopplad innan den 1 september 2026 försvann inte deras åtkomst den dagen, men den ligger nu på den nya klockan som beskrivs nedan nästa gång den ska förnyas.
Foeretagsverifiering: en leverantör måste genomföra verifiering innan de kan omauktoriseras för de tjänster de utför.
Tidsbegränsad åtkomst: varje auktorisering upphör nu att gälla inom 365 dagar, med en avisering som skickas innan varje utgång så att du kan avgöra om den ska fortsätta.
Val av behörigheter: du väljer exakt vilka behörigheter den leverantören får, istället för att bred åtkomst beviljas som standard.
Inget av detta påverkar hur du lägger till dina egna anställda. En intern teammedlem, någon inom ditt eget företag, läggs fortfarande till och hanteras via standardskärmen för User Permissions i Seller Central, ett separat flöde som behandlas i Amazon Seller Central User Permissions 2026. Distinktionen är viktig eftersom de två systemen besvarar olika frågor: User Permissions styr vad någon inom ditt företag kan klicka på, medan Service Provider-auktorisering styr om en extern part kan röra ditt konto alls, och under hur lång tid.
Den underliggande logiken är rak kontosäkerhet. Extern åtkomst är ett av de vanligaste sätten som ett säljarkonto blir komprometterat, inte för att byrån eller VA:n är illvillig, utan för att en delad inloggning, en gammal auktorisering som ingen kom ihåg att återkalla, eller en leverantör som bytte ägare utan att säljaren visste om det, alla breddar attackytan över tid. Foeretagsverifiering höjer ribban för vem som överhuvudtaget kan göra anspråk på att vara en legitim Service Provider från början, och utgången inom 365 dagar tvingar fram en periodisk kontroll istället för att låta en flera år gammal auktorisering ligga orörd på obestämd tid.
Vad foeretagsverifiering faktiskt kräver
Tillkännagivandet i forumet publicerar ingen dokument-för-dokument-checklista, så behandla det exakta flödet som något att bekräfta direkt med din leverantör snarare än att anta utifrån den här guiden. Vad som sägs tydligt är att verifieringen sker INNAN en leverantör kan omauktoriseras, och att kravet gäller per leverantör, inte en gång för hela ditt konto. I praktiken innebär detta att en leverantör som hanterar flera av dina konton, eller flera säljares konton samtidigt, verifierar sig separat för varje relation den har, eftersom auktoriseringen i sig är avgränsad till ett säljarkonto i taget.
Be din leverantör bekräfta sin egen verifieringsstatus tidigt
Eftersom det är leverantören, inte du, som vanligtvis genomför foeretagsverifieringen, är det mest användbara du kan göra innan en deadline att fråga dem direkt om de redan har verifierat sig på sin sida. En leverantör som hanterar många klientkonton kan vara mitt i verifieringen för dig samtidigt som den redan är godkänd för andra, och det är bättre att upptäcka det en vecka före utgång än dagen efter.
Säljare med flera marknadsplatser och omfattningen av land eller region
Om du säljer på flera Amazon-marknadsplatser är det värt att titta närmare på land- eller regionfiltret på omauktoriseringsskärmen i stället för att bara reflexmässigt förnya. En leverantör som anlitats för att sköta PPC för dina listningar i USA och Kanada behöver inte automatiskt stående åtkomst till en EU-marknadsplats du också säljer på, även om den ursprungliga auktoriseringen aldrig gjorde den åtskillnaden. Omauktorisering är det naturliga tillfället att smalna av det omfånget till de marknadsplatser relationen faktiskt täcker idag, snarare än att föra vidare en bredare behörighet som gavs när samarbetet inleddes.
Detta blir viktigare ju längre en leverantörsrelation pågår. En VA som för ett år sedan anlitades för att städa upp listningar på en marknadsplats kan, vid nästa förnyelse, utföra betydligt annorlunda arbete, eller inget alls, på marknadsplatser utanför det ursprungliga omfånget. 365-dagarsrytmen ger dig ett inbyggt, återkommande tillfälle att fråga om åtkomsten fortfarande matchar arbetet, i stället för att frågan bara dyker upp när något går fel.
Hur du blir meddelad innan klockan rinner ut
Amazon uppger att de kommer att kontakta dig på två sätt innan en leverantörs auktorisering löper ut, och säger uttryckligen att om du inte får något av dem så krävs ingen åtgärd ännu.
E-post, med instruktioner och ett datum för när omauktorisering senast måste ske
En avisering i Seller Centrals Action Center som förblir synlig tills åtgärden är utförd
Ingen e-post n betyder inte att klockan stannat
Amazon säger rakt ut att om du inte får något e-postmeddelande innebär det att ingen åtgärd krävs från dig idag. Det är ett uttalande om huruvida du behöver agera just nu, inte ett bevis för att 365-dagarsklockan nollställts. Håll själv koll på auktoriseringsdatumen i stället för att bara förlita dig på aviseringen, särskilt om du har flera leverantörer.
Praktiskt exempel: 365-dagarsklockan fr en byr
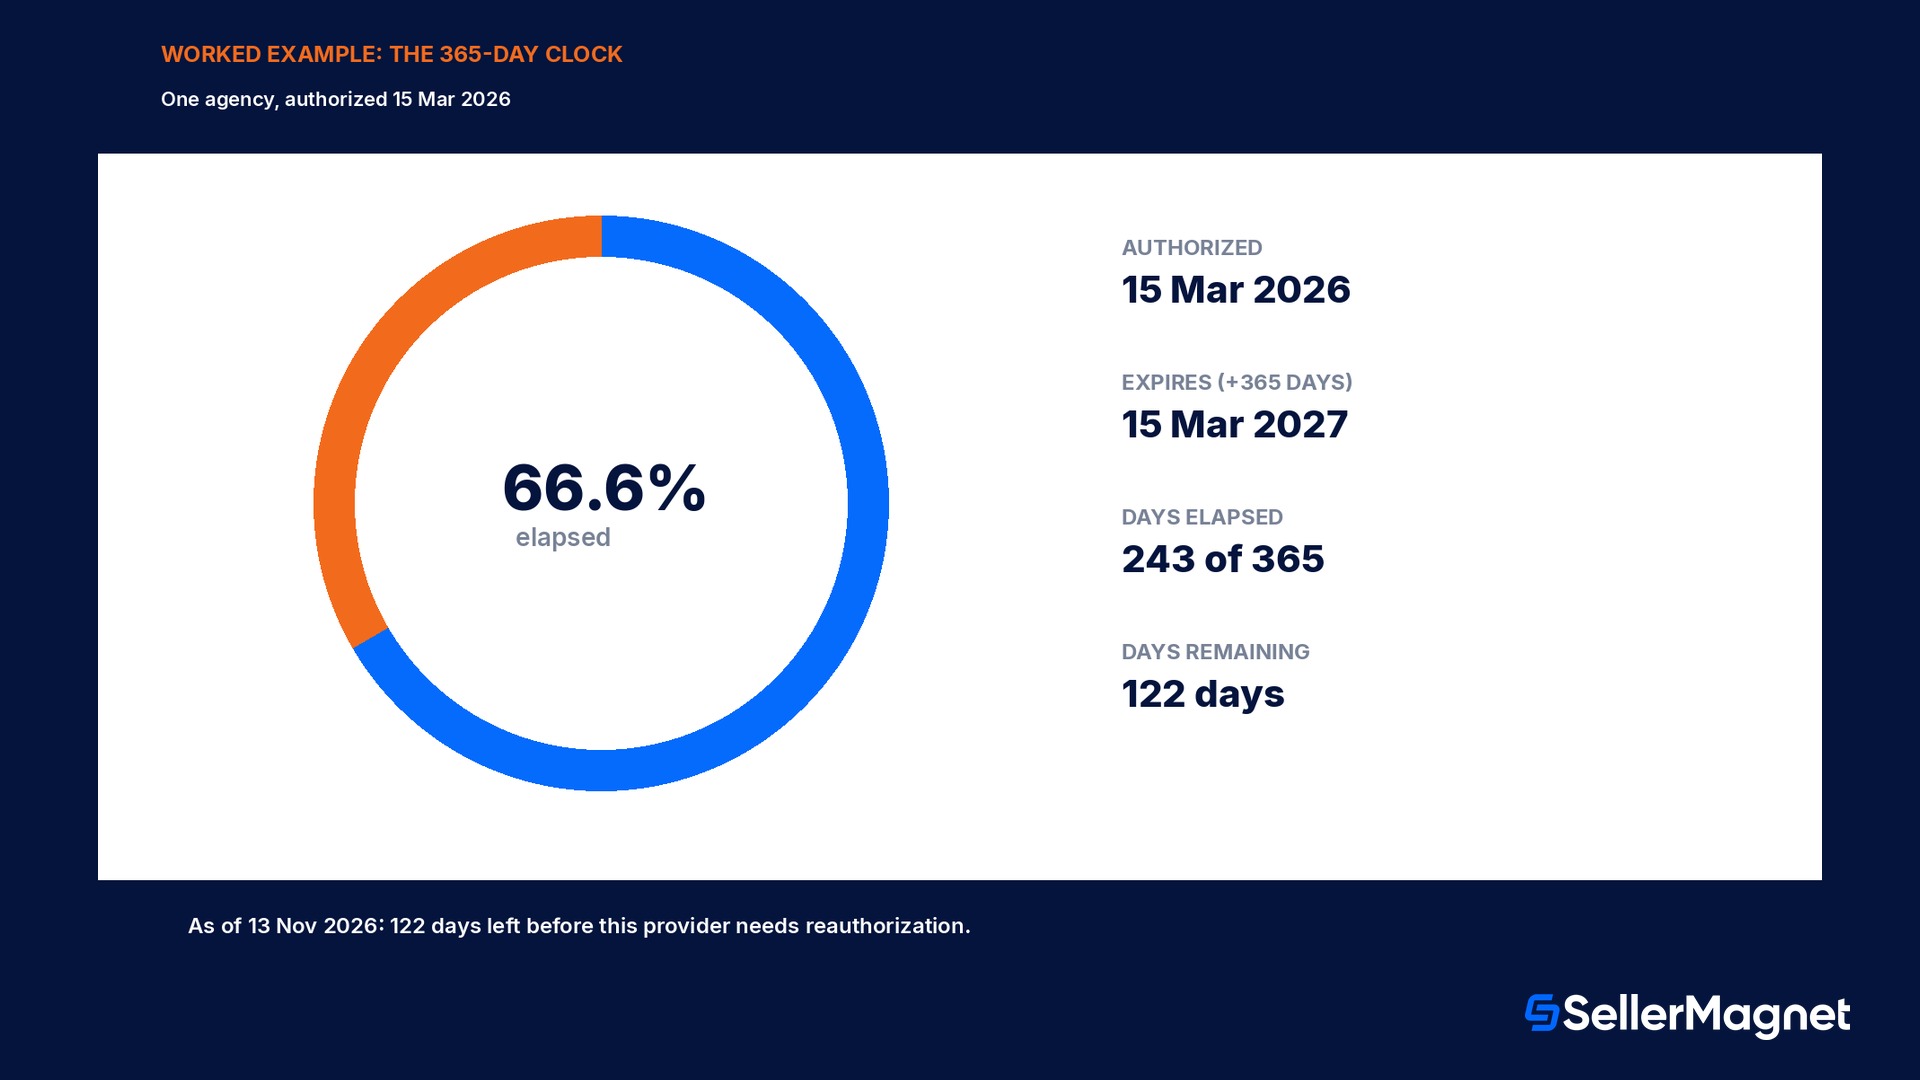
Säg att du auktoriserade en PPC-byrå den 15 mars 2026. Lägg till 365 dagar och den auktoriseringen löper ut den 15 mars 2027, exakt ett år senare på dagen. Den 13 november 2026 har 243 av dessa 365 dagar passerat, 66,6% av klockan, vilket lämnar 122 dagar innan du behöver agera.
Datum
Auktorisering beviljad
15 mar 2026
Löper ut (auktorisering + 365 dagar)
15 mar 2027
Dagar frlupna per 13 nov 2026
243 dagar (66,6%)
Dagar kvar
122 dagar
Genomräknat exempel: tre leverantörer, tre årsdagar
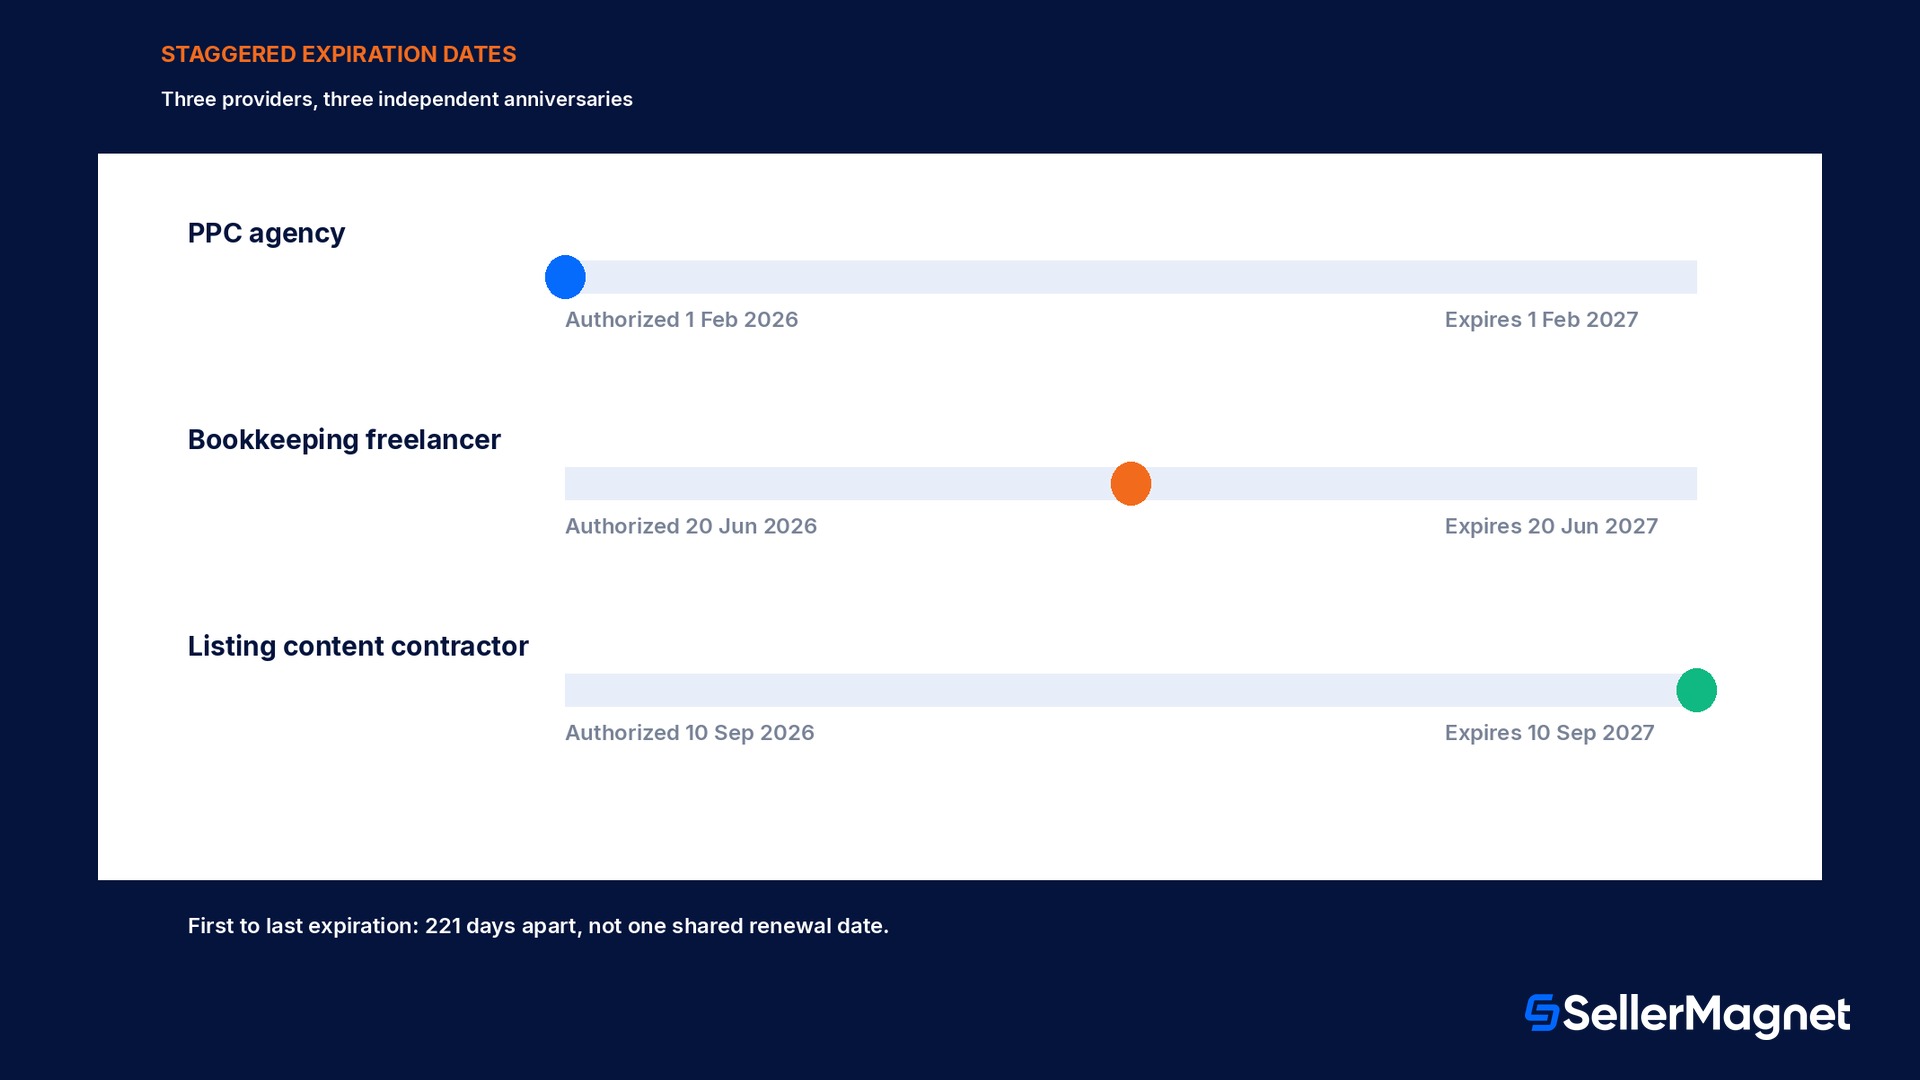
De flesta säljare som använder extern hjälp använder inte bara en leverantör. Säg att du har en PPC-byrå auktoriserad 1 februari 2026, en frilansande bokförare auktoriserad 20 juni 2026, och en innehållsleverantör för listningar auktoriserad 10 september 2026. Var och en får sin egen oberoende 365-dagarsklocka, så deras utgångsdatum hamnar 221 dagar ifrån varandra, från det första till det sista, inte på ett gemensamt förnyelsedatum du kan sätta en enda kalenderpåminnelse för.
Service Provider
Auktoriserad
Löper ut
PPC-byr
01 feb 2026
01 feb 2027
Bokföringsfrilansare
20 jun 2026
20 jun 2027
Innehllsleverantr fr listningar
10 sep 2026
10 sep 2027
Fasfrskjutna klockor r den verkliga risken, inte 365 dagarna i sig
En enda leverantörs ettårsklocka är lätt att hålla koll på. Tre eller fem leverantörer, var och en auktoriserad på ett eget datum, innebär tre eller fem tysta deadlines som löper samtidigt. Meddelandet i Action Center hjälper, men det skickas en gång per leverantör, nära just det datumet, inte som en samlad översikt.
Vad som haender om du missar deadline
Amazons hjälpsida om omauktorisering beskriver vad en missad tidsgräns faktiskt kostar dig, och det är mer än att bara förlora leverantörens inloggning.
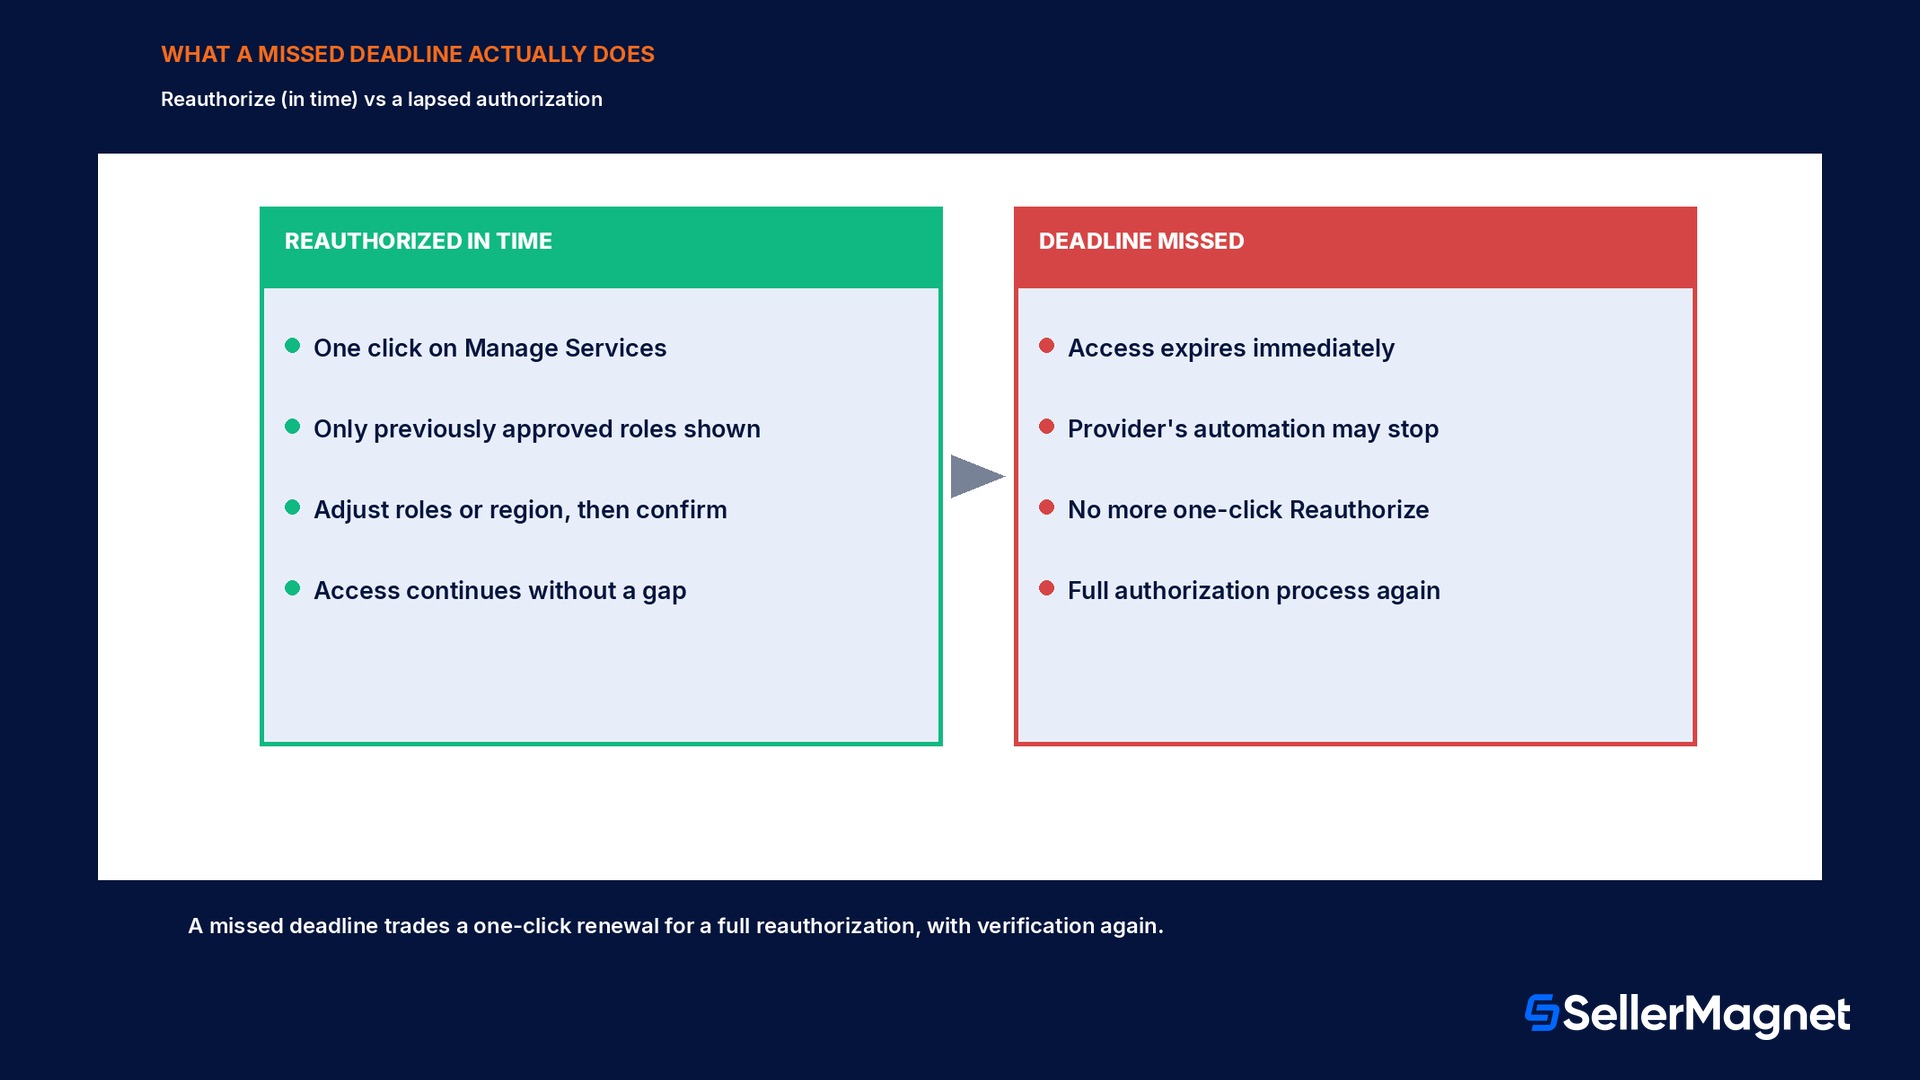
Service Providerns åtkomst upphör omedelbart och de kan inte längre utföra åtgärder å dina vägnar
Alla automatiserade processer eller integrationer som leverantören hanterar kan sluta fungera
Alternativet att omauktorisera med ett klick försvinner. Du måste då genomföra hela auktoriseringsprocessen på nytt, inklusive en ny foeretagsverifiering, för att återställa åtkomsten
Den del som flest säljare missar vid en första genomläsning är tredje raden. Att omauktorisera innan utgångsdatumet är en snabb förnyelse direkt på plats, på sidan Manage Services, där endast redan godkända roller visas och du kan justera eller begränsa dem. När tidsfristen har passerat finns den genvägen inte längre. Att få tillbaka leverantören på ditt konto innebär att HELA auktoriseringsprocessen måste genomföras igen, vilket inkluderar en ny omgång foeretagsverifiering, inte bara en förnyelse med ett klick.
Illustrerar kostnaden av ett avbrott (praktiskt exempel, redovisat som illustrativt)
Säg att en byrå hanterar 340 SKU:er åt dig, och att ungefär 22% av den katalogen är beroende av en ompris-integration som byrån driver på dina vägnar. Om deras auktorisering upphör att gälla och det tar 6 dagar att upptäcka detta och slutföra en fullständig omauktorisering, innebär det att 75 SKU:er saknar aktiv omprissättning i 6 dagar var, det blir 450 SKU-dagar där en konkurrents egna prisändring inte möts av något agerande från din sida.
Denna siffra r en illustration, inte en Amazon-statistik
Den riskutsatta andelen på 22% och pausen på 6 dagar ovan är ett räkneexempel för att illustrera mekaniken, inte en publicerad siffra från Amazon. Den verkliga exponeringen beror helt på hur stor del av din katalog en given leverantörs verktyg faktiskt berör, kontrollera detta innan du antar en specifik kostnad.
Att hantera auktorisering på rätt sätt: roller, omfattning och granskningar
Omauktoriseringsflödet ger dig mer kontroll än ett enkelt ja eller nej. På sidan Manage Services ser du bara de roller som leverantören tidigare blivit godkänd för, du kan begränsa eller justera dessa roller innan du bekräftar, och du kan avgränsa åtkomsten per land eller region om en leverantör bara behöver åtkomst till en del av dina marknadsplatser. Behandla varje omauktorisering som en genomgång, inte en formalitet: de roller en leverantör faktiskt använder i vardagen är ofta snävare än de roller de ursprungligen beviljades, särskilt när samarbetet har gått in i en fast rutin.
Håll en enkel logg utanför Seller Central, ett kalkylblad räcker, med varje leverantörs namn, datumet du gav dem åtkomst och det beräknade utgångsdatumet. Lita inte enbart på e-postmeddelandet per leverantör.
När ett meddelande om omauktorisering kommer, öppna Manage Services och gå faktiskt igenom de listade rollerna innan du klickar dig vidare, i stället för att förnya blint.
Begränsa behörigheter och landsmässig eller regional omfattning till exakt det leverantören faktiskt gör för dig just nu, eftersom roller tenderar att samlas på hög under ett långt samarbete.
Om ett leverantörssamarbete har avslutats, återkalla åtkomsten omedelbart via Remove a Service Provider's account access, i stället för att låta 365-dagarsklockan göra det åt dig senare.
Inför en känd högsäsong, kontrollera utgångsdatumet för varje aktiv leverantör så att ingen av dem går ut mitt under ett pikevenemang.
Den sista punkten förtjänar extra eftertryck. En leverantör vars auktorisering råkar löpa ut, säg i slutet av november, är en otrevlig överraskning om ingen märker det förrän Action Center-posten dyker upp mitt i Black Friday-veckan. Att ta fram en fullständig lista över leverantörer och deras utgångsdatum en gång per kvartal, i stället för att reagera på varje meddelande för sig, fångar en illa tajmad förnyelse medan det fortfarande finns tid att agera lugnt i stället för under press under högsäsong.
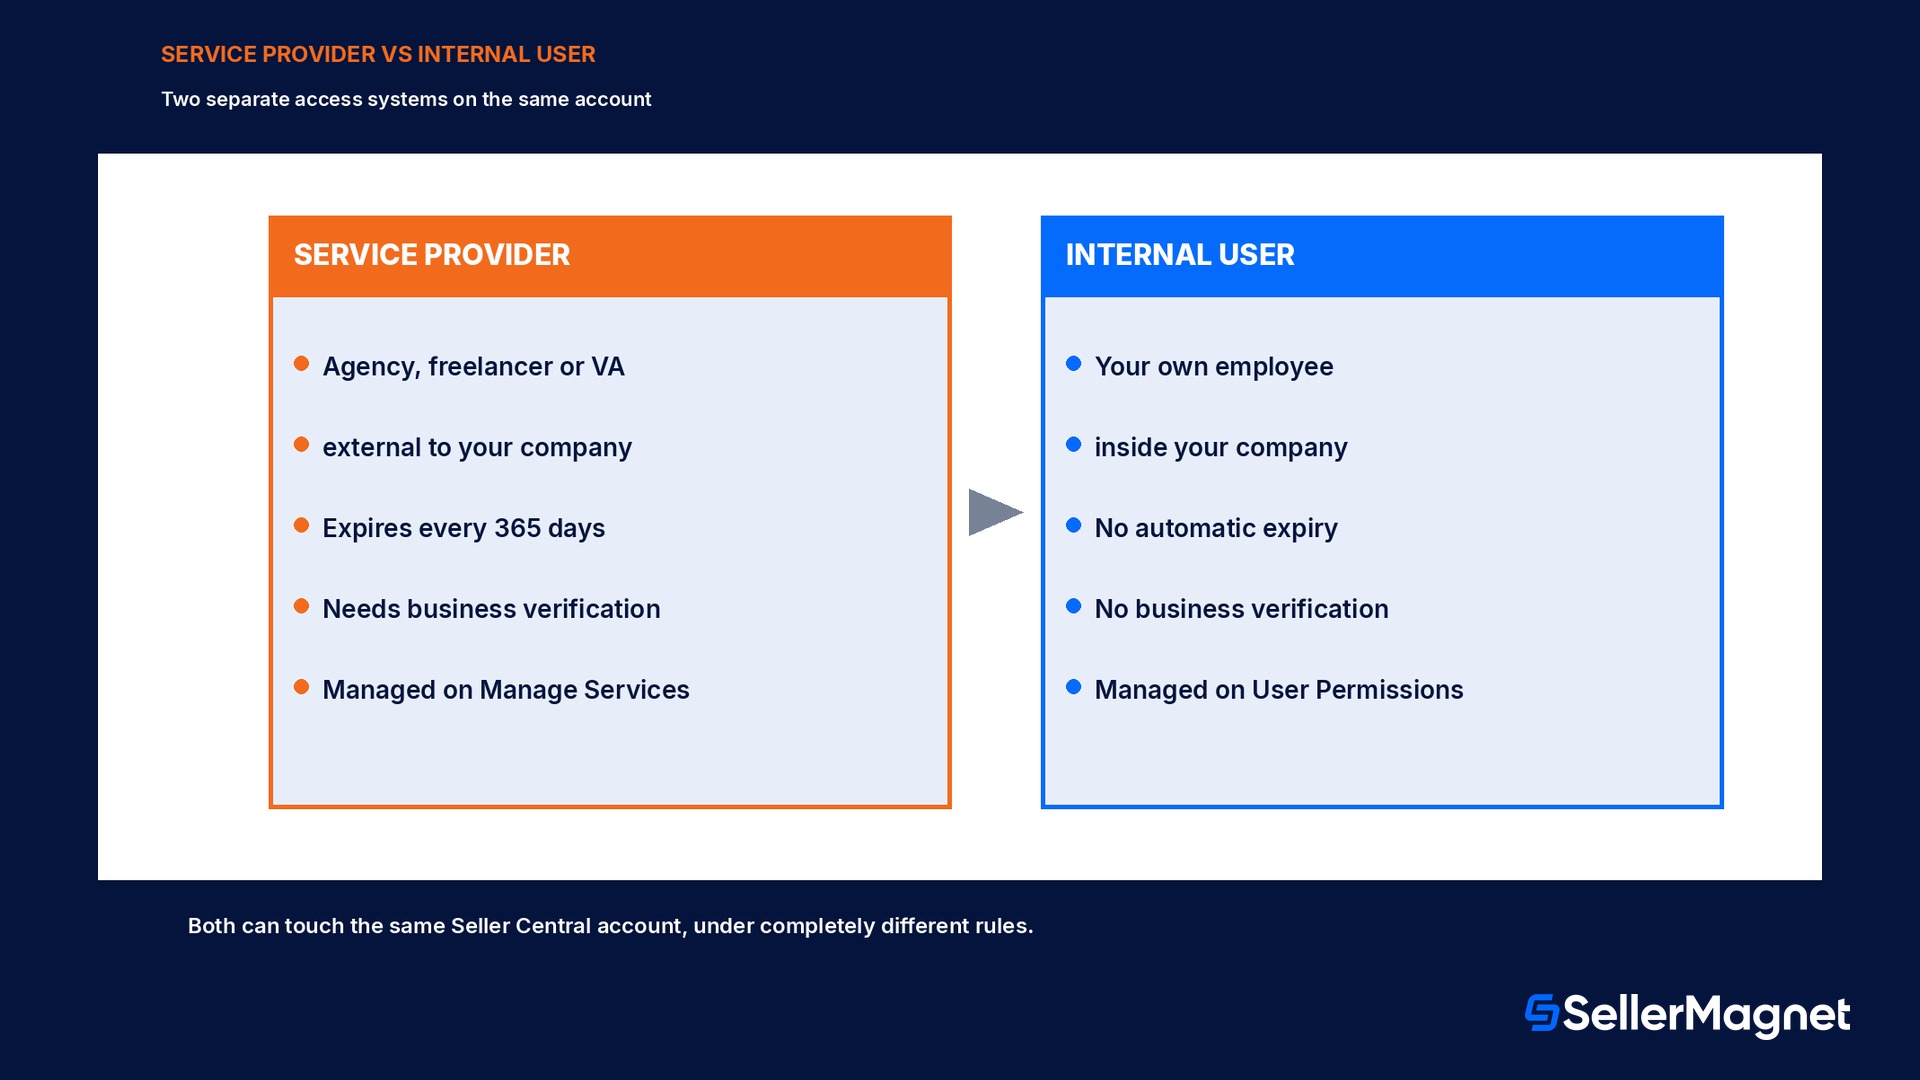
Service Provider-åtkomst jämfört med interna User Permissions
Det är värt att vara precis kring gränsen, eftersom de två systemen ser liknande ut men besvarar olika frågor och finns på olika inställningssidor.
Service Provider-åtkomst
Interna User Permissions
Vilka det omfattar
Byråer, frilansare, VA:er, externa konsulter
Dina egna anställda inom ditt företag
Går ut automatiskt
Ja, var 365 dagar
Nej, åtkomsten gäller tills du ändrar eller tar bort den
Kräver foeretagsverifiering
Ja, innan omauktorisering
Nej
Hanteras var
Sidan Manage Services
Inställningarna för User Permissions
Om ditt team blandar båda, interna medarbetare plus en extern byrå, kör du två olika system för åtkomstkontroll på samma konto samtidigt. Se Amazon Seller Central User Permissions 2026 för den interna användarsidan av den uppdelningen.
Vanliga misstag säljare gör med Service Provider-åtkomst
Att anta att ett enda e-postmeddelande från Action Center täcker alla leverantörer; varje leverantörs meddelande skickas separat, nära sitt eget 365-dagarsdatum.
Att tolka 'inget mejl ännu' som bevis på att klockan inte har börjat ticka, i stället för att kontrollera det faktiska auktoriseringsdatumet du gav.
Att vänta till själva utgångsdatumet för att agera, när omauktorisering bara är en enkel klickåtgärd fram till det datumet.
Att bevilja breda roller en gång och aldrig gå igenom dem igen, i stället för att begränsa behörigheterna vid varje omauktorisering.
Att glömma att formellt återkalla åtkomsten för ett leverantörssamarbete som redan avslutats, så att en inaktuell auktorisering förblir aktiv tills dess egen klocka löper ut.
Att inte kontrollera om en leverantörs verktyg, en omprissättare, en rapportsynkronisering, en listningsredigerare, höll på med något tidskänsligt innan åtkomsten gick ut.
Att anta att en leverantör redan har slutfört sin egen foeretagsverifiering bara för att de sa att de skulle göra det; bekräfta det direkt i stället för att upptäcka det vid deadline.
Att köra samma breda auktorisering över alla marknadsplatser en säljare är verksam på, i stället för att använda lands- eller regionsomfattningen för att matcha vad leverantören faktiskt arbetar med.
Var du kontrollerar din aktuella lista över Service Providers
Innan något av råden ovan om uppföljning gör någon nytta behöver du en korrekt lista över vem som för närvarande har åtkomst. Seller Central håller detta under sitt eget område för auktoriseringshantering, separat från den allmänna sidan för Users and Permissions som används för anställda, och det är värt en direkt titt i stället för att förlita sig på minnet av vem som någon gång varit kopplad.
Öppna Manage Services från Seller Centrals inställningar; det är samma sida som används både för att auktorisera en ny leverantör och för att omauktorisera en befintlig.
Gå igenom varje rad för att se leverantörens namn, den beviljade tjänsten eller rollen, och dess aktuella auktoriseringsstatus: aktiv, väntar på omauktorisering, eller utgången.
Stäm av denna lista mot din egen interna förteckning över vem du faktiskt betalar eller arbetar med; en leverantör som fortfarande visar aktiv åtkomst efter att samarbetet avslutats är den vanligaste bristen som hittas vid en första granskning.
För varje leverantör du inte känner igen, eller inte längre minns att du gav åtkomst, återkalla åtkomsten omedelbart i stället för att låta den löpa ut på sitt eget 365-dagarsschema.
Kör denna granskning en gång nu, därefter kvartalsvis
En enda noggrann genomgång av Manage Services, gjord direkt efter att du läst detta, fångar det mesta av risken för inaktuell åtkomst på en gång. Därefter räcker en femminuterskontroll per kvartal för att ligga steget före utspridda utgångsdatum i stället för att reagera på varje Action Center-post när den dyker upp.
Checklista för Service Provider-åtkomst
Du kan lista varje aktiv Service Provider på ditt konto och datumet var och en auktoriserades.
Du har beräknat varje leverantörs verkliga utgångsdatum (auktoriseringsdatum plus 365 dagar), inte bara gissat utifrån minnet.
Varje meddelande om omauktorisering i år gicks igenom på sidan Manage Services, och klickades inte igenom utan att rollerna lästes.
Behörigheter samt lands- eller regionsomfattning matchar det varje leverantör faktiskt gör för dig idag, inte vad de gjorde för ett år sedan.
Avslutade leverantörssamarbeten återkallades omedelbart, i stället för att lämnas att löpa ut på egen hand.
Du vet vilka av dina automatiserade processer, omprissättning, rapportering, redigering av annonser, som är beroende av en viss leverantörs åtkomst, så ett avbrott upptäcks snabbt om det inträffar.
Hur SellerMagnet passar in i beslutet
SellerMagnet är en app du kopplar in själv, inte en Service Provider inom detta auktoriseringssystem, så inget av det ovanstående kring 365 dagar gäller för din egen SellerMagnet-anslutning. Vad denna förändring tydligt visar är hur mycket som i det tysta kan vara beroende av en tredje parts fortsatta åtkomst. Amazon Alerts och Offer Watch bevakar din anslutna katalog varje dag oavsett vem annan som har åtkomst till kontot, så om en byrås omprissättningsintegration tystnar efter en utgången auktorisering, syns ett fastlåst pris eller en förlorad Buy Box i ditt eget notifikationsflöde istället för att bara märkas när en försäljningskurva planar ut. Profit Analytics låter dig se den faktiska försäljnings- och marginaltrenden för de SKU:er en given leverantör hanterar, så du behöver inte förlita dig enbart på deras egen rapportering för att veta om deras åtkomst, och deras arbete, fortfarande lönar sig. Se planer och priser för aktuella priser.
För kontohälsosidan av ett avbrott i åtkomst eller automatisering, se Amazon Account Health Rating 2026, och för vad en avstannad omprissättningsintegration specifikt kan kosta dig, går vad som avgör Buy Box igenom mekaniken som ett utgånget leverantörsverktyg för prissättning skulle sluta agera på.
Vad är en Amazon Service Provider?
Varje tredje part utanför din egen organisation, en byrå, konsult, frilansare eller extern uppdragstagare, som du har auktoriserat att få åtkomst till ditt Seller Central-konto på dina vägnar. Det är en separat kategori från en intern teammedlem som läggs till via standardmässiga User Permissions.
Hur länge gäller en Service Provider-auktorisering?
Sedan den 1 september 2026 löper varje auktorisering ut inom 365 dagar efter att du beviljat den. Du meddelas via e-post och via ett ärende i Seller Centrals Action Center innan den löper ut.
Vad händer om jag inte omauktoriserar en Service Provider i tid?
Deras åtkomst upphör omedelbart, de kan inte längre agera på dina vägnar, eventuell automatisering de kör kan slutaatta fungera, och alternativet att omauktorisera med ett klick försvinner. Du måste genomföra hela auktoriseringsprocessen igen, inklusive foeretagsverifiering, för att återställa åtkomsten.
Påverkar detta hur jag lägger till mina egna anställda?
Nej. Interna teammedlemmar hanteras fortfarande via Seller Centrals standardsida för User Permissions, ett separat system utan någon gräns på 365 dagar och utan krav på foeretagsverifiering.
Varför har jag inte fått något omauktoriseringsmejl ännu?
Amazon uppger att om du inte har fått något mejl krävs ingen åtgärd ännu, vilket innebär att just den leverantörens 365-dagarsperiod inte har nått sin aviseringsperiod. Det betyder inte att klockan inte har börjat ticka: kontrollera det faktiska auktoriseringsdatumet.
Kan jag styra exakt vad en Service Provider får åtkomst till?
Ja. Du väljer själv vilka behörigheter som ska beviljas, och vid varje omauktorisering kan du justera eller begränsa de roller som tidigare godkänts, samt avgränsa åtkomsten efter land eller region.
Vad gör jag om jag vill avsluta ett samarbete med en Service Provider i förtid?
Återkalla åtkomsten omedelbart via Remove a Service Provider's account access, i stället för att vänta på att den 365-dagars auktoriseringen löper ut av sig själv.
Vad är den egentliga skillnaden mellan att omauktorisera och att auktorisera?
Att omauktorisera är den snabba förnyelsen på plats som finns tillgänglig innan en befintlig auktorisering löper ut; den visar bara roller som redan är godkända och låter dig justera dem. Att auktorisera är den fullständiga processen, inklusive foeretagsverifiering, som krävs antingen för en helt ny Service Provider eller för en vars tidigare auktorisering redan har gått ut. Missar du deadline för omauktorisering flyttas du från den första vägen till den andra.
Gäller utgången på 365 dagar retroaktivt för leverantörer jag auktoriserade före september 2026?
Amazons tillkännagivande beskriver detta som en uppgradering av hur befintlig access fungerar, inte en engångsåterställning: en auktorisering som gjorts före 1 september 2026 fortsätter att gälla, men nästa förnyelse följer de nya reglerna, foeretagsverifiering och 365-dagarsklockan, i stället för den äldre processen.
Stop Juggling Tools. SellerMagnet Combines Everything You Need.