Dostęp Service Providerów na Amazon 2026: 365-dniowy zegar reautoryzacji
R
RenéFreelance Amazon Editor
|
15 min czytania
1 września 2026 roku Amazon zmienił sposób, w jaki każdy Service Provider, agencja, freelancer, wirtualny asystent, czyli ktokolwiek poza Twoją organizacją, uzyskuje dostęp do Twojego konta Seller Central. Istotą zmiany jest zegar: autoryzacja Service Providera wygasa teraz po 365 dniach, a jeśli pozwolisz jej wygasnąć bez działania, przywrócenie dostępu nie jest już kwestią jednego kliknięcia. Ten przewodnik wyjaśnia, co się zmieniło, jaka jest różnica między Service Providerem a wewnętrznym członkiem zespołu, przedstawia przykład działania zegara 365 dni na konkretnej dacie autoryzacji, co się dzieje, gdy zegary kilku dostawców są rozsynchronizowane, oraz co faktycznie przestaje działać, gdy autoryzacja wygasa.
Ulepszone zabezpieczenia dostępu dla service providerów w Amazon, obowiązujące od 1 września 2026 roku, wymagają, aby każda zewnętrzna agencja, freelancer lub wirtualny asystent z dostępem do Seller Central przeszedł weryfikację firmy przed ponownym autoryzowaniem, a każda autoryzacja wygasa po 365 dniach. Przed wygaśnięciem otrzymujesz e-mail oraz powiadomienie w Action Center w Seller Central. Jeśli przegapisz termin, dostęp dostawcy zostaje natychmiast odcięty, wszelka automatyzacja, którą prowadzi, może przestać działać, a aby ją przywrócić, musisz przejść cały proces autoryzacji od nowa, a nie tylko kliknąć Reauthorize.
Co faktycznie zmieniło się 1 września 2026 roku
Oficjalne ogłoszenie zespołu społeczności Amazon opisuje trzy konkretne ulepszenia dotyczące tego, jak Service Provider, czyli ich określenie dla każdej agencji, freelancera lub wirtualnego asystenta pomagającego prowadzić Twój biznes na Amazon spoza Twojej organizacji (zewnętrzny podmiot z dostępem do konta), uzyskuje dostęp do Twojego konta. Treść wyraźnie zaznacza, że to ulepszenie ISTNIEJĄCEGO dostępu, a nie zupełnie nowy program: jeśli miałeś już podłączoną agencję lub VA przed 1 września 2026 roku, ich dostęp nie zniknął tego dnia, ale od następnego odnowienia podlega opisanemu dalej nowemu zegarowi.
Weryfikacja firmy: dostawca musi przejść weryfikację, zanim zostanie ponownie autoryzowany do świadczonych usług.
Dostęp ograniczony czasowo: każda autoryzacja wygasa teraz po 365 dniach, a przed każdym wygaśnięciem wysyłane jest powiadomienie, dzięki czemu możesz zdecydować, czy kontynuować współpracę.
Wybór uprawnień: samodzielnie wybierasz, jakie konkretnie uprawnienia otrzymuje dany dostawca, zamiast domyślnie udzielać szerokiego dostępu.
Żadna z tych zmian nie dotyczy sposobu dodawania własnych pracowników. Wewnętrzny członek zespołu, czyli osoba z Twojej własnej firmy, jest wciąż dodawany i zarządzany poprzez standardowy ekran User Permissions w Seller Central, czyli osobny proces opisany w Amazon Seller Central User Permissions 2026. Rozróżnienie to ma znaczenie, ponieważ oba systemy odpowiadają na inne pytania: User Permissions kontroluje, co może kliknąć osoba wewnątrz Twojej firmy, natomiast autoryzacja Service Providera kontroluje, czy podmiot zewnętrzny może w ogóle mieć dostęp do Twojego konta, i na jak długo.
Leżące za tym uzasadnienie jest proste i dotyczy bezpieczeństwa konta. Dostęp strony trzeciej jest jednym z najczęstszych sposobów przejęcia konta sprzedawcy, nie dlatego, że agencja czy VA działa w złej wierze, lecz dlatego, że współdzielone logowanie, stara autoryzacja, o której odwołaniu nikt nie pamiętał, albo dostawca, który zmienił właściciela bez wiedzy sprzedawcy, z czasem zwiększają powierzchnię ataku. Weryfikacja firmy podnosi poprzeczkę, kto w ogóle może twierdzić, że jest legalnym service providerem, a wygaśnięcie po 365 dniach wymusza okresową kontrolę, zamiast pozwalać, by wieloletnia autoryzacja pozostawała nietknięta bez końca.
O co faktycznie pyta weryfikacja firmy
Ogłoszenie na forum nie publikuje listy kontrolnej dokument po dokumencie, więc dokładny przebieg procesu należy na bieżąco potwierdzać u swojego dostawcy, a nie zakładać na podstawie tego przewodnika. Jasno natomiast stwierdza, że weryfikacja odbywa się PRZED ponownym autoryzowaniem dostawcy i że wymóg ten obowiązuje dla każdego dostawcy odrębnie, a nie jednorazowo dla całego Twojego konta. W praktyce oznacza to, że dostawca zarządzający kilkoma Twoimi kontami, albo kontami kilku sprzedawców jednocześnie, weryfikuje się odrębnie dla każdej relacji, jaką prowadzi, ponieważ sama autoryzacja jest przypisana zawsze do jednego konta sprzedawcy.
Poproś dostawcę, aby jak najszybciej potwierdził status swojej weryfikacji
Ponieważ to dostawca, a nie Ty, zwykle przechodzi etap weryfikacji firmy, najbardziej użyteczną rzeczą, jaką możesz zrobić przed upływem terminu, jest zapytanie go bezpośrednio, czy już się zweryfikował ze swojej strony. Dostawca obsługujący wielu klientów może być w trakcie weryfikacji dla Ciebie, mając już ukończoną weryfikację dla innych. Lepiej dowiedzieć się o tym tydzień przed wygaśnięciem niż dzień po.
Sprzedawcy działający na wielu rynkach i zakres kraju lub regionu
Jeśli sprzedajesz na kilku rynkach Amazon, filtr kraju lub regionu na ekranie ponownej autoryzacji zasługuje na dokładniejsze spojrzenie, a nie automatyczne odnowienie. Dostawca zatrudniony do prowadzenia PPC dla Twoich ofert w USA i Kanadzie nie musi automatycznie mieć stałego dostępu do rynku UE, na którym również sprzedajesz, nawet jeśli pierwotna autoryzacja nigdy nie rozgraniczała tych obszarów. Ponowna autoryzacja to naturalny moment, by zawęzić ten zakres do rynków, które relacja faktycznie obejmuje dzisiaj, a nie przenosić dalej szerszy zakres ustalony na początku współpracy.
Ma to coraz większe znaczenie, im dłużej trwa współpraca z dostawcą. Wirtualny asystent zatrudniony rok temu do czyszczenia ofert na jednym rynku, przy kolejnym odnowieniu może wykonywać zupełnie inną pracę, albo żadną, na rynkach poza pierwotnym zakresem. Rytm w cyklu 365 dni daje Ci wbudowany, powtarzający się moment, by zapytać, czy dostęp wciąż odpowiada wykonywanej pracy, zamiast czekać, aż to pytanie pojawi się dopiero wtedy, gdy coś pójdzie nie tak.
Jak otrzymasz powiadomienie, zanim czas się skończy
Amazon podaje, że skontaktuje się z Tobą dwoma kanałami, zanim autoryzacja dostawcy wygaśnie, i wyraźnie zaznacza, że brak obu tych powiadomień oznacza, że nic jeszcze nie wymaga działania.
E-mail z instrukcjami i datą, do której należy ponownie autoryzować dostęp
Powiadomienie w Action Center w Seller Central, które pozostaje widoczne, dopóki działanie nie zostanie wykonane
Brak e-maila nie znaczy, że czas się zatrzymał
Własne sformułowanie Amazon brzmi: "Jeśli nie otrzymałeś e-maila, żadne działanie nie jest wymagane". To stwierdzenie o tym, czy TY musisz działać dzisiaj, a nie dowód, że licznik 365 dni został zresetowany. Śledź daty autoryzacji samodzielnie, a nie czekaj wyłącznie na powiadomienie, zwłaszcza jeśli współpracujesz z kilkoma dostawcami.
Przykład obliczeniowy: licznik 365 dni dla jednej agencji
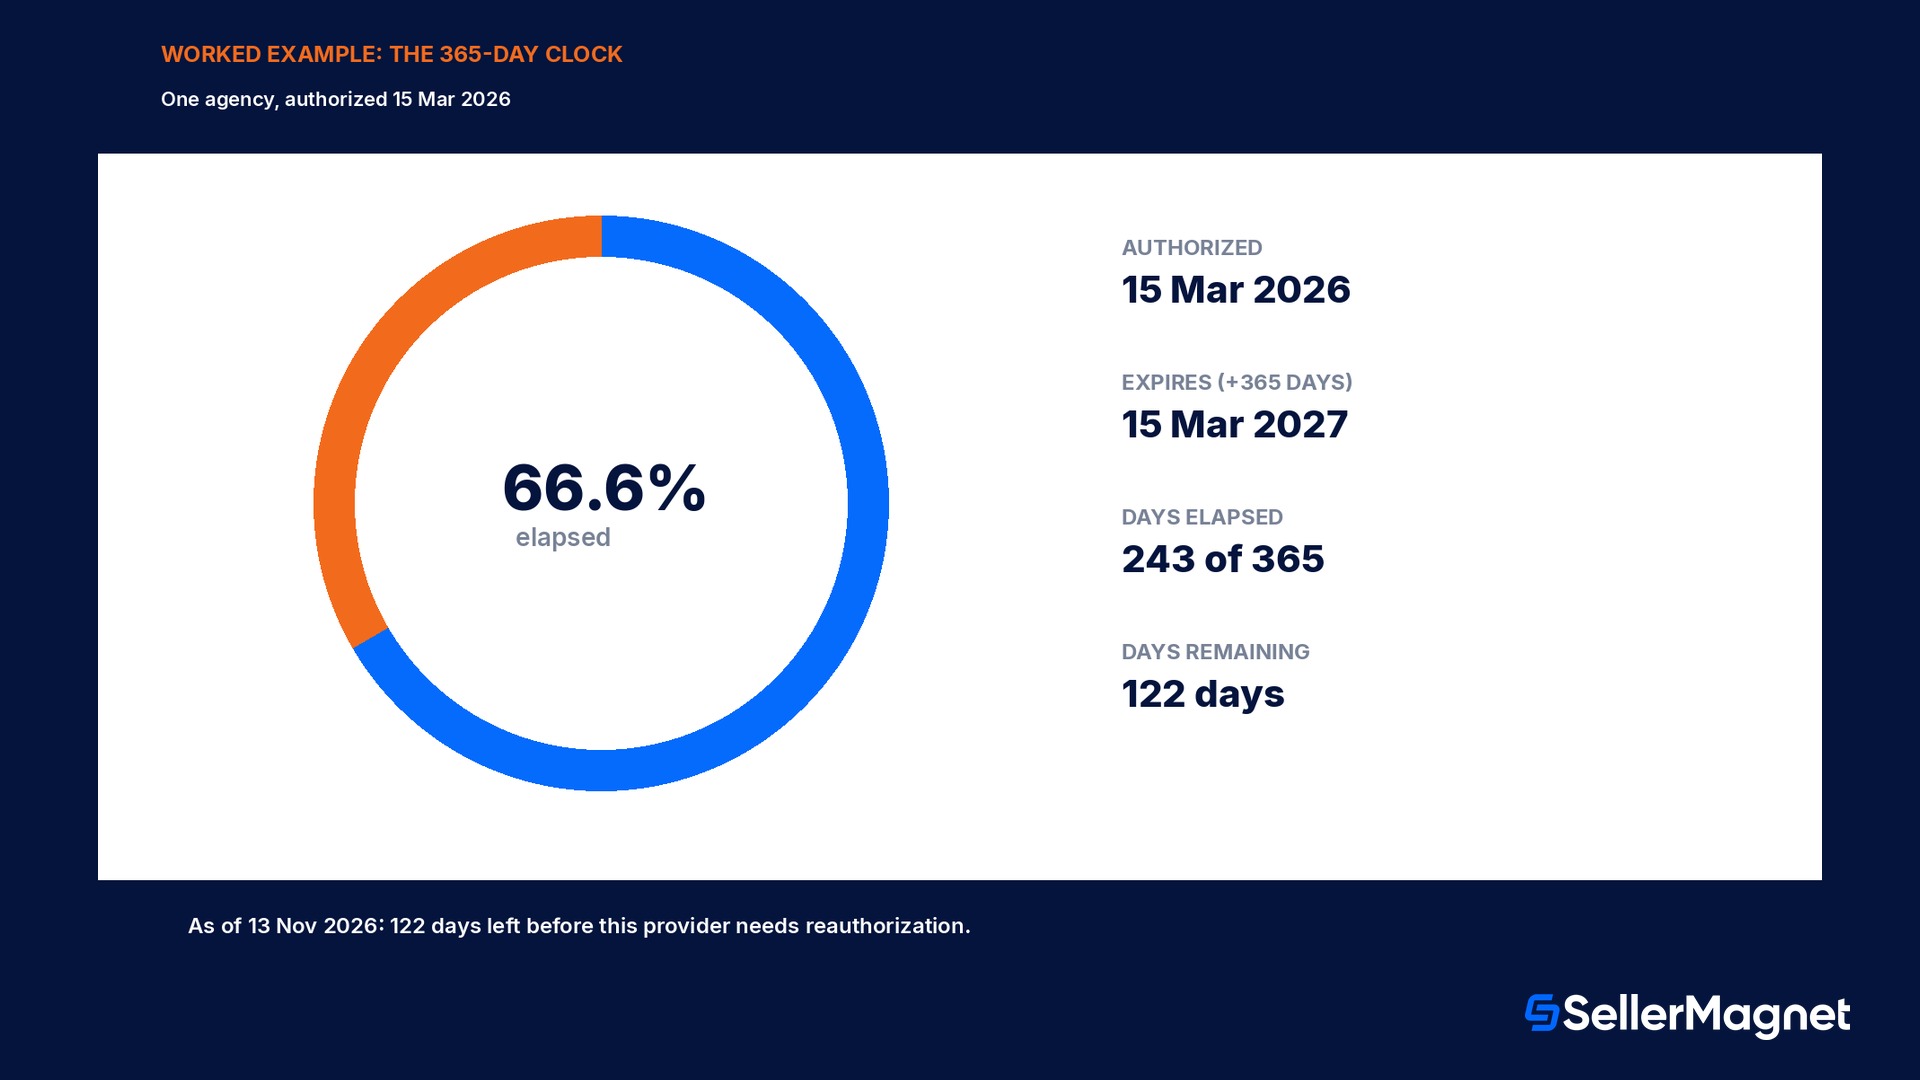
Załóżmy, że autoryzowałeś agencję PPC 15 marca 2026. Dodaj 365 dni i ta autoryzacja wygasa 15 marca 2027, równo rok później co do dnia. Na dzień 13 listopada 2026 minęło 243 z tych 365 dni, czyli 66,6% czasu, co pozostawia 122 dni, zanim musisz zareagować.
Data
Autoryzacja udzielona
15 mar 2026
Wygasa (autoryzacja + 365 dni)
15 mar 2027
Dni, które upłynęły na dzień 13 lis 2026
243 dni (66,6%)
Dni pozostałe
122 dni
Przykład obliczeniowy: trzej dostawcy, trzy rocznice
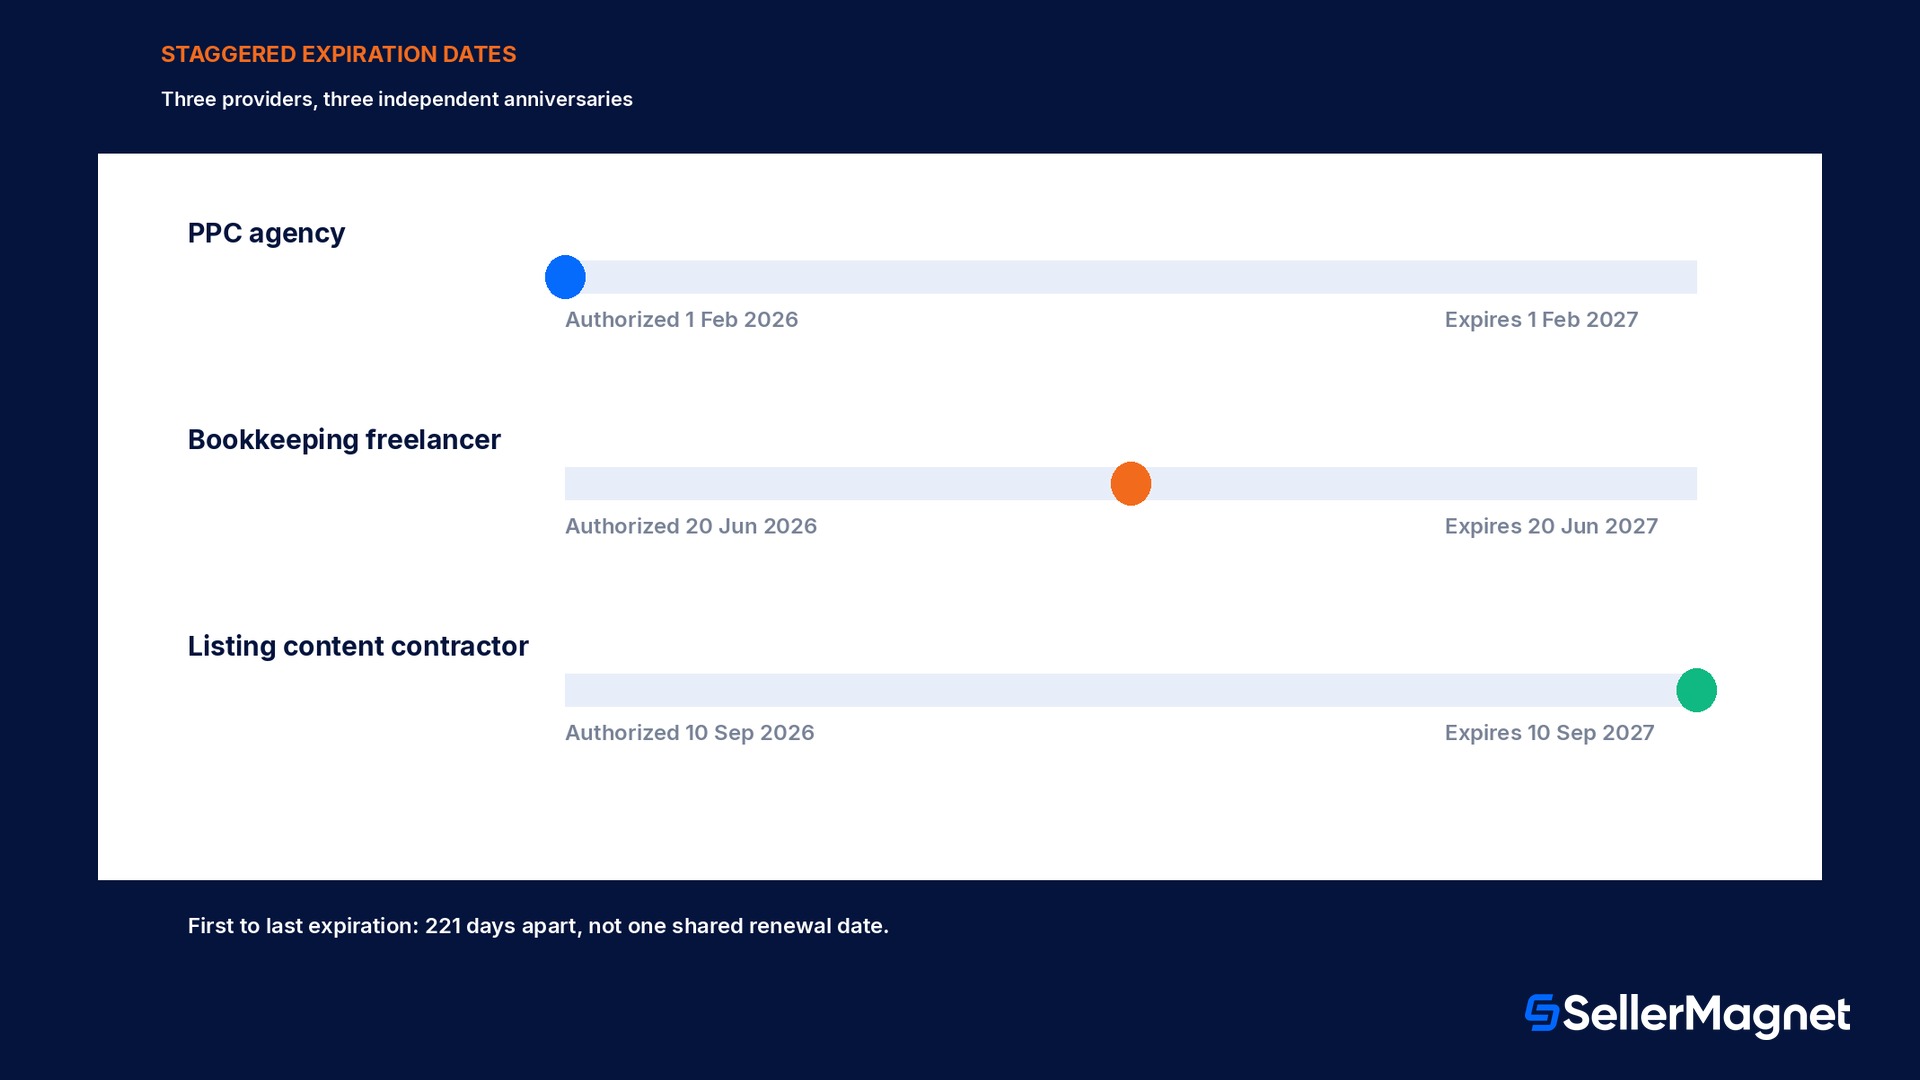
Większość sprzedawców korzystających z pomocy zewnętrznej nie korzysta tylko z jednego dostawcy. Załóżmy, że prowadzisz agencję PPC autoryzowaną 01 lutego 2026, freelancera księgowego autoryzowanego 20 czerwca 2026 i wykonawcę treści ofert autoryzowanego 10 września 2026. Każdy ma własny, niezależny licznik 365 dni, więc ich daty wygaśnięcia dzieli 221 dni od pierwszej do ostatniej, a nie jedna wspólna data odnowienia, którą można by zapisać w jednym przypomnieniu w kalendarzu.
Dostawca usług
Autoryzowano
Wygasa
Agencja PPC
01 lut 2026
01 lut 2027
Freelancer księgowy
20 cze 2026
20 cze 2027
Wykonawca treści ofert
10 wrz 2026
10 wrz 2027
Prawdziwym ryzykiem są rozstrzelone w czasie liczniki, nie samo 365 dni
Roczny licznik jednego dostawcy jest łatwy do śledzenia. Trzech lub pięciu dostawców, każdy autoryzowany w innym dniu, oznacza trzy lub pięć cichych terminów działających jednocześnie. Powiadomienie w Action Center pomaga, ale uruchamia się raz dla każdego dostawcy, blisko jego własnej daty, a nie jako widok zbiorczy.
Co się stanie, jeśli przegapisz termin
Strona pomocy Amazon dotycząca ponownej autoryzacji dokładnie opisuje, co faktycznie kosztuje przegapiony termin, i to więcej niż utrata dostępu dostawcy do logowania.
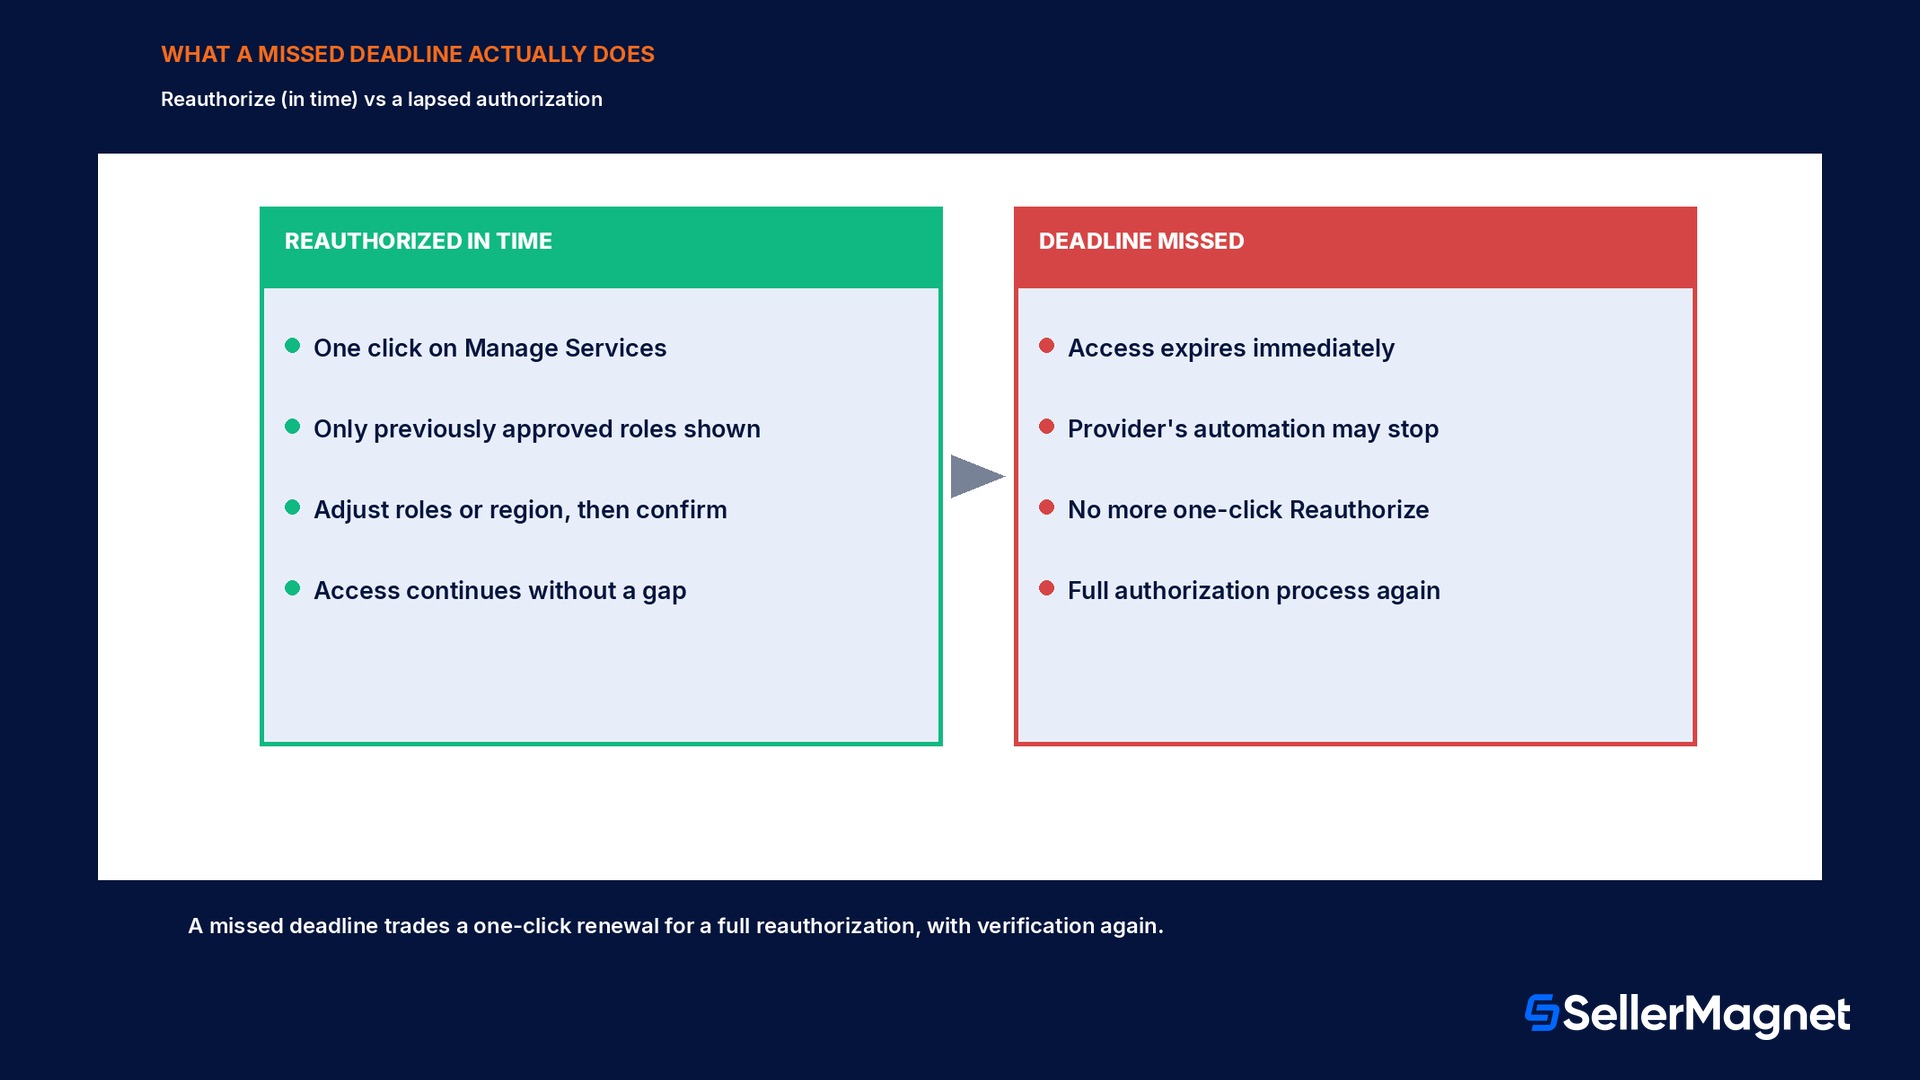
Dostęp dostawcy usług wygasa natychmiast i nie może on już wykonywać działań w Twoim imieniu
Wszelkie automatyczne procesy lub integracje zarządzane przez dostawcę mogą przestać działać
Opcja jednokliknięciowego ponownego autoryzowania znika: musisz przeprowadzić cały proces autoryzacji od nowa, w tym nową weryfikację firmy, aby przywrócić dostęp
Część, którą większość sprzedawców przeocza przy pierwszym czytaniu, to trzecia linia. Ponowna autoryzacja przed wygaśnięciem to szybkie odnowienie w miejscu na stronie Manage Services, gdzie wyświetlane są tylko już zatwierdzone role, które można dostosować lub ograniczyć. Po przekroczeniu terminu ta droga na skróty przestaje istnieć. Przywrócenie dostawcy na koncie oznacza ponowne przejście CAŁEGO procesu autoryzacji, co obejmuje nową rundę weryfikacji firmy, a nie tylko kliknięcie odnowienia.
Ilustracja kosztu przegapionego terminu (przykład obliczeniowy, zaznaczony jako ilustracyjny)
Załóżmy, że agencja zarządza dla Ciebie 340 SKU, a około 22% tego katalogu opiera się na integracji do repricingu, którą agencja prowadzi w Twoim imieniu. Jeśli ich autoryzacja wygasa i zauważenie tego oraz przejście pełnej ponownej autoryzacji zajmuje 6 dni, to 75 SKU bez aktywnego repricingu przez 6 dni każdy, czyli 450 SKU-dni, w których na ruch cenowy konkurenta nic po Twojej stronie nie reaguje.
Ta liczba jest ilustracją, nie statystyką Amazon
Udział 22% zagrożonego katalogu i 6-dniowa przerwa powyżej to obliczeniowa ilustracja mechanizmu, nie opublikowana liczba Amazon. Rzeczywista ekspozycja zależy całkowicie od tego, jak dużą część Twojego katalogu faktycznie obejmują narzędzia danego dostawcy: sprawdź to, zanim przyjmiesz konkretny koszt za pewnik.
Zarządzanie autoryzacją we właściwy sposób: role, zakres i przeglądy
Proces ponownej autoryzacji daje ci znacznie większą kontrolę niż proste tak albo nie. Na stronie Manage Services widzisz tylko te role, które zostały wcześniej przyznane danemu dostawcy, możesz je zwężyć albo dostosować przed potwierdzeniem, a także ograniczyć dostęp do konkretnego kraju lub regionu, jeśli dany provider obsługuje tylko część twoich rynków. Traktuj każdą ponowną autoryzację jako realny przegląd, nie formalność: role, z których dostawca faktycznie korzysta na co dzień, są często węższe niż te, które otrzymał na początku, zwłaszcza gdy współpraca trwa już dłużej i weszła w rutynę.
Prowadź prosty rejestr poza Seller Central, arkusz kalkulacyjny w pełni wystarczy, zawierający nazwę każdego dostawcy, datę przyznania dostępu oraz wyliczoną datę wygaśnięcia; nie opieraj się wyłącznie na pojedynczych e-mailach dotyczących każdego dostawcy.
Kiedy przychodzi powiadomienie o ponownej autoryzacji, otwórz Manage Services i faktycznie przejrzyj wylistowane role, zamiast odnawiać dostęp bez sprawdzania.
Zawężaj uprawnienia oraz zakres kraju lub regionu wyłącznie do tego, co dany dostawca aktualnie dla ciebie robi, ponieważ role mają tendencję do narastania przy długiej współpracy.
Jeśli współpraca z dostawcą się zakończyła, natychmiast odwołaj dostęp przez funkcję Remove a Service Provider's account access, zamiast czekać, aż zrobi to za ciebie licznik 365 dni.
Przed znanym okresem wzmożonego ruchu sprawdź datę wygaśnięcia dostępu każdego aktywnego dostawcy, żeby żaden z nich nie wygasł w trakcie szczytu sprzedażowego.
Ten ostatni punkt zasługuje na dodatkowe podkreślenie. Dostawca, którego autoryzacja wygasa akurat pod koniec listopada, to nieprzyjemna niespodzianka, jeśli nikt nie zauważy tego, dopóki pozycja w Action Center nie pojawi się w środku tygodnia Black Friday. Pobieranie pełnej listy dostawców wraz z datami wygaśnięcia raz na kwartał, a nie reagowanie na każde powiadomienie z osobna, pozwala wychwycić nieszczęśliwie zaplanowane odnowienie, gdy jest jeszcze czas, by zająć się nim spokojnie, a nie pod presją sezonu szczytowego.
Dostęp Service Providera a wewnętrzne uprawnienia użytkowników
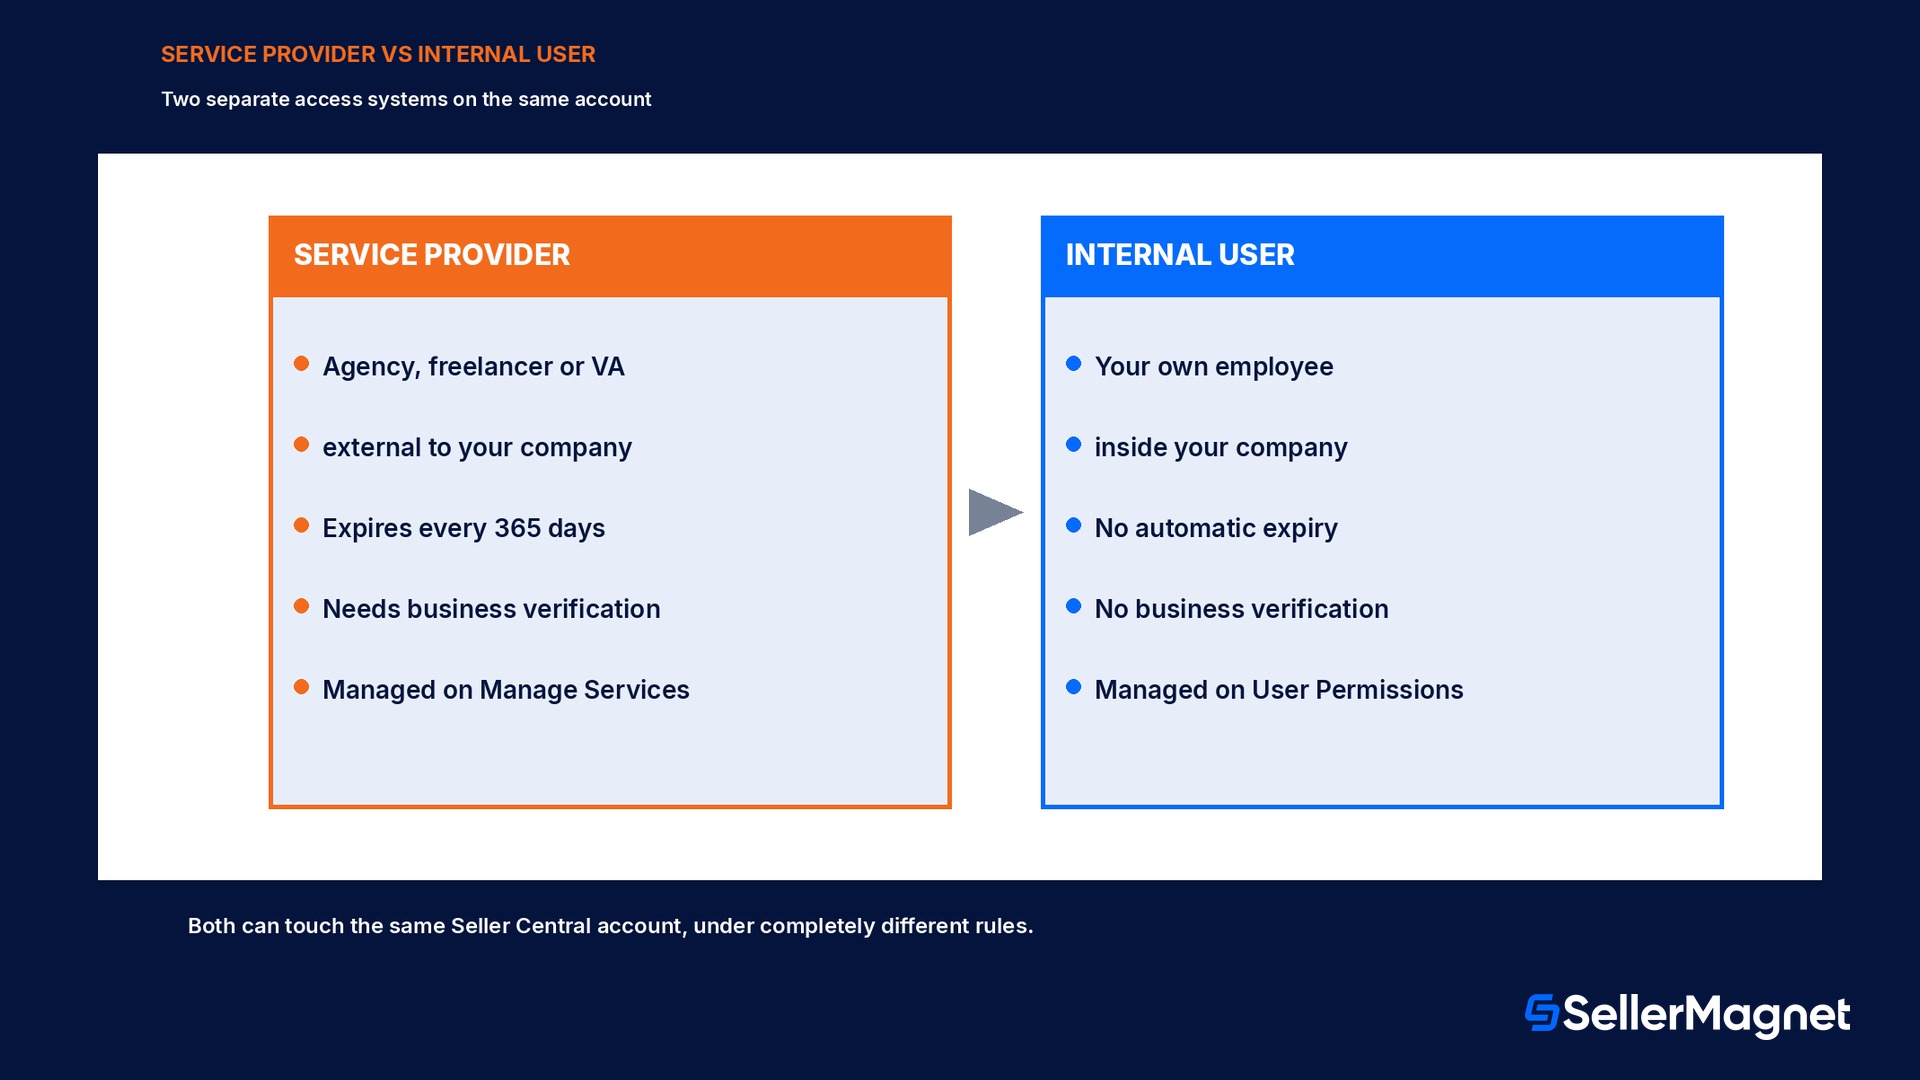
Warto precyzyjnie rozgraniczyć te dwa mechanizmy, ponieważ wyglądają podobnie, ale odpowiadają na inne pytania i znajdują się na różnych stronach ustawień.
Nie, dostęp pozostaje aktywny, dopóki go nie zmienisz lub nie usuniesz
Wymaga weryfikacji firmy
Tak, przed ponowna autoryzacja
Nie
Gdzie jest zarządzany
Strona Manage Services
Ustawienia User Permissions
Jeśli twój zespół miesza oba podejścia, czyli własnych pracowników i zewnętrzną agencję, oznacza to, że na jednym koncie działają jednocześnie dwa różne systemy kontroli dostępu. Zobacz Amazon Seller Central User Permissions 2026, gdzie opisana jest ta część dotycząca wewnętrznych użytkowników.
Najczęstsze błędy sprzedawców dotyczące dostępu Service Providera
Zakładanie, że jeden e-mail z Action Center obejmuje wszystkich dostawców; powiadomienie dla każdego dostawcy jest wysyłane niezależnie, zgodnie z jego własną datą w ramach 365 dni.
Traktowanie braku maila jako dowodu, ze licznik jeszcze nie wystartowal, zamiast sprawdzenia rzeczywistej daty udzielonej autoryzacji.
Czekanie, aż zadziała sama data wygaśnięcia, podczas gdy ponowna autoryzacja jest czynnością wykonywaną jednym kliknięciem tylko do tego dnia.
Przyznanie szerokich uprawnień jeden raz i nigdy ich nieprzeglądanie, zamiast zawężania uprawnień przy każdej ponownej autoryzacji.
Zapomnienie o formalnym odebraniu dostępu dla współpracy z dostawcą, która już się zakończyła, co pozostawia nieaktualną autoryzację aktywną, aż sama wygaśnie.
Niesprawdzenie, czy narzędzie dostawcy, którego autoryzacja wygasła, czy to repricer, synchronizacja raportów, czy edytor ofert, nie wykonywało czegoś zależnego od czasu zanim doszło do wygaśnięcia.
Zakładanie, że dostawca już przeszedł własną weryfikację firmy tylko dlatego, że tak zadeklarował. Lepiej to potwierdzić bezpośrednio, niż dowiedzieć się o tym w dniu terminu.
Stosowanie tej samej, szerokiej autoryzacji na każdym rynku, na którym sprzedawca działa, zamiast użycia zakresu kraju lub regionu odpowiadającego temu, czym dostawca faktycznie się zajmuje.
Gdzie sprawdzic aktualna liste Service Providerow
Zanim powyższe wskazówki dotyczące monitorowania będą użyteczne, potrzebujesz dokładnej listy osób i podmiotów, które aktualnie mają dostęp. Seller Central przechowuje to w osobnym obszarze zarządzania autoryzacjami, odrębnym od ogólnej strony Users and Permissions używanej dla pracowników, i warto to sprawdzić bezpośrednio, a nie polegać na pamięci o tym, kto kiedykolwiek był podłączony.
Otwórz Manage Services w ustawieniach Seller Central: to ta sama strona, która służy zarówno do autoryzowania nowego dostawcy, jak i ponownej autoryzacji istniejącego.
Przejrzyj każdy wiersz pod kątem nazwy dostawcy, przyznanej usługi lub roli oraz aktualnego statusu autoryzacji: aktywna, czeka na ponowną autoryzację albo wygasła.
Porównaj tę listę z własnym wewnętrznym wykazem tego, komu faktycznie płacisz lub z kim współpracujesz. Dostawca, który wciąż ma aktywny dostęp po zakończeniu współpracy, to najczęstsza luka wykrywana podczas pierwszego audytu.
Jeśli jakiegoś dostawcy nie rozpoznajesz albo nie pamiętasz, że udzieliłeś mu dostępu, natychmiast odbierz mu uprawnienia, zamiast czekać, aż wygasną automatycznie w ciągu 365 dni.
Przeprowadź ten audyt teraz, a potem co kwartał
Jedno dokładne przejście przez Manage Services, wykonane raz, zaraz po przeczytaniu tego tekstu, wychwytuje większość ryzyka związanego z nieaktualnym dostępem za jednym razem. Później wystarczy pięciominutowa kontrola co kwartał, by wyprzedzać rozłożone w czasie wygaśnięcia, zamiast reagować na każde powiadomienie w Action Center z osobna.
Lista kontrolna dostępu Service Providerów
Możesz wylistować każdego aktywnego Service Providera na swoim koncie wraz z datą, kiedy został autoryzowany.
Obliczyłeś rzeczywistą datę wygaśnięcia każdego dostawcy (data autoryzacji plus w ciągu 365 dni), a nie zgadywałeś na podstawie pamięci.
Każde powiadomienie o ponownej autoryzacji w tym roku zostało sprawdzone na stronie Manage Services, a nie zaakceptowane bez przeczytania przyznanych ról.
Uprawnienia oraz zakres kraju lub regionu odpowiadają temu, co każdy dostawca faktycznie dla Ciebie robi dzisiaj, a nie temu, co robił rok temu.
Zakończone współprace z dostawcami zostały odebrane natychmiast, a nie pozostawione do samoistnego wygaśnięcia.
Wiesz, które z Twoich zautomatyzowanych procesów, repricing, raportowanie, edycje ofert, zależą od dostępu danego dostawcy, więc jeśli coś się zerwie, zauważysz to szybko.
Jak SellerMagnet wpisuje się w tę decyzję
SellerMagnet to aplikacja, którą łączysz samodzielnie, nie jest Service Providerem w ramach tego systemu autoryzacji, więc żadna z opisanych powyżej zasad 365 dni nie dotyczy Twojego własnego połączenia z SellerMagnet. Ta zmiana dobrze jednak pokazuje, jak wiele może po cichu zależeć od ciągłego dostępu strony trzeciej. Amazon Alerts i Offer Watch codziennie monitorują Twój połączony katalog, niezależnie od tego, kto jeszcze ma dostęp do konta, więc jeśli integracja repricingowa agencji ucichnie po wygaśnięciu autoryzacji, zablokowana cena albo utracona Buy Box pojawi się w Twoim własnym kanale powiadomień, a nie tylko wtedy, gdy wykres sprzedaży zacznie płasko leżeć. Profit Analytics pozwala zobaczyć rzeczywisty trend sprzedaży i marży dla SKU zarządzanych przez danego dostawcę, więc nie musisz polegać wyłącznie na jego własnych raportach, aby wiedzieć, czy jego dostęp i jego praca wciąż się opłacają. Aktualne stawki znajdziesz na stronie cennika.
W kwestii stanu konta w kontekście wszelkich przerw w dostępie lub automatyzacji zajrzyj do Amazon Account Health Rating 2026, a jeśli chcesz wiedzieć, ile konkretnie może Cię kosztować zablokowana integracja repricingowa, co decyduje o Buy Box opisuje mechanizmy, na które narzędzie cenowe dostawcy z wygasłą autoryzacją przestałoby reagować.
Co to jest Amazon Service Provider?
Każda strona trzecia zewnętrzna wobec Twojej organizacji, agencja, konsultant, freelancer lub zewnętrzny kontraktor, którą autoryzowałeś do dostępu do Twojego konta Seller Central w Twoim imieniu. Jest to osobna kategoria w porównaniu z członkiem wewnętrznego zespołu dodanym przez standardowe User Permissions.
Jak długo trwa autoryzacja Service Providera?
Od 1 września 2026 roku każda autoryzacja wygasa w ciągu 365 dni od jej udzielenia. Przed wygaśnięciem otrzymasz powiadomienie e-mailem oraz wpis w Action Center w Seller Central.
Co się stanie, jeśli nie ponownie autoryzuję Service Providera na czas?
Jego dostęp wygasa natychmiast, nie może już działać w Twoim imieniu, wszelka automatyzacja, którą prowadzi, może przestać działać, a opcja ponownej autoryzacji jednym kliknięciem znika. Musisz przeprowadzić pełny proces autoryzacji od nowa, w tym weryfikację firmy, aby przywrócić dostęp.
Czy to wpływa na sposób dodawania moich własnych pracowników?
Nie. Wewnętrzni członkowie zespołu są wciąż zarządzani przez standardową stronę User Permissions w Seller Central, osobny system bez wygasania po 365 dniach i bez wymogu weryfikacji firmy.
Czemu jeszcze nie dostałem e-maila o ponownej autoryzacji?
Amazon podaje, że jeśli nie otrzymałeś e-maila, nie trzeba na razie nic robić, co oznacza, że okno 365 dni danego dostawcy nie dotarło jeszcze do okresu powiadomienia. Nie znaczy to jednak, że licznik się nie rozpoczął, warto sprawdzić faktyczną datę autoryzacji.
Czy mogę dokładnie kontrolować, do czego Service Provider ma dostęp?
Tak. Sam wybierasz, jakie uprawnienia przyznać, a przy każdej ponownej autoryzacji możesz dostosować lub ograniczyć wcześniej zatwierdzone role, a także określić zakres dostępu według kraju lub regionu.
Co jeśli chcę zakończyć współpracę z Service Providerem wcześniej?
Odbierz jego dostęp natychmiast za pomocą opcji usunięcia dostępu do konta Service Providera, zamiast czekać, aż 365-dniowa autoryzacja wygaśnie sama.
Jaka jest właściwie różnica między ponowną autoryzacją a autoryzacją?
Ponowna autoryzacja to szybkie odnowienie w miejscu, dostępne jeszcze przed wygaśnięciem istniejącej autoryzacji, pokazuje tylko już zatwierdzone role i pozwala je dostosować. Autoryzacja to pełny proces, obejmujący weryfikację firmy, wymagany dla zupełnie nowego dostawcy lub dla takiego, którego poprzednia autoryzacja już wygasła. Przegapienie terminu ponownej autoryzacji przenosi Cię z pierwszej ścieżki na drugą.
Czy wygaśnięcie po 365 dniach dotyczy retroaktywnie dostawców autoryzowanych przed wrześniem 2026?
Ogłoszenie Amazona przedstawia to jako aktualizację sposobu działania obecnego dostępu, a nie jednorazowy reset: autoryzacja udzielona przed 1 września 2026 roku działa dalej, ale jej kolejne odnowienie będzie przebiegać według nowych zasad, z weryfikacją firmy i licznikiem 365 dni, a nie według starego procesu.
Stop Juggling Tools. SellerMagnet Combines Everything You Need.