Accesso Service Provider Amazon 2026: la scadenza dei 365 giorni per riautorizzare
R
RenéFreelance Amazon Editor
|
15 min di lettura
Il 1° settembre 2026, Amazon ha aggiornato il modo in cui ogni Service Provider, un'agenzia, un freelance, un assistente virtuale, chiunque esterno alla tua organizzazione, accede al tuo account Seller Central. Il cuore del cambiamento è un conto alla rovescia: l'autorizzazione di un Service Provider ora scade dopo 365 giorni, e se la lasci scadere senza intervenire, ripristinare l'accesso non è un'operazione a un clic. Questa guida analizza cosa è cambiato, la differenza tra un Service Provider e un membro interno del team, un esempio pratico del conto alla rovescia di 365 giorni su una data di autorizzazione reale, cosa succede se i conti alla rovescia di più provider non sono sincronizzati, e cosa smette davvero di funzionare quando uno scade.
La sicurezza avanzata dell'accesso dei Service Provider di Amazon, in vigore dal 1° settembre 2026, richiede che ogni agenzia esterna, freelance o assistente virtuale con accesso a Seller Central completi la verifica aziendale prima della riautorizzazione, e stabilisce che ogni autorizzazione scada entro 365 giorni. Ricevi un'email e un avviso nell'Action Center di Seller Central prima della scadenza. Se perdi la scadenza, l'accesso del provider viene interrotto immediatamente, qualsiasi automazione che gestisce potrebbe smettere di funzionare, e devi completare di nuovo l'intero processo di autorizzazione, non basta cliccare su Riautorizza, per ripristinarlo.
Cosa è cambiato davvero il 1° settembre 2026
L'annuncio del team community di Amazon descrive tre aggiornamenti concreti al modo in cui un Service Provider, il loro termine per qualsiasi agenzia, freelance o assistente virtuale che aiuta a gestire la tua attività Amazon dall'esterno della tua organizzazione, accede al tuo account. Il testo precisa con attenzione che si tratta di un aggiornamento dell'accesso ESISTENTE, non di un programma completamente nuovo: se avevi già un'agenzia o una VA collegata prima del 1° settembre 2026, il loro accesso non è svanito quel giorno, ma ora segue il nuovo conto alla rovescia descritto di seguito alla prossima scadenza per il rinnovo.
Verifica aziendale: un provider deve completare la verifica prima di essere riautorizzato per i servizi che fornisce.
Accesso a tempo limitato: ogni autorizzazione ora scade entro 365 giorni, con un avviso inviato prima di ogni scadenza così puoi decidere se continuare.
Selezione dei permessi: scegli esattamente quali permessi ottiene quel provider, invece di concedere per default un accesso ampio.
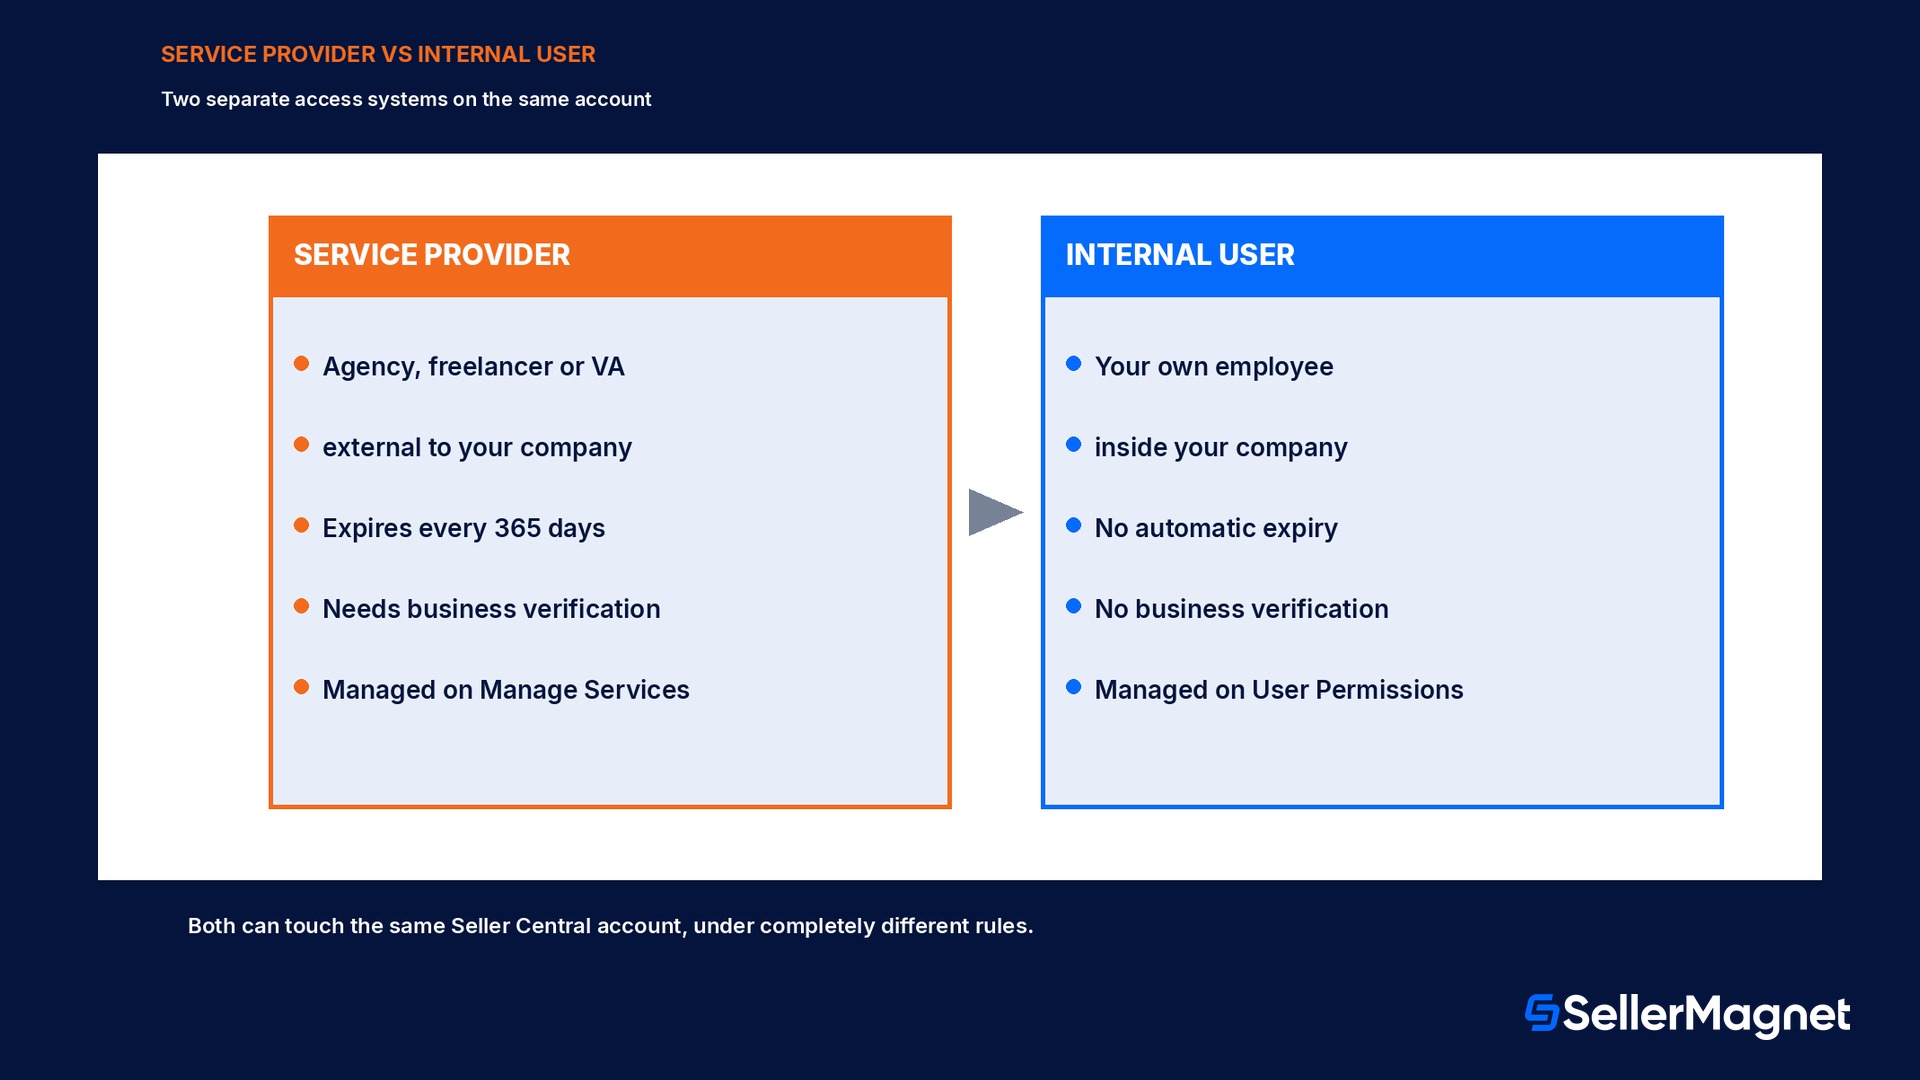
Nulla di tutto questo riguarda il modo in cui aggiungi i tuoi dipendenti. Un membro interno del team, qualcuno all'interno della tua stessa azienda, viene ancora aggiunto e gestito tramite la normale schermata User Permissions di Seller Central, un flusso separato trattato in Amazon Seller Central User Permissions 2026. La distinzione conta perché i due sistemi rispondono a domande diverse: gli User Permissions controllano cosa qualcuno all'interno della tua azienda può cliccare, mentre l'autorizzazione del Service Provider controlla se una parte esterna può toccare il tuo account, e per quanto tempo.
La logica di fondo è una semplice questione di sicurezza dell'account. L'accesso di terze parti è uno dei modi più comuni in cui un account venditore viene compromesso, non perché l'agenzia o la VA sia malintenzionata, ma perché un login condiviso, una vecchia autorizzazione che nessuno si è ricordato di revocare, o un provider che ha cambiato gestione senza che il venditore lo sapesse, ampliano tutti la superficie di attacco col tempo. La verifica aziendale alza l'asticella su chi può anche solo dichiararsi un legittimo Service Provider, e la scadenza a 365 giorni impone un controllo periodico invece di lasciare che un'autorizzazione vecchia di anni resti inalterata all'infinito.
Cosa richiede davvero la verifica aziendale
L'annuncio sul forum non pubblica un elenco documento per documento, quindi considera il flusso esatto come qualcosa da confermare dal vivo con il tuo provider piuttosto che da presumere da questa guida. Ciò che dice chiaramente è che la verifica avviene PRIMA che un provider possa essere riautorizzato, e che il requisito si applica per ogni provider, non una sola volta per l'intero account. In pratica, questo significa che un provider che gestisce più di un tuo account, o gli account di più venditori contemporaneamente, si verifica separatamente per ciascun rapporto che detiene, dato che l'autorizzazione stessa è limitata a un account venditore alla volta.
Chiedi al tuo provider di confermare per tempo il proprio stato di verifica
Dato che il provider, non tu, di norma completa il passaggio della verifica aziendale, la cosa più utile che puoi fare prima di una scadenza è chiedergli direttamente se si è già verificato dalla sua parte. Un provider che gestisce molti account di clienti potrebbe essere a metà della verifica per te mentre è già abilitato per altri, e scoprirlo una settimana prima della scadenza è molto meglio che scoprirlo il giorno dopo.
Venditori multi-marketplace e l'ambito per paese o regione
Se vendi su più marketplace Amazon, il filtro per paese o regione nella schermata di riautorizzazione merita una seconda occhiata, non un rinnovo automatico. Un provider incaricato di gestire la PPC per le tue inserzioni in USA e Canada non ha automaticamente bisogno di un accesso permanente a un marketplace UE su cui vendi anche tu, anche se l'autorizzazione originale non aveva mai tracciato questa distinzione. La riautorizzazione è il punto di controllo naturale per restringere questo ambito ai marketplace che la collaborazione copre davvero oggi, invece di portare avanti un'autorizzazione più ampia concessa all'inizio del rapporto.
Questo aspetto conta ancora più a lungo dura il rapporto con un provider. Un VA assunto un anno fa per la pulizia delle inserzioni in un marketplace potrebbe, entro il rinnovo successivo, svolgere un lavoro sensibilmente diverso, o nessun lavoro, nei marketplace esterni a quell'ambito originale. La cadenza di 365 giorni ti offre un momento ricorrente e integrato per chiederti se l'accesso corrisponde ancora al lavoro svolto, invece di porti questa domanda solo quando qualcosa va storto.
Come ricevi la notifica prima che il tempo scada
Amazon dichiara che ti contatterà in due modi prima che l'autorizzazione di un provider scada, e specifica esplicitamente che non riceverne nessuno dei due significa che non c'è ancora nulla da fare.
Un'email, con le istruzioni e una data entro cui riautorizzare
Una notifica nell'Action Center di Seller Central che resta visibile finché l'azione non viene completata
Non aver ricevuto ancora un'email non significa che il tempo si sia fermato
Le parole stesse di Amazon sono: "Se non hai ricevuto un'email, allora non è richiesta alcuna azione." È un'affermazione su cosa TU devi fare oggi, non una prova che il conto alla rovescia di 365 giorni si sia azzerato. Tieni traccia tu stesso delle date di autorizzazione, invece di fare affidamento solo sulla notifica, soprattutto se gestisci più provider.
Esempio pratico: il conto alla rovescia di 365 giorni di un'agenzia
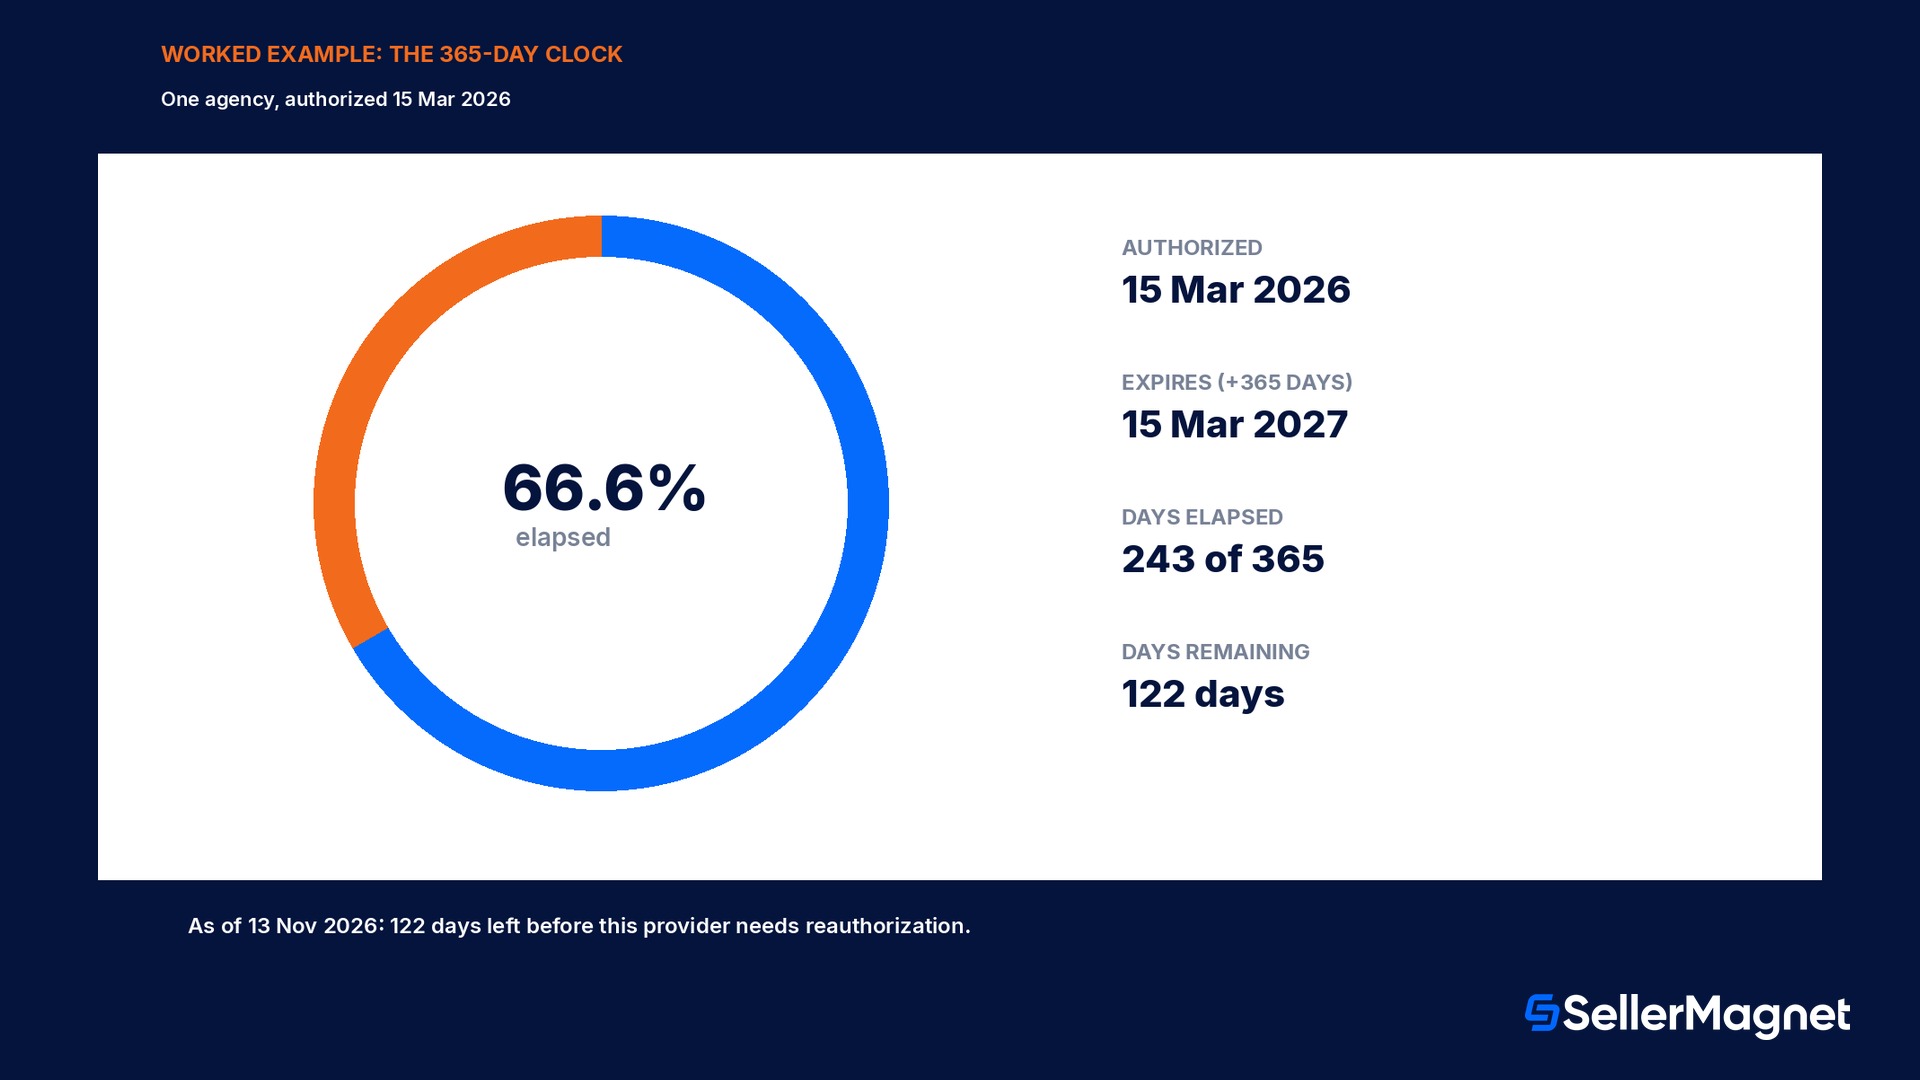
Supponiamo che tu abbia autorizzato un'agenzia PPC il 15 marzo 2026. Aggiungendo 365 giorni, quell'autorizzazione scade il 15 marzo 2027, esattamente un anno dopo. Al 13 novembre 2026, sono trascorsi 243 di quei 365 giorni, il 66,6% del tempo totale, e restano 122 giorni prima che tu debba agire.
Data
Autorizzazione concessa
15 mar 2026
Scadenza (autorizzazione + 365 giorni)
15 mar 2027
Giorni trascorsi al 13 nov 2026
243 giorni (66,6%)
Giorni rimanenti
122 giorni
Esempio pratico: tre provider, tre scadenze anniversarie
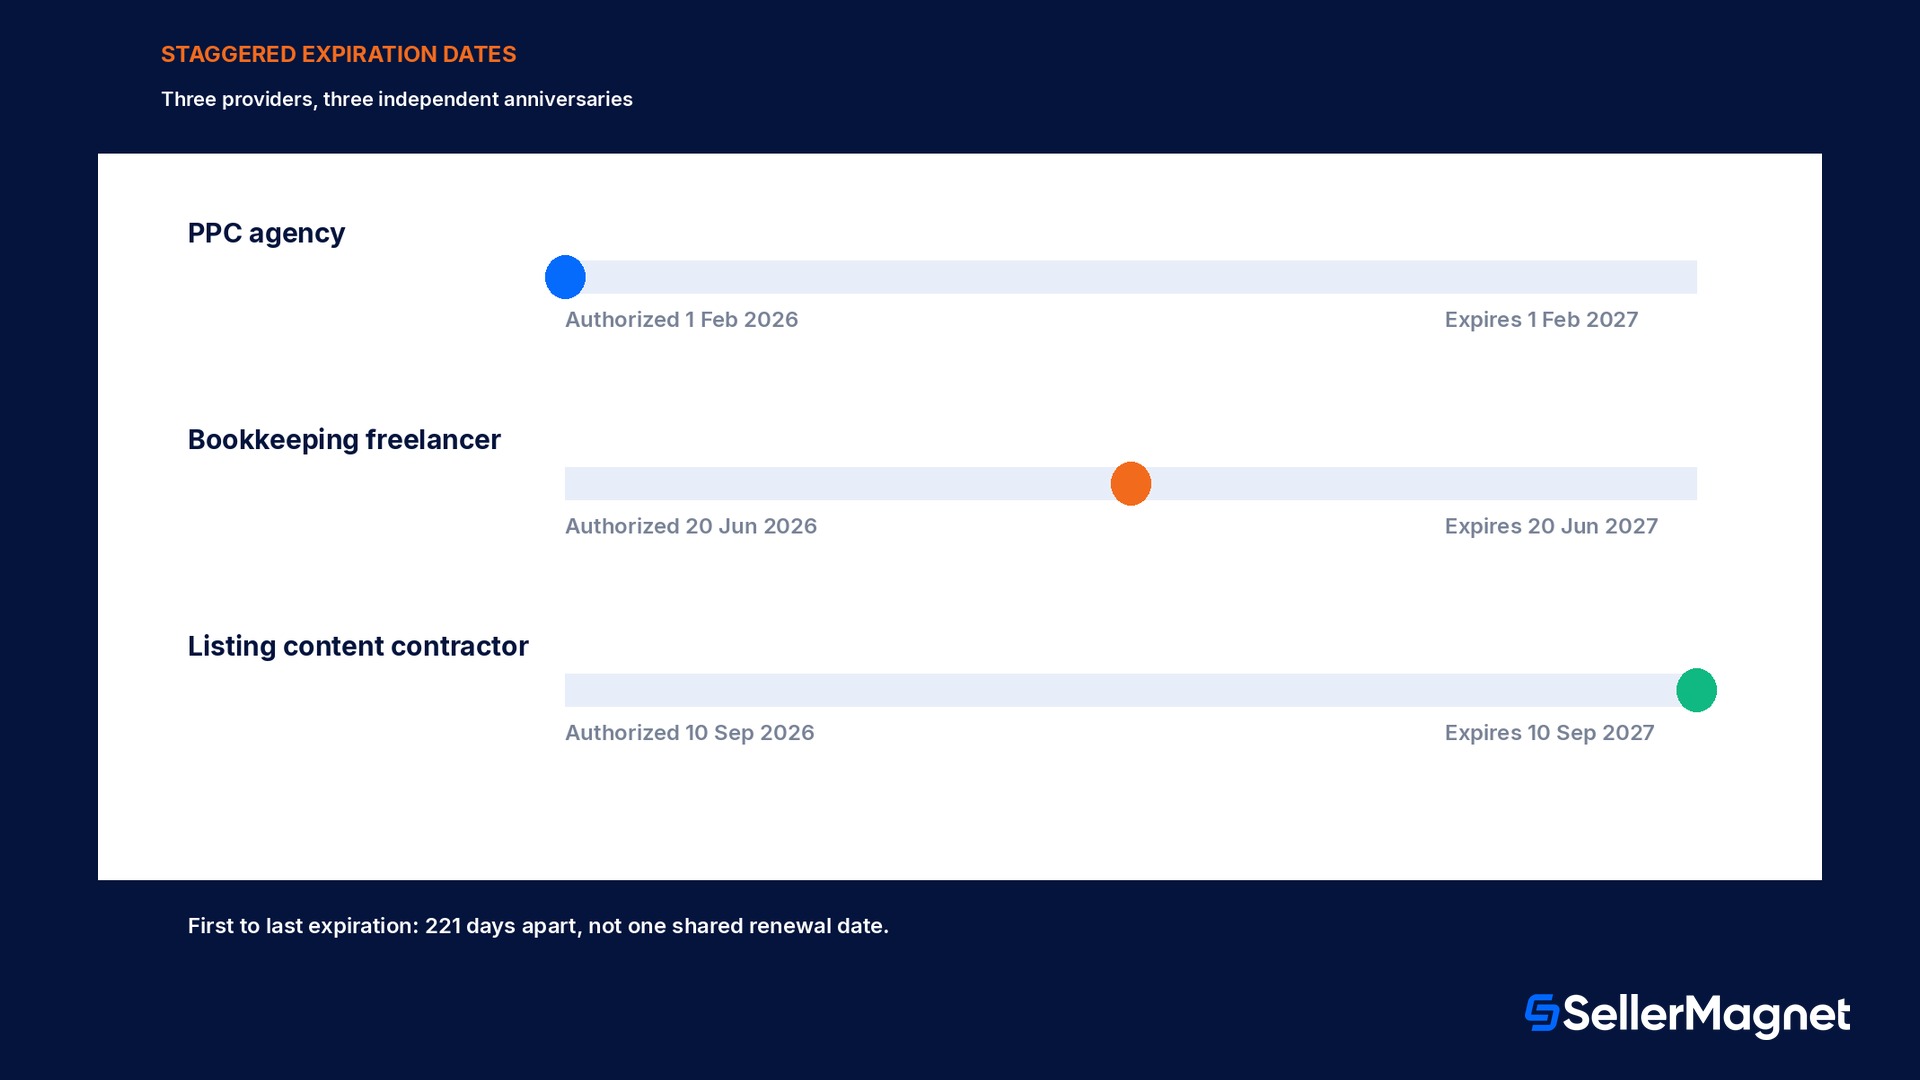
La maggior parte dei venditori che si affida ad aiuto esterno non usa un solo provider. Supponiamo che tu abbia un'agenzia PPC autorizzata il 01 feb 2026, un freelance di contabilità autorizzato il 20 giu 2026 e un contrattista per i contenuti delle inserzioni autorizzato il 10 set 2026. Ciascuno ha il proprio conto alla rovescia indipendente di 365 giorni, quindi le loro date di scadenza cadono a 221 giorni di distanza tra la prima e l'ultima, non in un'unica data di rinnovo condivisa che potresti segnare con un solo promemoria in calendario.
Service Provider
Autorizzato
Scade
Agenzia PPC
01 feb 2026
01 feb 2027
Freelance di contabilità
20 giu 2026
20 giu 2027
Contrattista per i contenuti delle inserzioni
10 set 2026
10 set 2027
Il vero rischio sono i conti alla rovescia scaglionati, non i 365 giorni in sé
Il conto alla rovescia di un anno per un singolo provider è facile da monitorare. Tre o cinque provider, ciascuno autorizzato in una data di iscrizione diversa, significano tre o cinque scadenze silenziose in corso contemporaneamente. La notifica dell'Action Center aiuta, ma scatta una sola volta per ciascun provider, vicino alla sua data specifica, non come vista d'insieme combinata.
Cosa succede se non rispetti la scadenza
La pagina di assistenza di Amazon sulla riautorizzazione spiega chiaramente quanto costa davvero perdere questa finestra, ed è più che la semplice perdita dell'accesso del provider.
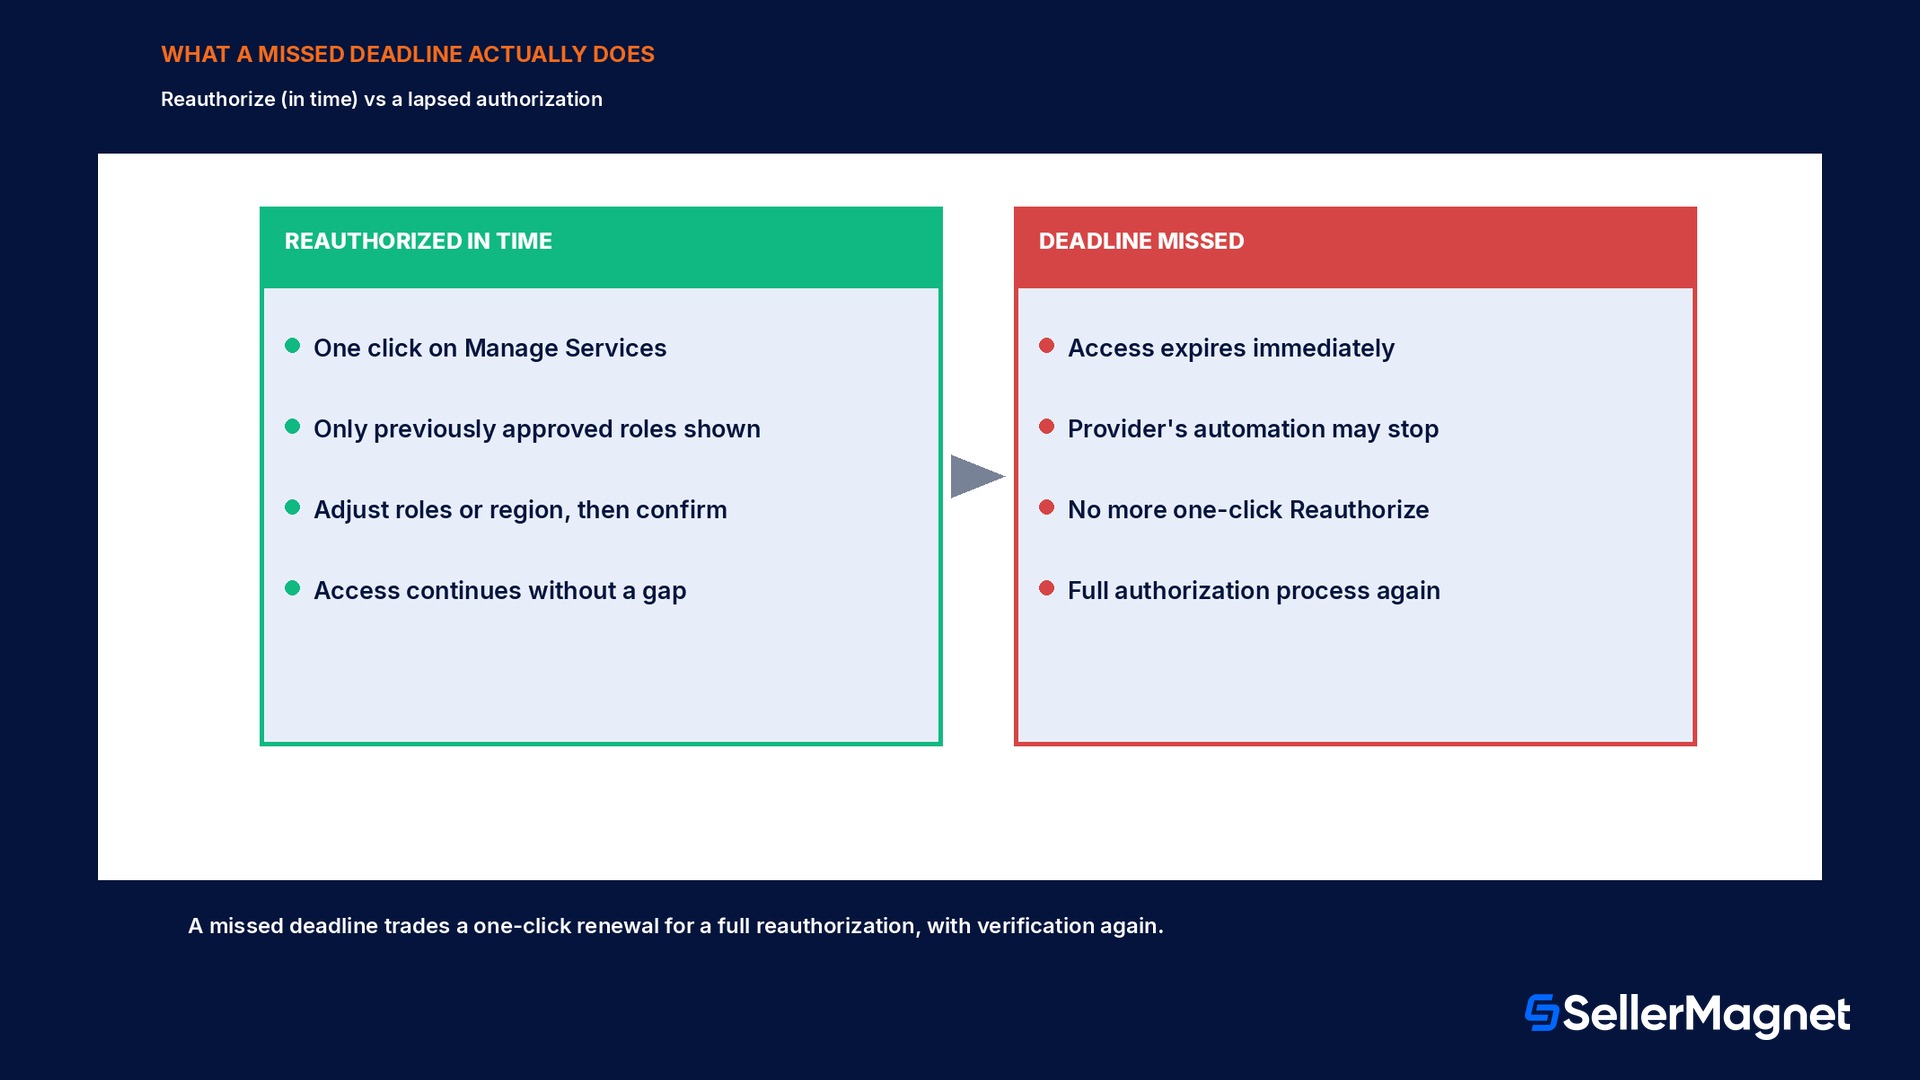
L'accesso del Service Provider scade immediatamente e non può più compiere azioni per tuo conto
Eventuali processi automatizzati o integrazioni gestiti dal provider potrebbero smettere di funzionare
L'opzione di riautorizzazione con un clic scompare: devi ripetere l'intero processo di autorizzazione, inclusa una nuova verifica aziendale, per ripristinare l'accesso
La parte che la maggior parte dei venditori non nota a una prima lettura è la terza riga. Riautorizzare prima della scadenza è un rapido rinnovo diretto sulla pagina Manage Services, dove vengono mostrati solo i ruoli già approvati e puoi modificarli o limitarli. Una volta passata la scadenza, questa scorciatoia non esiste più. Riportare il provider sul tuo account significa ripetere l'INTERO processo di autorizzazione, che include un nuovo giro di verifica aziendale, non un semplice clic di rinnovo.
Il costo di una scadenza non rispettata (esempio illustrativo, dichiarato come tale)
Supponiamo che un'agenzia gestisca 340 SKU per te, e che circa il 22% di quel catalogo si basi su un'integrazione di repricing gestita dall'agenzia per tuo conto. Se la loro autorizzazione scade e ci vogliono 6 giorni per accorgersene e completare una riautorizzazione completa, significa 75 SKU senza repricing attivo per 6 giorni ciascuno, 450 SKU-giorni in cui una mossa di prezzo di un concorrente non trova nulla, sul tuo lato, che vi risponda.
Questo dato è un'illustrazione, non una statistica Amazon
La quota del 22% a rischio e la pausa di 6 giorni sopra riportate sono un esempio illustrativo dei meccanismi in gioco, non un dato Amazon pubblicato. L'esposizione reale dipende interamente da quanta parte del tuo catalogo è effettivamente toccata dagli strumenti di un determinato provider: verificalo prima di dare per scontato un costo specifico.
Gestire correttamente l'autorizzazione: ruoli, ambito e revisioni periodiche
Il flusso di riautorizzazione ti offre più controllo rispetto a un semplice sì o no generico. Nella pagina Manage Services vedi solo i ruoli per cui quel provider era stato approvato in precedenza, puoi restringere o modificare quei ruoli prima di confermare, e puoi limitare l'accesso per paese o area geografica se un provider deve operare solo su un sottoinsieme dei tuoi marketplace. Considera ogni riautorizzazione come una revisione, non come una formalità: i ruoli che un provider usa davvero nella pratica quotidiana sono spesso più ristretti di quelli concessi inizialmente, soprattutto una volta che il rapporto si è stabilizzato in una routine.
Mantieni un registro semplice fuori da Seller Central, basta un foglio di calcolo, con il nome di ogni provider, la data in cui lo hai autorizzato e la data di scadenza calcolata: non fare affidamento solo sull'email inviata per ogni singolo provider.
Quando arriva una notifica di riautorizzazione, apri Manage Services e rivedi davvero i ruoli elencati prima di procedere, invece di rinnovare alla cieca.
Restringi i permessi e l'ambito per paese o area geografica solo a ciò che quel provider fa effettivamente per te in questo momento, perché i ruoli tendono ad accumularsi nel corso di una collaborazione prolungata.
Se un rapporto con un provider è terminato, revoca subito l'accesso tramite la funzione per rimuovere l'accesso dell'account di un Service Provider, invece di lasciare che sia il termine di 365 giorni a farlo scadere più avanti.
Prima di un periodo di picco noto, controlla la data di scadenza di ogni provider attivo, così nessuna scadenza cade nel bel mezzo dell'evento.
Quest'ultimo punto merita un'attenzione particolare. Un provider la cui autorizzazione scade, per esempio, a fine novembre è una brutta sorpresa se nessuno se ne accorge finché l'elemento non compare nell'Action Center nel mezzo della settimana del Black Friday. Estrarre un elenco completo dei provider e delle rispettive date di scadenza una volta al trimestre, invece di reagire a ogni singola notifica, permette di individuare un rinnovo mal programmato mentre c'è ancora tempo per agire con calma, invece che sotto la pressione della stagione di picco.
Accesso del Service Provider rispetto ai permessi degli utenti interni
Vale la pena essere precisi su questo confine, perché i due sistemi si somigliano ma rispondono a domande diverse e si trovano in pagine di impostazioni distinte.
No, l'accesso resta attivo finché non lo modifichi o lo rimuovi tu
Richiede la verifica aziendale
Sì, prima della riautorizzazione
No
Dove si gestisce
Pagina Manage Services
Impostazioni User Permissions
Se il tuo team combina entrambe le situazioni, personale interno più un'agenzia esterna, stai gestendo due diversi sistemi di controllo degli accessi sullo stesso account contemporaneamente. Consulta Amazon Seller Central User Permissions 2026 per la parte relativa agli utenti interni di questa distinzione.
Errori comuni dei venditori con l'accesso del Service Provider
Pensare che un'unica email dell'Action Center riguardi tutti i provider; la notifica di ciascun provider si attiva in modo indipendente, in base alla propria data a 365 giorni.
Considerare 'nessuna email ancora arrivata' come prova che il countdown non sia partito, invece di verificare la data effettiva in cui hai concesso l'autorizzazione.
Aspettare la data di scadenza stessa per agire, quando la riautorizzazione resta un'azione a un clic solo fino a quella data.
Concedere ruoli ampi una sola volta e non rivederli più, invece di restringere i permessi a ogni riautorizzazione.
Dimenticare di revocare formalmente l'accesso per un rapporto con un provider già concluso, lasciando attiva un'autorizzazione obsoleta finché non scade da sola.
Non verificare se lo strumento di un provider con accesso scaduto, un repricer, una sincronizzazione di report, un editor di schede prodotto, stesse svolgendo qualcosa legato a una scadenza specifica prima che l'accesso venisse a mancare.
Presumere che un provider abbia già completato la propria verifica aziendale solo perché aveva detto che l'avrebbe fatto; verificalo direttamente, invece di scoprirlo all'ultimo momento.
Applicare la stessa autorizzazione generica a tutti i marketplace in cui un venditore opera, invece di usare l'ambito per paese o area geografica per farlo corrispondere a ciò su cui il provider lavora realmente.
Dove controllare l'attuale elenco dei tuoi Service Provider
Prima che qualsiasi consiglio di monitoraggio sopra riportato sia utile, ti serve un elenco accurato di chi ha accesso in questo momento. Seller Central mantiene questo elenco in un'area dedicata alla gestione delle autorizzazioni, separata dalla pagina generale Users and Permissions usata per i dipendenti, e merita un controllo diretto invece di fidarsi della memoria su chi sia mai stato collegato.
Apri Manage Services dalle impostazioni di Seller Central; è la stessa pagina usata sia per autorizzare un nuovo provider sia per riautorizzarne uno esistente.
Controlla ogni riga per il nome del provider, il servizio o ruolo concesso e il suo stato di autorizzazione attuale: attivo, in attesa di riautorizzazione o scaduto.
Confronta questo elenco con il tuo registro interno di chi effettivamente paghi o con cui collabori; un provider che mostra ancora accesso attivo dopo la fine del rapporto è la lacuna più comune riscontrata in una prima verifica.
Per qualsiasi provider che non riconosci, o di cui non ricordi più di aver concesso l'accesso, revoca subito l'accesso invece di lasciarlo scadere secondo il proprio calendario di 365 giorni.
Esegui questa verifica una volta subito, poi ogni trimestre
Un singolo passaggio accurato attraverso Manage Services, svolto subito dopo aver letto questo articolo, elimina gran parte del rischio di accessi obsoleti in un'unica sessione. Dopo di che, un controllo trimestrale di cinque minuti è sufficiente per restare al passo con le scadenze scaglionate, invece di reagire a ogni elemento dell'Action Center man mano che arriva.
Checklist sull'accesso dei Service Provider
Puoi elencare ogni Service Provider attivo sul tuo account e la data in cui ciascuno è stato autorizzato.
Hai calcolato la vera data di scadenza di ogni provider (data di autorizzazione più 365 giorni), non solo ipotizzata a memoria.
Ogni notifica di riautorizzazione di quest'anno è stata esaminata nella pagina Manage Services, non confermata senza leggere i ruoli.
I permessi e l'ambito per paese o area geografica corrispondono a ciò che ogni provider fa effettivamente per te oggi, non a ciò che faceva un anno fa.
I rapporti con i provider terminati sono stati revocati subito, non lasciati scadere da soli.
Sai quali dei tuoi processi automatizzati, repricing, reportistica, modifiche alle inserzioni, dipendono dall'accesso di un determinato provider, quindi un'interruzione viene notata rapidamente se si verifica.
Come si inserisce SellerMagnet in questa decisione
SellerMagnet è un'app che connetti tu stesso, non un Service Provider all'interno di questo sistema di autorizzazione, quindi nessuna delle regole dei 365 giorni descritte sopra si applica alla tua connessione SellerMagnet. Ciò che questo cambiamento mette in evidenza è quanto possa dipendere, silenziosamente, dall'accesso continuativo di terze parti. Amazon Alerts e Offer Watch monitorano il tuo catalogo collegato ogni giorno, indipendentemente da chi altro abbia accesso all'account, quindi se l'integrazione di repricing di un'agenzia si blocca dopo un'autorizzazione scaduta, un prezzo fermo o una Buy Box persa compaiono direttamente nel tuo feed di notifiche, invece di emergere solo quando un grafico delle vendite si appiattisce. Profit Analytics ti permette di vedere l'andamento reale di vendite e margini per gli SKU gestiti da un determinato provider, così non devi basarti solo sulla sua reportistica per sapere se il suo accesso, e il suo lavoro, continuano a ripagare. Consulta piani e prezzi per le tariffe attuali.
Per l'aspetto legato alla salute dell'account in caso di interruzione di accesso o automazione, consulta Amazon Account Health Rating 2026, e per capire cosa può costarti in concreto un'integrazione di repricing bloccata, cosa determina la Buy Box illustra le dinamiche su cui lo strumento di pricing di un provider scaduto smetterebbe di agire.
Cos'è un Amazon Service Provider?
Qualsiasi terza parte esterna alla tua organizzazione, un'agenzia, un consulente, un freelance o un fornitore esterno, che hai autorizzato ad accedere al tuo account Seller Central per tuo conto. È una categoria distinta da un membro interno del team aggiunto tramite le normali User Permissions.
Quanto dura l'autorizzazione di un Service Provider?
Dal 1 settembre 2026, ogni autorizzazione scade entro 365 giorni dalla concessione. Ricevi una notifica via email e una voce nell'Action Center di Seller Central prima della scadenza.
Cosa succede se non riautorizzo un Service Provider in tempo?
Il suo accesso scade immediatamente, non può più agire per tuo conto, qualsiasi automazione che gestisce potrebbe interrompersi, e l'opzione di riautorizzazione con un clic scompare. Devi ripetere l'intero processo di autorizzazione, inclusa la verifica aziendale, per ripristinare l'accesso.
Questo influisce sul modo in cui aggiungo i miei dipendenti?
No. I membri interni del team continuano a essere gestiti tramite la normale pagina User Permissions di Seller Central, un sistema separato senza scadenza a 365 giorni e senza obbligo di verifica aziendale.
Perché non ho ancora ricevuto un'email di riautorizzazione?
Amazon afferma che se non hai ricevuto un'email, non è ancora richiesta alcuna azione, il che significa che la finestra di 365 giorni di quel determinato provider non ha ancora raggiunto il periodo di preavviso. Questo non significa che il conto alla rovescia non sia partito: verifica la data effettiva di autorizzazione.
Posso controllare esattamente a cosa può accedere un Service Provider?
Sì. Scegli quali permessi concedere e, a ogni riautorizzazione, puoi modificare o limitare i ruoli precedentemente approvati, oltre a definire l'ambito di accesso per paese o regione.
Cosa succede se voglio interrompere in anticipo un rapporto con un Service Provider?
Revoca immediatamente il suo accesso tramite Remove a Service Provider's account access, invece di aspettare che l'autorizzazione di 365 giorni scada da sola.
Qual è la differenza concreta tra Reauthorize e Authorize?
Reauthorize è il rinnovo rapido e diretto disponibile prima che un'autorizzazione esistente scada: mostra solo i ruoli già approvati e ti permette di modificarli. Authorize è il processo completo, che include la verifica aziendale, necessario sia per un provider completamente nuovo sia per uno la cui autorizzazione precedente è già decaduta. Se non rispetti la scadenza per riautorizzare, passi dal primo percorso al secondo.
La scadenza dei 365 giorni si applica retroattivamente ai provider che ho autorizzato prima di settembre 2026?
L'annuncio di Amazon presenta questa novità come un aggiornamento al funzionamento dell'accesso esistente, non come un azzeramento una tantum: un'autorizzazione concessa prima del 1 settembre 2026 continua a essere valida, ma il suo prossimo rinnovo seguirà le nuove regole, con verifica aziendale e il conteggio dei 365 giorni, invece del vecchio processo.
Stop Juggling Tools. SellerMagnet Combines Everything You Need.