Accès Service Providers Amazon 2026 : le compte à rebours des 365 jours
R
RenéFreelance Amazon Editor
|
15 min de lecture
Le 1er septembre 2026, Amazon a revu la façon dont tout Service Provider, une agence, un freelance, un assistant virtuel, bref toute personne extérieure à ton organisation, accède à ton compte Seller Central. Le cœur du changement, c'est un compte à rebours : l'autorisation d'un Service Provider expire désormais après 365 jours, et si tu laisses ce délai filer sans agir, rétablir l'accès ne se fait plus en un clic. Ce guide détaille ce qui a changé, la différence entre un Service Provider et un membre interne de ton équipe, un exemple concret du compte à rebours de 365 jours appliqué à une date d'autorisation réelle, ce qui se passe si les horloges de plusieurs Service Providers sont désynchronisées, et ce qui cesse réellement de fonctionner quand l'une d'elles arrive à échéance.
Le renforcement de la sécurité d'accès des Service Providers d'Amazon, en vigueur depuis le 1er septembre 2026, exige que toute agence tierce, tout freelance ou assistant virtuel disposant d'un accès à Seller Central complète une vérification d'entreprise avant d'être réautorisé, et fixe l'expiration de chaque autorisation à 365 jours. Tu reçois un e-mail et une notification dans le Centre d'actions de Seller Central avant l'échéance. Si tu manques le délai, l'accès du Service Provider est coupé immédiatement, toute automatisation qu'il exécute peut s'arrêter de fonctionner, et tu dois reprendre l'intégralité du processus d'autorisation, pas seulement cliquer sur Réautoriser, pour le rétablir.
Ce qui a réellement changé le 1er septembre 2026
L'annonce de l'équipe communautaire d'Amazon elle-même décrit trois évolutions concrètes dans la façon dont un Service Provider, leur terme pour désigner toute agence, tout freelance ou assistant virtuel qui aide à gérer ton activité Amazon depuis l'extérieur de ton organisation, accède à ton compte. La formulation précise bien qu'il s'agit d'une mise à niveau d'un accès EXISTANT, et non d'un nouveau programme : si tu avais déjà une agence ou un assistant virtuel connecté avant le 1er septembre 2026, son accès n'a pas disparu ce jour-là, mais il est désormais soumis au nouveau compte à rebours décrit ci-dessous dès son prochain renouvellement.
Vérification d'entreprise : un Service Provider doit achever sa vérification avant d'être réautorisé pour les services qu'il fournit.
Accès à durée limitée : chaque autorisation expire désormais après 365 jours, avec une notification envoyée avant chaque échéance afin que tu puisses décider de la poursuivre ou non.
Sélection des permissions : tu choisis exactement quelles permissions ce Service Provider obtient, plutôt que de lui accorder un accès large par défaut.
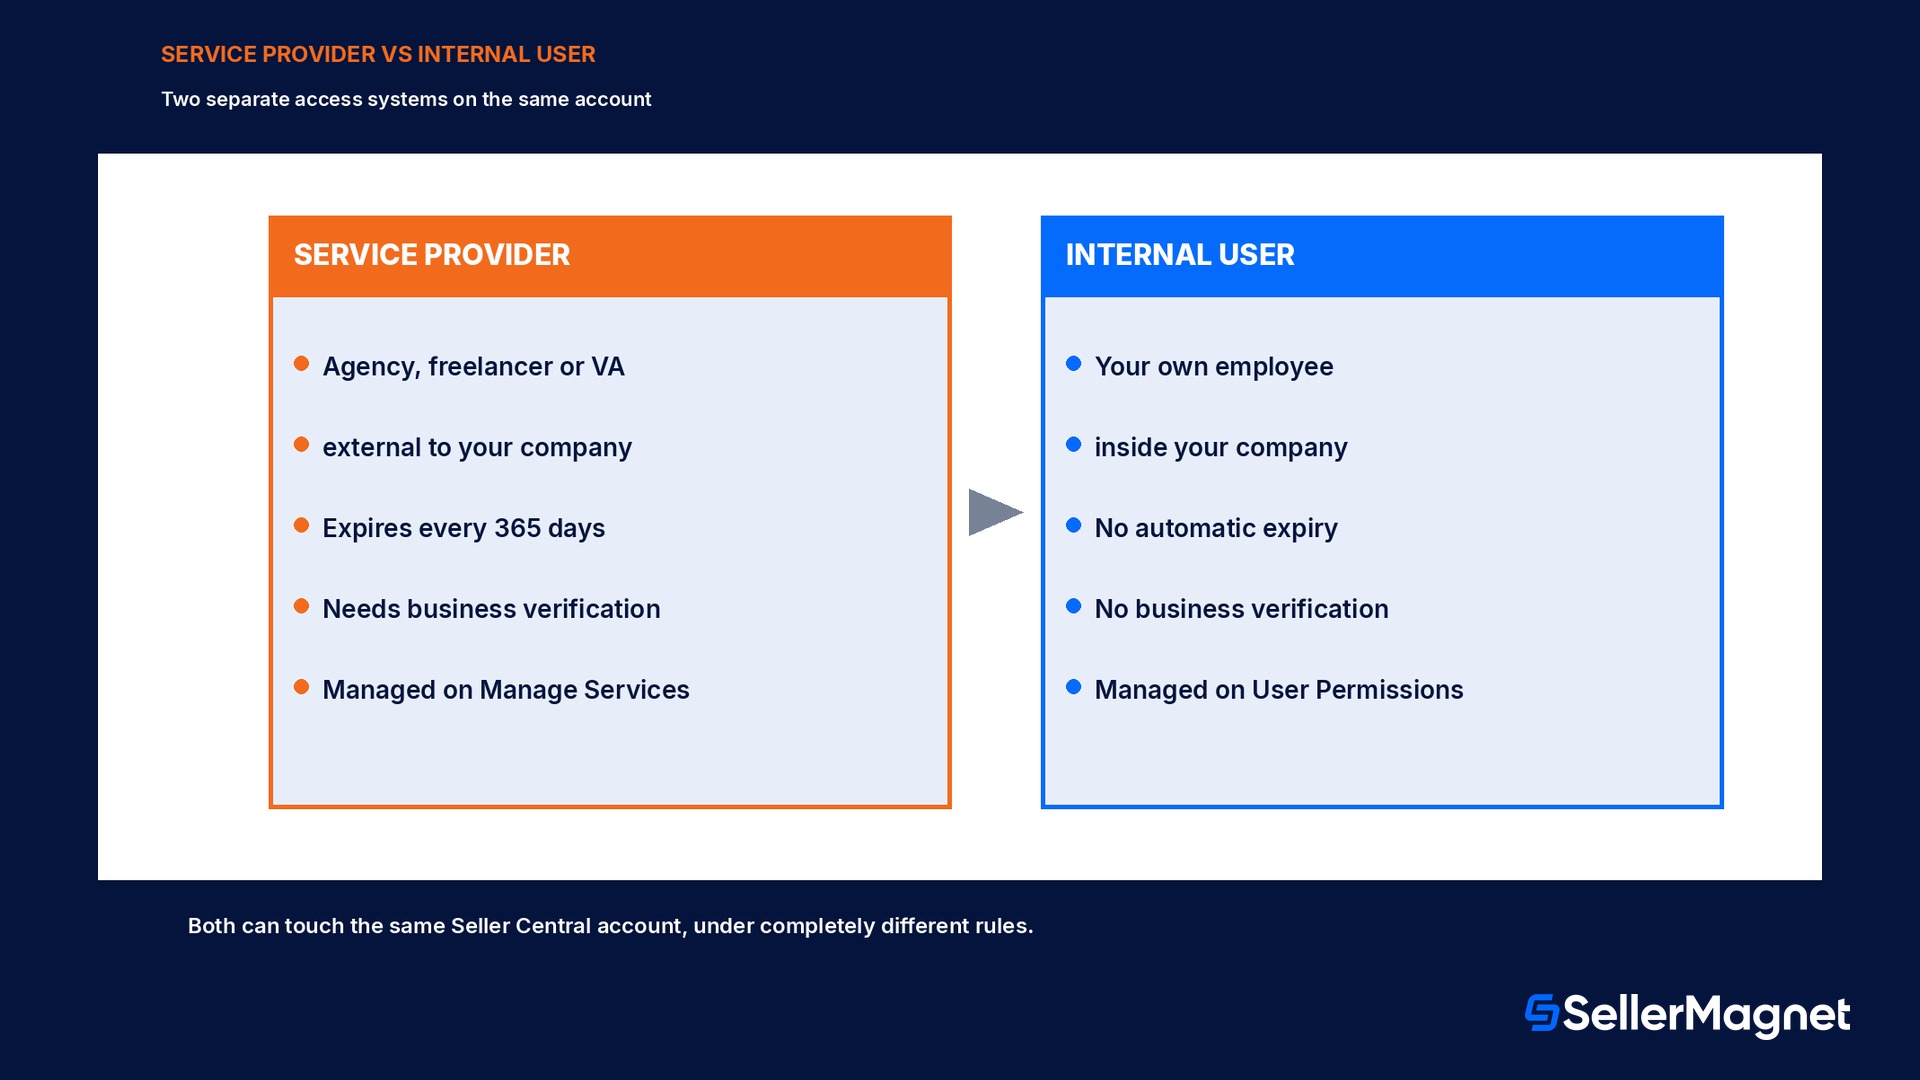
Rien de tout cela n'affecte la façon dont tu ajoutes tes propres employés. Un membre interne de l'équipe, c'est-à-dire une personne au sein de ta propre entreprise, continue d'être ajouté et géré via l'écran classique des permissions utilisateur de Seller Central, un flux distinct traité dans Amazon Seller Central User Permissions 2026. Cette distinction compte, car les deux systèmes répondent à des questions différentes : les permissions utilisateur contrôlent ce qu'une personne au sein de ton entreprise peut faire, tandis que l'autorisation de Service Provider contrôle si un tiers extérieur peut toucher à ton compte, et pour combien de temps.
La logique sous-jacente relève tout simplement de la sécurité du compte. L'accès de tiers est l'une des façons les plus courantes dont un compte vendeur se trouve compromis, non pas parce que l'agence ou l'assistant virtuel est malveillant, mais parce qu'un identifiant partagé, une ancienne autorisation que personne n'a pensé à révoquer, ou un Service Provider qui a changé de mains sans que le vendeur le sache, élargissent tous la surface d'attaque avec le temps. La vérification d'entreprise relève le niveau d'exigence pour pouvoir même se prétendre Service Provider légitime, et l'expiration à 365 jours impose une vérification périodique plutôt que de laisser une autorisation vieille de plusieurs années rester inchangée indéfiniment.
Ce que demande réellement la vérification d'entreprise
L'annonce publiée sur le forum ne fournit pas de liste de documents détaillée, il convient donc de vérifier le déroulé exact directement avec ton Service Provider plutôt que de se fier uniquement à ce guide. Ce qui est dit clairement, c'est que la vérification intervient AVANT qu'un Service Provider puisse être réautorisé, et que l'exigence s'applique par Service Provider, pas une seule fois pour l'ensemble de ton compte. En pratique, cela signifie qu'un Service Provider qui gère plusieurs de tes comptes, ou les comptes de plusieurs vendeurs à la fois, doit se vérifier séparément pour chaque relation qu'il détient, puisque l'autorisation elle-même est limitée à un seul compte vendeur à la fois.
Demande à ton Service Provider de confirmer son propre statut de vérification dès que possible
Puisque c'est généralement le Service Provider, et non toi, qui effectues l'étape de vérification d'entreprise, la chose la plus utile à faire avant une échéance est de lui demander directement s'il a déjà été vérifié de son côté. Un Service Provider qui gère de nombreux comptes clients peut être en cours de vérification pour toi tout en étant déjà validé pour d'autres : mieux vaut le savoir une semaine avant l'échéance que le lendemain de son expiration.
Vendeurs multi-marketplaces et la portée par pays ou région
Si tu vends sur plusieurs marketplaces Amazon, le filtre pays ou région de l'écran de réautorisation mérite un second regard plutôt qu'un renouvellement réflexe. Un Service Provider engagé pour gérer le PPC de tes annonces aux États-Unis et au Canada n'a pas besoin, par défaut, d'un accès permanent à une marketplace de l'UE sur laquelle tu vends aussi, même si l'autorisation initiale n'avait jamais posé cette limite. La réautorisation est le moment naturel pour resserrer ce périmètre aux marketplaces réellement couvertes par la relation aujourd'hui, plutôt que de reconduire un accès plus large accordé au début de la collaboration.
Cela compte d'autant plus que la relation avec le Service Provider dure longtemps. Un freelance embauché il y a un an pour nettoyer les fiches produit d'une marketplace peut, au renouvellement suivant, effectuer un travail sensiblement différent, voire aucun travail du tout, sur des marketplaces hors de ce périmètre initial. Le cycle de 365 jours offre un point de passage récurrent et intégré pour vérifier que l'accès correspond toujours au travail effectué, plutôt que de laisser cette question surgir seulement quand quelque chose tourne mal.
Comment être prévenu avant l'expiration du délai
Amazon indique qu'il te contactera de deux façons avant l'expiration de l'autorisation d'un Service Provider, et précise explicitement que ne recevoir aucune des deux signifie qu'aucune action n'est requise pour l'instant.
Un e-mail, avec des instructions et une date limite de réautorisation
Une notification dans le centre d'actions de Seller Central, qui reste visible jusqu'à ce que l'action soit effectuée
Pas encore d'e-mail ne veut pas dire que le compteur s'est arrêté
Amazon indique clairement que ne pas recevoir d'e-mail signifie qu'aucune action n'est requise de ta part aujourd'hui. C'est une indication sur le besoin d'agir immédiatement, pas une preuve que le délai de 365 jours a été réinitialisé. Suis toi-même les dates d'autorisation plutôt que de compter uniquement sur la notification, surtout si tu gères plusieurs Service Providers.
Exemple concret : le délai de 365 jours sur une agence
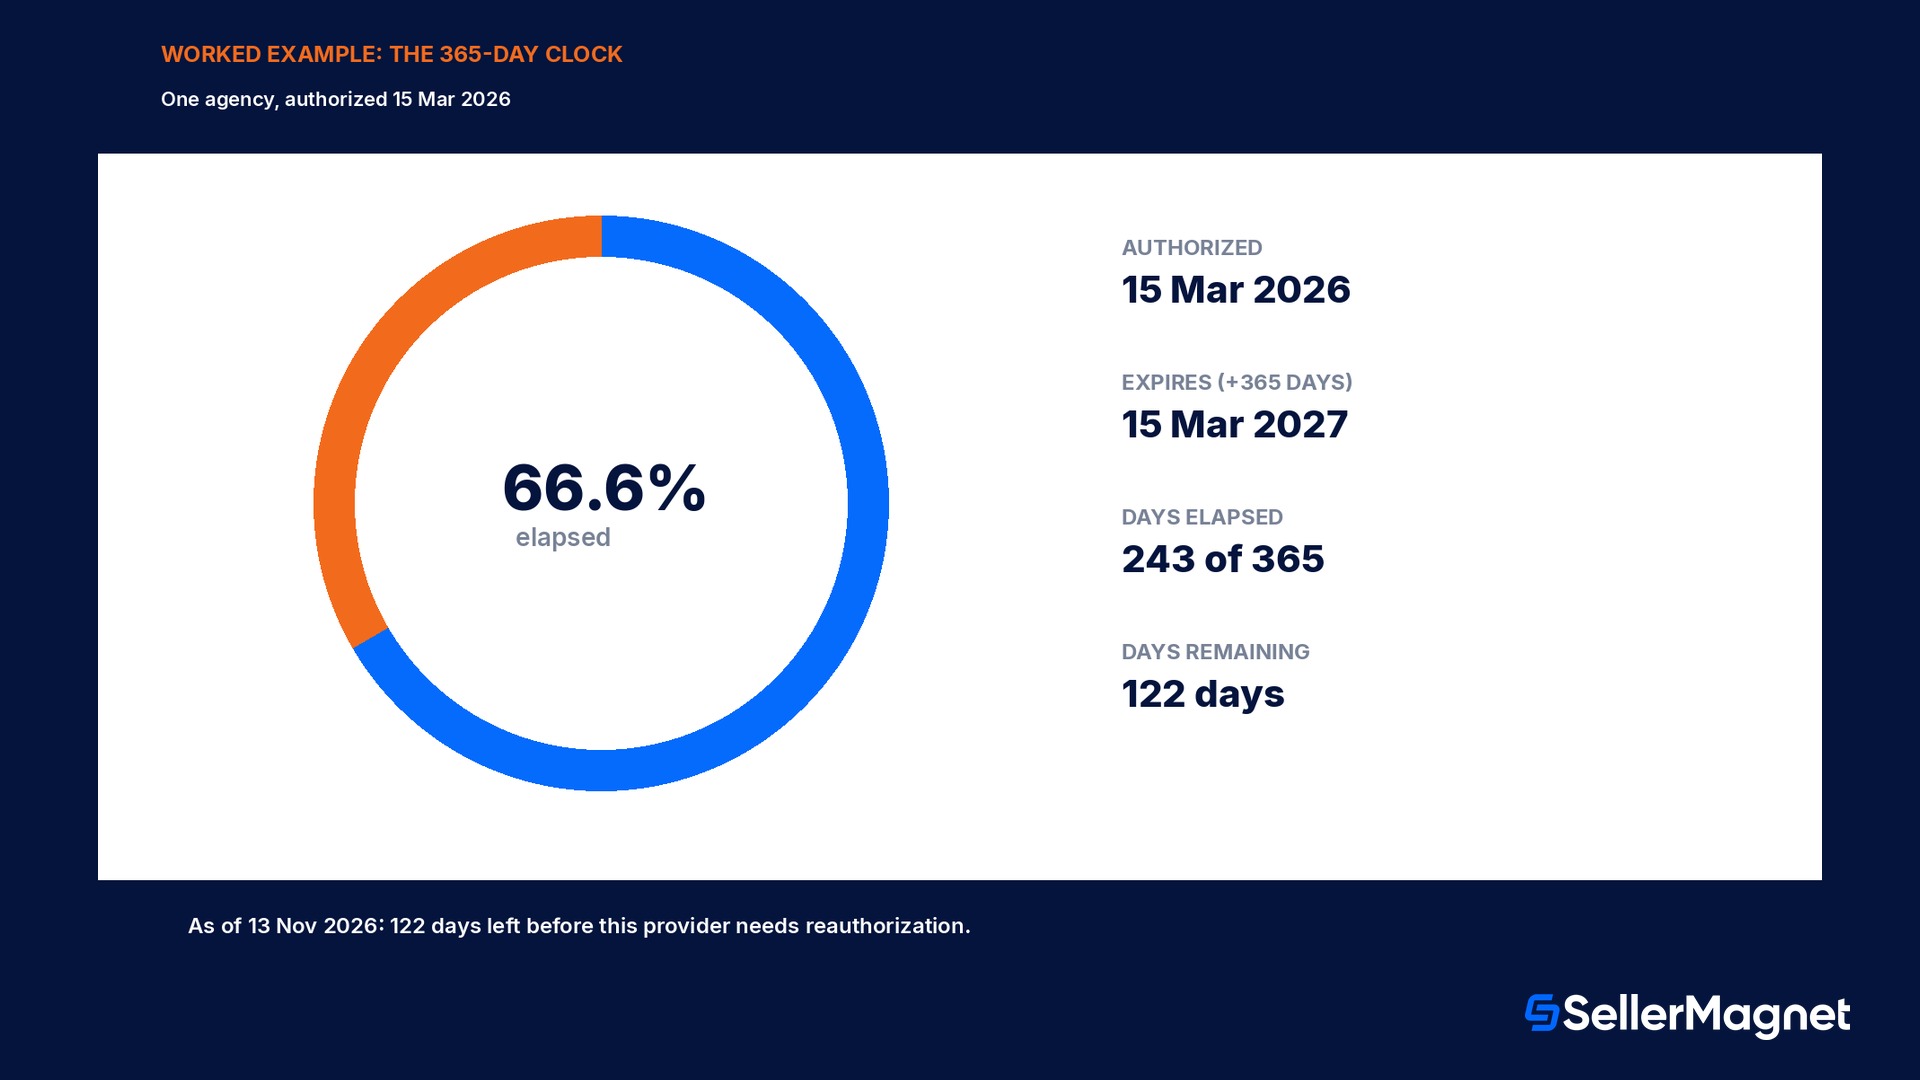
Supposons que tu aies autorisé une agence PPC le 15 mars 2026. En ajoutant 365 jours, cette autorisation expire le 15 mars 2027, soit un an plein, jour pour jour. Au 13 novembre 2026, 243 de ces 365 jours sont déjà passés, soit 66,6 % du délai, laissant 122 jours avant qu'une action ne soit nécessaire.
Date
Autorisation accordée
15 mars 2026
Expiration (autorisation + 365 jours)
15 mars 2027
Jours écoulés au 13 nov. 2026
243 jours (66,6 %)
Jours restants
122 jours
Exemple concret : trois Service Providers, trois anniversaires
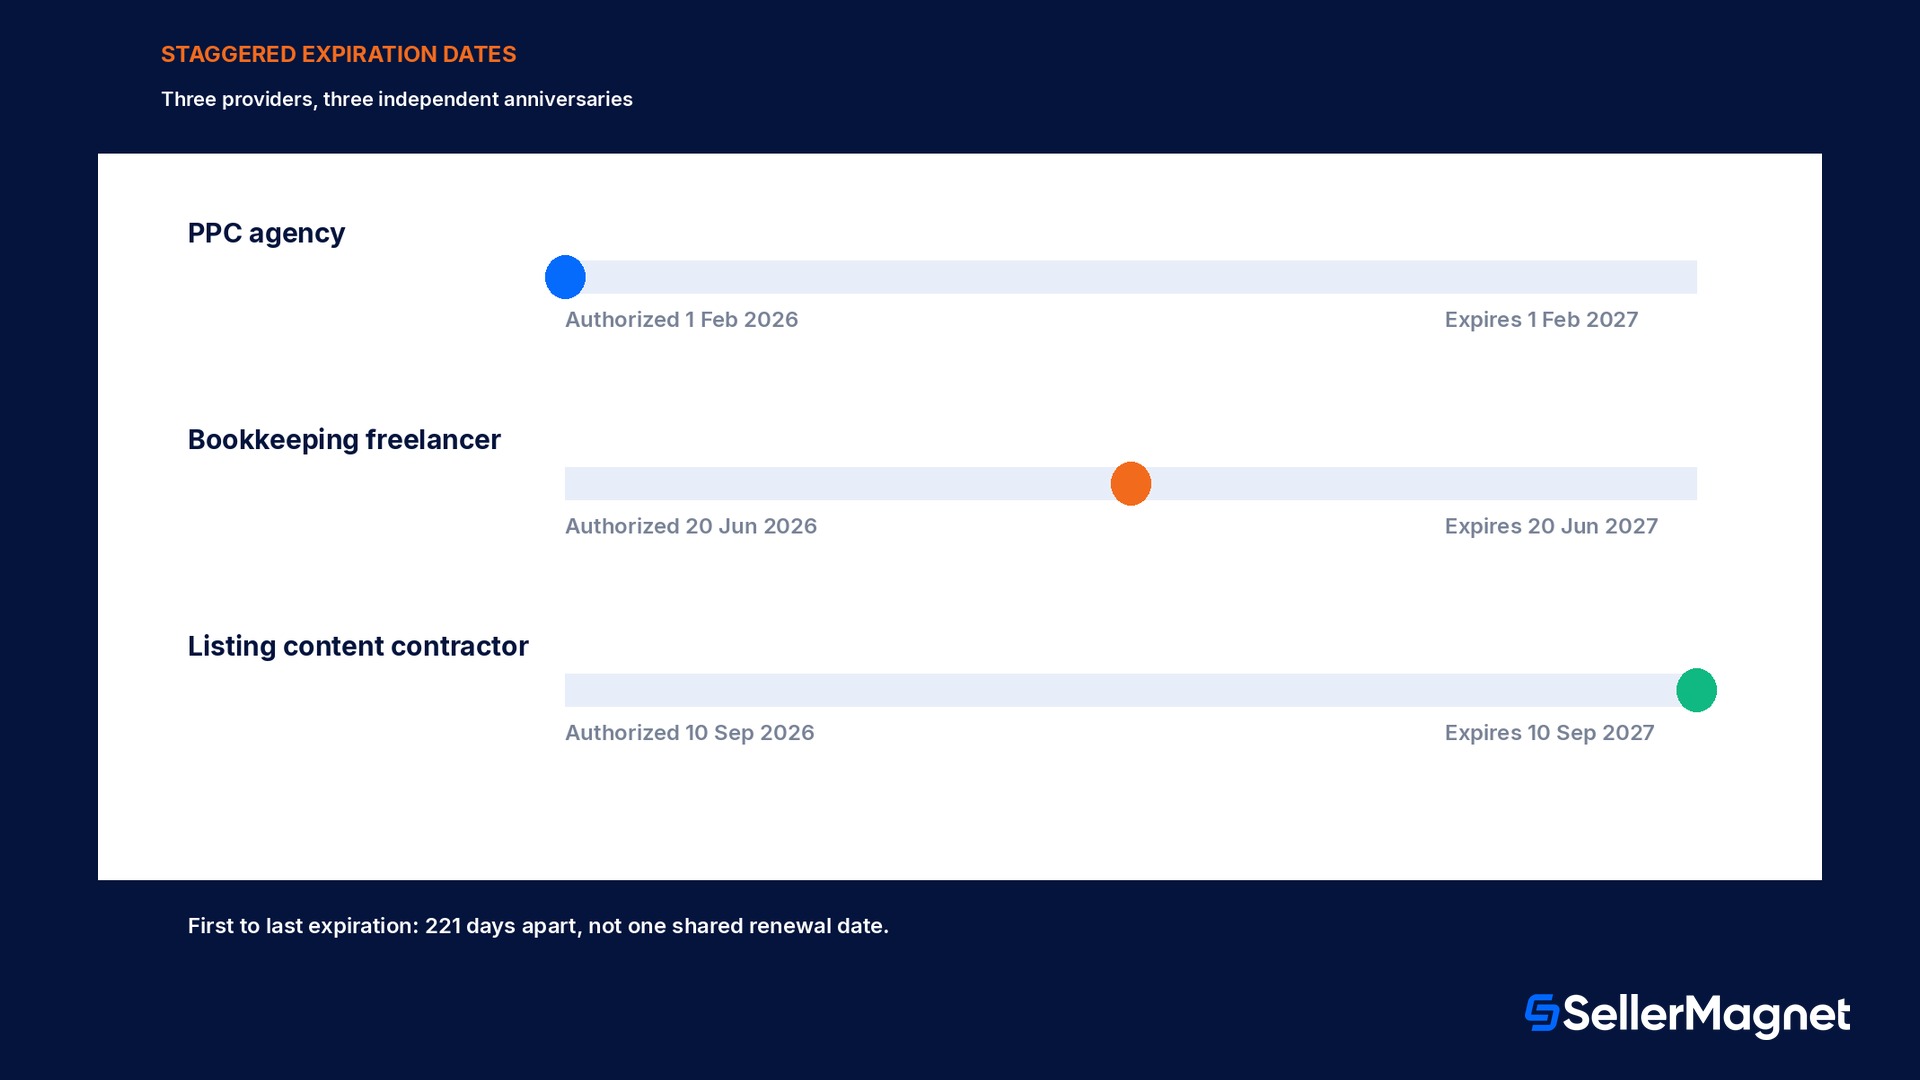
La plupart des vendeurs qui font appel à de l'aide extérieure ne travaillent pas avec un seul Service Provider. Supposons que tu aies une agence PPC autorisée le 01 févr. 2026, un freelance en comptabilité autorisé le 20 juin 2026, et un Service Provider de contenu de fiches produit autorisé le 10 sept. 2026. Chacun a son propre délai indépendant de 365 jours, si bien que leurs dates d'expiration tombent à 221 jours d'écart entre la première et la dernière, et non à une date de renouvellement commune que tu pourrais noter dans un seul rappel de calendrier.
Service Provider
Autorisé
Expire
Agence PPC
01 févr. 2026
01 févr. 2027
Freelance comptabilité
20 juin 2026
20 juin 2027
Service Provider de contenu de fiches produit
10 sept. 2026
10 sept. 2027
Le vrai risque, ce sont les délais décalés, pas les 365 jours en eux-mêmes
Le délai d'un an d'un seul Service Provider est facile à suivre. Trois ou cinq Service Providers, chacun autorisé à une date d'inscription différente, cela veut dire trois ou cinq échéances silencieuses qui courent en parallèle. La notification du centre d'actions aide, mais elle se déclenche une fois par Service Provider, près de sa propre date, et non sous forme de vue consolidée.
Ce qui se passe si tu manques l'échéance
La page d'aide d'Amazon sur la réautorisation détaille précisément ce que coûte une échéance manquée, et c'est plus que la simple perte de l'accès du Service Provider.
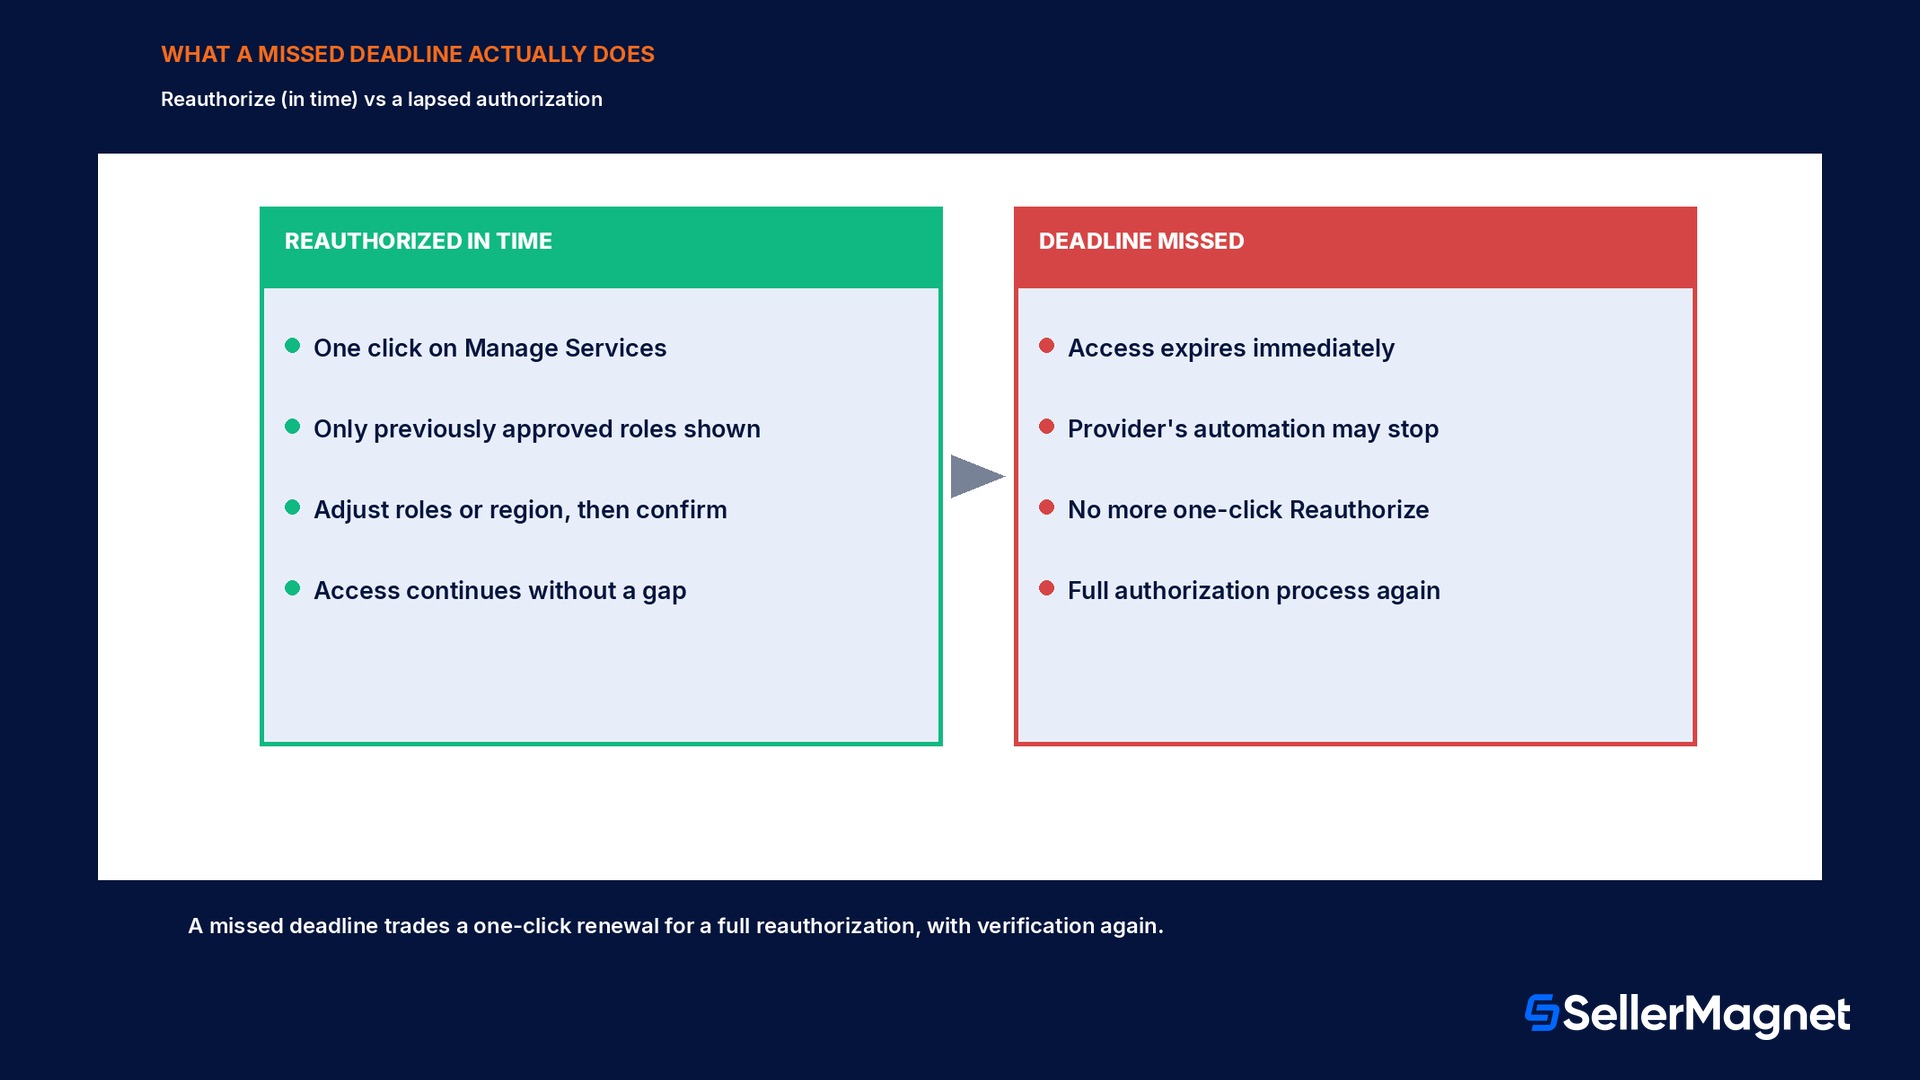
L'accès du Service Provider expire immédiatement et il ne peut plus effectuer d'actions en ton nom
Les processus automatisés ou intégrations gérés par le Service Provider peuvent cesser de fonctionner
L'option de réautorisation en un clic disparaît : tu dois relancer tout le processus d'autorisation, y compris une nouvelle vérification d'entreprise, pour restaurer l'accès
Le point que la plupart des vendeurs manquent à la première lecture, c'est la troisième ligne. Réautoriser avant l'expiration est un renouvellement rapide et sur place, sur la page de gestion des services, où seuls les rôles déjà approuvés sont affichés et peuvent être ajustés ou restreints. Une fois l'échéance passée, ce raccourci disparaît. Rétablir l'accès du Service Provider sur ton compte implique de reprendre l'intégralité du processus d'autorisation, incluant un nouveau cycle de vérification d'entreprise, et non un simple clic de renouvellement.
Illustrer le coût d'une expiration manquée (exemple à titre d'illustration)
Supposons qu'une agence gère 340 SKU pour toi, et qu'environ 22 % de ce catalogue repose sur une intégration de repricing que l'agence exploite en ton nom. Si leur autorisation expire et qu'il faut 6 jours pour le constater et mener à bien une réautorisation complète, cela représente 75 SKU sans repricing actif pendant 6 jours chacun, soit 450 SKU-jours où le mouvement de prix d'un concurrent ne rencontre aucune réponse de ton côté.
Ce chiffre est une illustration, pas une statistique Amazon
La part de 22 % exposée et la pause de 6 jours ci-dessus sont un exemple illustratif du mécanisme, pas un chiffre publié par Amazon. L'exposition réelle dépend entièrement de la part de ton catalogue réellement touchée par les outils d'un Service Provider donné : vérifiez ce point avant de présumer un coût précis.
Bien gérer l'autorisation : rôles, périmètre et révisions
Le flux de réautorisation te donne plus de contrôle qu'un simple oui ou non global. Sur la page Gérer les services, tu ne vois que les rôles pour lesquels ce Service Provider avait été approuvé précédemment, tu peux restreindre ou ajuster ces rôles avant de confirmer, et tu peux limiter l'accès par pays ou région si un Service Provider n'a besoin de toucher qu'un sous-ensemble de tes places de marché. Traite chaque réautorisation comme une vérification, pas comme une formalité : les rôles qu'un Service Provider utilise réellement au quotidien sont souvent plus restreints que les rôles qui lui ont été accordés à l'origine, surtout une fois qu'une relation s'est installée dans une routine.
Tenez un registre simple en dehors de Seller Central, une feuille de calcul suffit, répertoriant le nom de chaque Service Provider, la date à laquelle tu l'as autorisé, et la date d'expiration calculée : ne te fie pas uniquement à l'e-mail propre à chaque Service Provider.
Lorsqu'un avis de réautorisation arrive, ouvrez Gérer les services et examinez réellement les rôles listés avant de valider, plutôt que de renouveler à l'aveugle.
Restreignez les permissions et le périmètre pays ou région à ce que ce Service Provider fait réellement pour toi actuellement, car les rôles ont tendance à s'accumuler sur un engagement de longue durée.
Si une relation avec un Service Provider est terminée, révoquez l'accès immédiatement via Supprimer l'accès au compte d'un Service Provider, plutôt que de laisser le délai de 365 jours s'en charger plus tard.
Avant une saison de forte activité connue, vérifiez la date d'expiration de chaque Service Provider actif afin qu'aucune ne tombe en plein événement de pointe.
Ce dernier point mérite d'être souligné. Un Service Provider dont l'autorisation tombe, disons, fin novembre est une mauvaise surprise si personne ne s'en aperçoit avant que l'élément du Centre d'actions n'apparaisse en pleine semaine du Black Friday. Extraire une liste complète des Service Providers et de leurs dates d'expiration une fois par trimestre, plutôt que de réagir à chaque avis individuellement, permet de repérer un renouvellement mal placé tant qu'il reste du temps pour agir calmement au lieu de subir la pression de la saison de pointe.
Accès des Service Providers versus permissions des utilisateurs internes
Il convient d'être précis sur cette limite, car les deux systèmes se ressemblent mais répondent à des questions différentes et se trouvent sur des pages de paramètres distinctes.
Accès des Service Providers
Permissions des utilisateurs internes
Qui est concerné
Agences, freelances, assistants virtuels, Service Providers externes
Tes propres employés au sein de ton entreprise
Expire automatiquement
Oui, tous les 365 jours
Non, l'accès persiste jusqu'à ce que tu le modifies ou le supprimes
Nécessite une vérification d'entreprise
Oui, avant la réautorisation
Non
Géré où
Page Gérer les services
Paramètres des permissions utilisateurs
Si ton équipe mélange les deux, du personnel interne et une agence externe, tu gères deux systèmes de contrôle d'accès différents sur le même compte en même temps. Consulte Amazon Seller Central User Permissions 2026 pour le volet utilisateurs internes de cette distinction.
Erreurs courantes commises par les vendeurs avec l'accès des Service Providers
Supposer qu'un seul e-mail du Centre d'actions couvre tous les Service Providers ; l'avis de chaque Service Provider se déclenche indépendamment, selon sa propre date à 365 jours.
Considérer l'absence d'e-mail comme une preuve que le délai n'a pas commencé, plutôt que de vérifier la date d'autorisation réelle que tu as accordée.
Attendre la date d'expiration elle-même pour agir, alors que la réautorisation ne reste une action en un clic que jusqu'à cette date.
Accorder des rôles larges une fois pour toutes sans jamais les revoir, plutôt que de restreindre les permissions à chaque réautorisation.
Oublier de révoquer formellement l'accès d'un Service Provider dont la relation a déjà pris fin, laissant une autorisation obsolète active jusqu'à ce que son propre délai arrive à échéance.
Ne pas vérifier si l'outil d'un Service Provider expiré, un repricer, une synchronisation de rapports, un éditeur de fiches produits, effectuait quelque chose de sensible au facteur temps avant l'expiration.
Supposer qu'un Service Provider a déjà terminé sa propre vérification d'entreprise simplement parce qu'il l'a affirmé ; confirmez-le directement plutôt que de le découvrir à l'échéance.
Appliquer la même autorisation large sur chaque place de marché exploitée par un vendeur, plutôt que d'utiliser le périmètre pays ou région pour correspondre à ce que le Service Provider fait réellement.
Où vérifier ta liste actuelle de Service Providers
Avant que les conseils de suivi ci-dessus ne soient utiles, tu dois disposer d'une liste précise de qui dispose actuellement d'un accès. Seller Central conserve cela dans sa propre zone de gestion des autorisations, distincte de la page générale Utilisateurs et permissions utilisée pour les employés, et il est préférable de vérifier directement plutôt que de se fier à sa mémoire de qui a déjà été connecté.
Ouvrez Gérer les services depuis les paramètres de Seller Central ; c'est la même page utilisée à la fois pour autoriser un nouveau Service Provider et pour réautoriser un Service Provider existant.
Vérifiez chaque ligne pour le nom du Service Provider, le service ou rôle accordé, et son statut d'autorisation actuel, actif, en attente de réautorisation ou expiré.
Recoupe cette liste avec ton propre registre interne de qui tu payes ou avec qui tu travailles réellement ; un Service Provider affichant encore un accès actif après la fin de la relation est l'écart le plus fréquemment constaté lors d'un premier audit.
Pour tout Service Provider que tu ne reconnais pas, ou dont tu ne te souviens plus avoir accordé l'accès, révoque-le immédiatement plutôt que de le laisser expirer selon son propre calendrier de 365 jours.
Effectuez cet audit une fois maintenant, puis trimestriellement
Un seul passage en règle sur Gérer les services, effectué juste après avoir lu ceci, permet de détecter la majeure partie du risque lié à des accès obsolètes en une seule fois. Ensuite, une vérification trimestrielle de cinq minutes suffit pour anticiper les expirations échelonnées au lieu de réagir à chaque élément du Centre d'actions dès son arrivée.
Liste de vérification de l'accès des Service Providers
Tu peux répertorier tous les Service Providers actifs sur ton compte ainsi que la date à laquelle chacun a été autorisé.
Tu as calculé la date d'expiration réelle de chaque Service Provider (date d'autorisation plus 365 jours), et pas simplement estimé de mémoire.
Chaque avis de réautorisation de cette année a été examiné sur la page Gérer les services, et non validé sans lire les rôles.
Les permissions et le périmètre pays ou région correspondent à ce que chaque Service Provider fait réellement pour toi aujourd'hui, et non à ce qu'il faisait il y a un an.
Les relations avec les Service Providers terminées ont été révoquées immédiatement, et non laissées à expirer d'elles-mêmes.
Tu sais quels processus automatisés chez toi, repricing, reporting, modifications de fiches, dépendent de l'accès d'un Service Provider donné, afin qu'une interruption soit repérée rapidement si elle survient.
Comment SellerMagnet s'inscrit dans cette décision
SellerMagnet est une application que tu connectes toi-même, et non un Service Provider au sein de ce système d'autorisation, donc aucun des mécanismes de 365 jours évoqués plus haut ne s'applique à ta propre connexion SellerMagnet. Ce que ce changement met en lumière, en revanche, c'est à quel point certaines choses peuvent discrètement dépendre de l'accès continu d'un tiers. Amazon Alerts et Offer Watch surveillent ton catalogue connecté chaque jour, quel que soit le nombre d'autres personnes ayant accès au compte. Ainsi, si l'intégration de repricing d'une agence cesse de fonctionner après l'expiration d'une autorisation, un prix bloqué ou une Buy Box perdue apparaît directement dans ton propre flux de notifications, plutôt que de se révéler seulement lorsqu'une courbe de ventes s'aplatit. Profit Analytics te permet de visualiser l'évolution réelle des ventes et des marges pour les SKU gérés par un Service Provider donné, afin de ne pas dépendre uniquement de ses propres rapports pour savoir si son accès, et son travail, est toujours rentable. Consultez les plans et tarifs actuels.
Pour le volet santé du compte lié à une interruption d'accès ou d'automatisation, consultez Amazon Account Health Rating 2026, et pour savoir précisément ce qu'une intégration de repricing bloquée peut te coûter, ce qui détermine la Buy Box détaille les mécanismes sur lesquels l'outil de tarification d'un Service Provider dont l'autorisation a expiré n'agirait plus.
Qu'est-ce qu'un Service Provider Amazon ?
Tout tiers extérieur à ta propre organisation, une agence, un consultant, un freelance ou un Service Provider externe, que tu as autorisé à accéder à ton compte Seller Central en ton nom. Il s'agit d'une catégorie distincte d'un membre d'équipe interne ajouté via les permissions utilisateur standard.
Combien de temps dure une autorisation de Service Provider ?
Depuis le 1er septembre 2026, toute autorisation expire 365 jours après son octroi. Tu en es informé par e-mail et via un élément de l'Action Center de Seller Central avant son expiration.
Que se passe-t-il si je ne renouvelle pas l'autorisation d'un Service Provider à temps ?
Son accès expire immédiatement, il ne peut plus agir en ton nom, toute automatisation qu'il exécute peut cesser de fonctionner, et l'option de réautorisation en un clic disparaît. Tu dois alors reprendre tout le processus d'autorisation, y compris la vérification d'entreprise, pour restaurer l'accès.
Cela affecte-t-il la façon d'ajouter mes propres employés ?
Non. Les membres d'équipe internes continuent d'être gérés via la page standard des permissions utilisateur de Seller Central, un système distinct, sans expiration à 365 jours ni exigence de vérification d'entreprise.
Pourquoi n'ai-je pas encore reçu d'e-mail de réautorisation ?
Amazon précise que si tu n'as pas reçu d'e-mail, aucune action n'est requise pour l'instant, ce qui signifie que la fenêtre de 365 jours de ce Service Provider en particulier n'a pas encore atteint sa période de préavis. Cela ne veut pas dire que le compteur n'a pas démarré : vérifiez la date d'autorisation réelle.
Puis-je contrôler précisément ce à quoi un Service Provider peut accéder ?
Oui. Tu choisis les permissions à accorder, et à chaque réautorisation, tu peux ajuster ou restreindre les rôles précédemment approuvés, ainsi que limiter l'accès par pays ou région.
Que faire si je souhaite mettre fin à une relation avec un Service Provider avant terme ?
Révoquez immédiatement son accès via Supprimer l'accès au compte d'un Service Provider, plutôt que d'attendre que l'autorisation de 365 jours s'éteigne d'elle-même.
Quelle est la vraie différence entre Réautoriser et Autoriser ?
Réautoriser est le renouvellement rapide et direct disponible avant l'expiration d'une autorisation existante : il n'affiche que les rôles déjà approuvés et te permet de les ajuster. Autoriser est le processus complet, incluant la vérification d'entreprise, requis soit pour un nouveau Service Provider, soit pour un Service Provider dont l'autorisation précédente a déjà expiré. Rater l'échéance de réautorisation te fait basculer du premier chemin vers le second.
L'expiration de 365 jours s'applique-t-elle rétroactivement aux Service Providers que j'ai autorisés avant septembre 2026 ?
L'annonce d'Amazon présente ceci comme une amélioration du fonctionnement de l'accès existant, et non comme une réinitialisation ponctuelle : une autorisation accordée avant le 1 septembre 2026 continue de s'appliquer, mais son prochain renouvellement suivra les nouvelles règles, à savoir la vérification d'entreprise et le compteur de 365 jours, plutôt que l'ancien processus.
Stop Juggling Tools. SellerMagnet Combines Everything You Need.