Acceso de Service Provider en Amazon 2026: la cuenta atrás de 365 días para volver a autorizar
R
RenéFreelance Amazon Editor
|
15 min de lectura
El 1 de septiembre de 2026, Amazon actualizó la forma en que cualquier Service Provider (una agencia, un freelancer, un asistente virtual, cualquiera ajeno a tu propia organización) accede a tu cuenta de Seller Central. El núcleo del cambio es un reloj: la autorización de un Service Provider ahora caduca dentro de 365 días, y si dejas que se agote sin actuar, restaurar el acceso no es tarea de un solo clic. Esta guía repasa qué ha cambiado, la diferencia entre un Service Provider y un miembro interno de tu equipo, un ejemplo práctico del reloj de 365 días sobre una fecha de autorización real, qué pasa si los relojes de varios proveedores están desincronizados, y qué se rompe realmente cuando una autorización caduca.
La seguridad de acceso mejorada de Amazon para Service Providers, vigente desde el 1 de septiembre de 2026, exige que toda agencia, freelancer o asistente virtual externo con acceso a Seller Central complete la verificación de la empresa antes de volver a autorizarse, y establece que cada autorización caduque dentro de 365 días. Recibes un correo electrónico y un aviso en el Action Center de Seller Central antes de que caduque. Si se pasa el plazo, el acceso del proveedor se corta de inmediato, cualquier automatización que ejecute puede dejar de funcionar, y debes completar todo el proceso de autorización de nuevo, no basta con pulsar volver a autorizar, para restaurarlo.
Qué cambió realmente el 1 de septiembre de 2026
El propio anuncio del equipo de comunidad de Amazon describe tres mejoras concretas en la forma en que un Service Provider (su término para cualquier agencia, freelancer o asistente virtual que ayuda a gestionar tu negocio de Amazon desde fuera de tu organización) accede a tu cuenta. La redacción deja claro que esto es una mejora sobre un acceso YA EXISTENTE, no un programa completamente nuevo: si ya tenías una agencia o VA conectada antes del 1 de septiembre de 2026, su acceso no desapareció ese día, pero ahora queda sujeto al nuevo reloj descrito más abajo la próxima vez que toque renovarlo.
Verificación de la empresa: un proveedor debe completar la verificación antes de volver a autorizarse para los servicios que presta.
Acceso limitado en el tiempo: toda autorización ahora caduca dentro de 365 días, con un aviso enviado antes de cada caducidad para que puedas decidir si continuar.
Selección de permisos: eliges exactamente qué permisos recibe ese proveedor, en lugar de concederle un acceso amplio por defecto.
Nada de esto afecta a cómo añades a tus propios empleados. Un miembro interno del equipo, alguien dentro de tu propia empresa, sigue añadiéndose y gestionándose a través de la pantalla estándar de User Permissions de Seller Central, un flujo distinto tratado en Amazon Seller Central User Permissions 2026. La distinción importa porque los dos sistemas responden preguntas diferentes: User Permissions controla qué puede hacer clic alguien dentro de tu empresa, mientras que la autorización de Service Provider controla si un tercero externo puede tocar tu cuenta siquiera, y durante cuánto tiempo.
La razón de fondo es pura seguridad de cuenta. El acceso de terceros es una de las formas más habituales en que se compromete una cuenta de vendedor, no porque la agencia o el VA actúe con mala intención, sino porque un login compartido, una autorización antigua que nadie se acordó de revocar, o un proveedor que cambió de manos sin que el vendedor lo supiera, amplían la superficie de ataque con el tiempo. La verificación de la empresa eleva el nivel exigido para que alguien pueda siquiera presentarse como un Service Provider legítimo, y la caducidad a los 365 días obliga a una revisión periódica en lugar de dejar que una autorización de años se quede intacta indefinidamente.
Qué pide realmente la verificación de la empresa
El anuncio del foro no publica una lista de documentos paso a paso, así que trata el flujo exacto como algo que debes confirmar en vivo con tu proveedor, no como algo que puedas asumir a partir de esta guía. Lo que sí dice con claridad es que la verificación ocurre ANTES de que un proveedor pueda volver a autorizarse, y que el requisito se aplica por proveedor, no una sola vez para toda tu cuenta. En la práctica, esto significa que un proveedor que gestiona varias de tus cuentas, o las cuentas de varios vendedores a la vez, se verifica por separado para cada relación que mantiene, ya que la propia autorización está limitada a una cuenta de vendedor a la vez.
Pide a tu proveedor que confirme su propio estado de verificación con antelación
Como es el proveedor, no tú, quien normalmente completa el paso de verificación de la empresa, lo más útil que puedes hacer antes de una fecha límite es preguntarle directamente si ya se ha verificado por su parte. Un proveedor que gestiona muchas cuentas de clientes puede estar a mitad de verificación contigo mientras ya está aprobado para otros, y es mejor descubrirlo una semana antes de la caducidad que al día siguiente de que ocurra.
Vendedores multi-marketplace y el alcance por país o región
Si vendes en varios marketplaces de Amazon, el filtro de país o región en la pantalla de reautorización merece una segunda mirada en lugar de una renovación automática. Un proveedor contratado para gestionar PPC en tus listados de EE. UU. y Canadá no necesita automáticamente acceso permanente a un marketplace de la UE en el que también vendes, aunque la autorización original nunca haya marcado esa distinción. Volver a autorizar es el punto de control natural para reducir ese alcance a los marketplaces que la relación realmente cubre hoy, en lugar de mantener un permiso más amplio concedido cuando empezó la relación.
Esto importa más cuanto más dura la relación con un proveedor. Un VA contratado para limpiar los listados de un marketplace hace un año puede, para la siguiente renovación, estar haciendo un trabajo bastante distinto, o ninguno, en marketplaces fuera de ese alcance original. El ciclo de 365 días te da un momento recurrente y ya incorporado para preguntarte si el acceso sigue correspondiéndose con el trabajo, en lugar de que esa pregunta solo surja cuando algo sale mal.
Cómo te avisan antes de que se acabe el plazo
Amazon indica que te contactará de dos formas antes de que caduque la autorización de un proveedor, y afirma explícitamente que no recibir ninguna de las dos significa que todavía no hay nada pendiente.
Un correo electrónico, con instrucciones y una fecha límite para volver a autorizar
Una notificación en el Action Center de Seller Central que permanece visible hasta que se realiza la acción
Que todavía no haya llegado el correo no significa que el plazo se haya detenido
La redacción de Amazon es: "Si no has recibido un correo electrónico, entonces no se requiere ninguna acción." Eso es una afirmación sobre si TÚ necesitas actuar hoy, no una prueba de que el plazo de 365 días se ha reiniciado. Haz tu propio seguimiento de las fechas de autorización en lugar de depender solo del aviso, especialmente si trabajas con varios proveedores.
Ejemplo práctico: el plazo de 365 días de una agencia
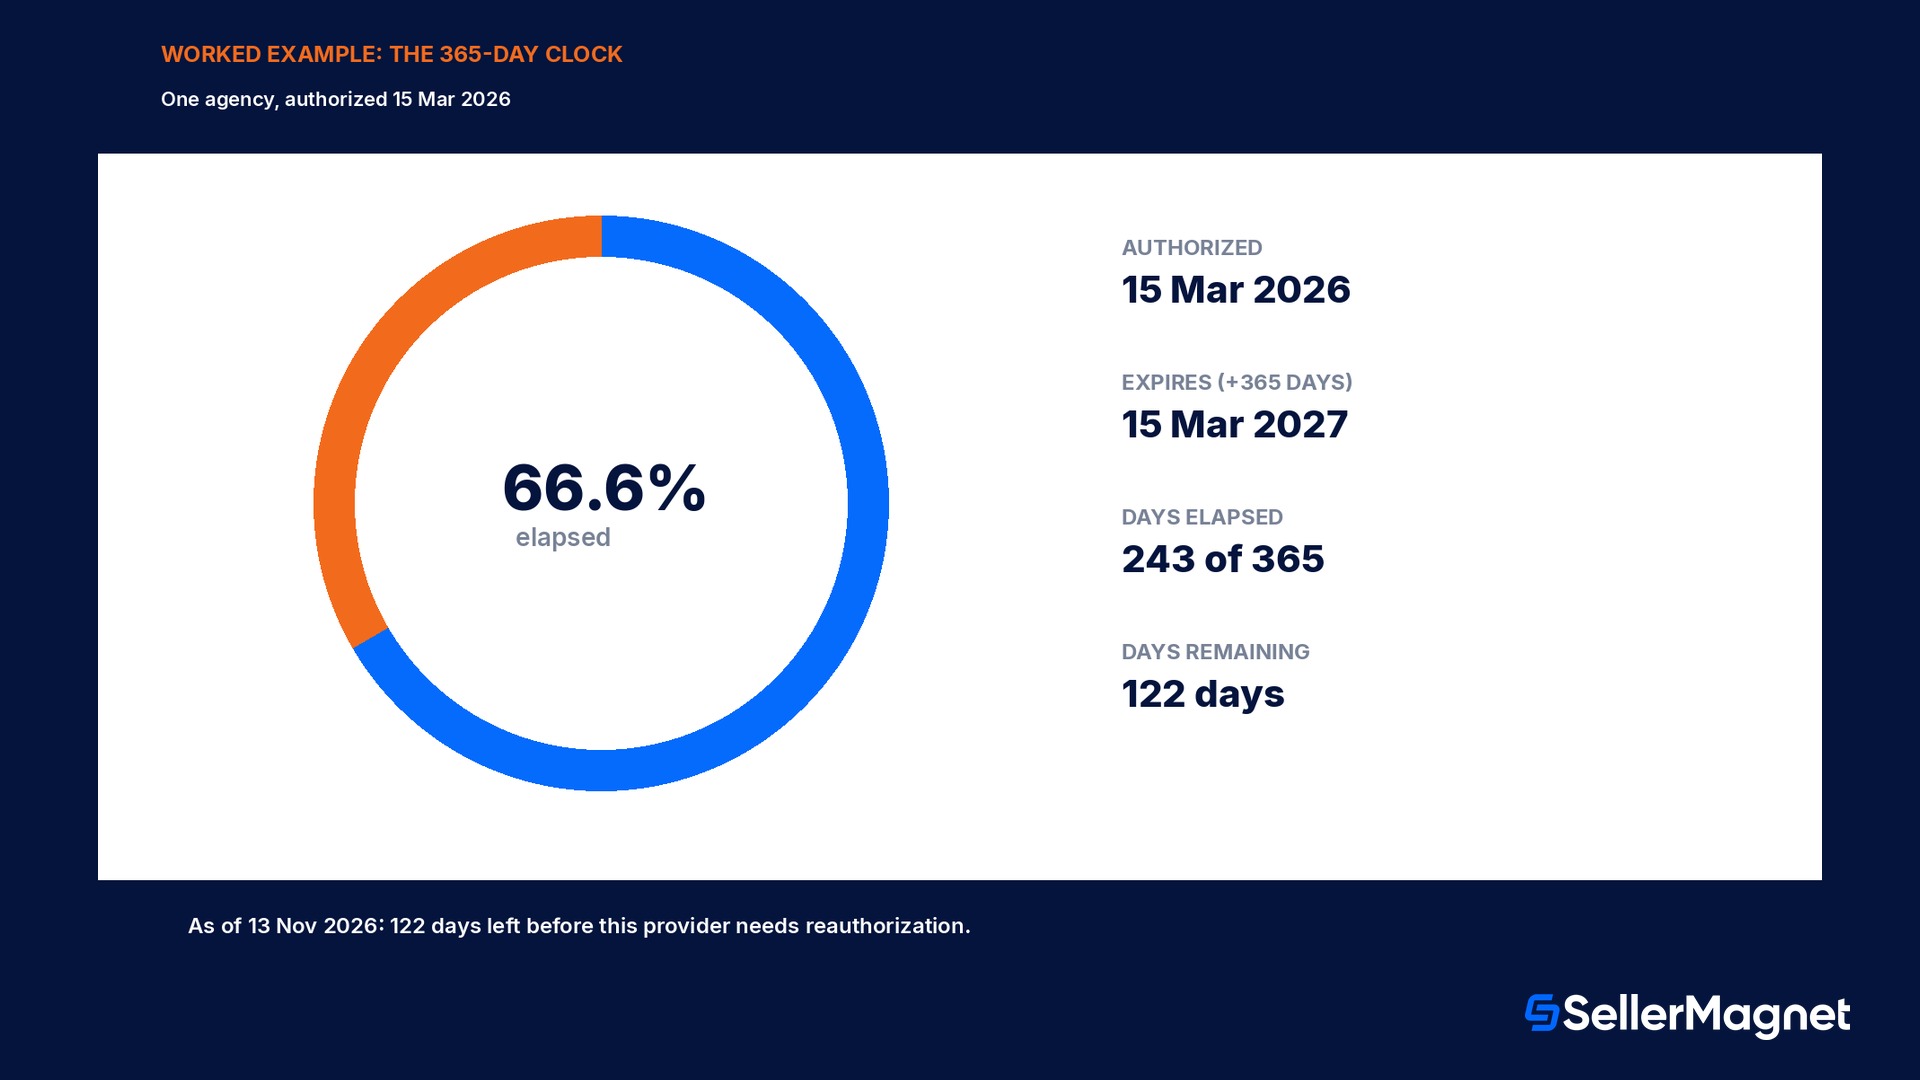
Supongamos que autorizaste a una agencia de PPC el 15 de marzo de 2026. Sumando 365 días, esa autorización caduca el 15 de marzo de 2027, exactamente un año después. A fecha de 13 de noviembre de 2026, han pasado 243 de esos 365 días, el 66,6% del plazo, quedando 122 días para que tengas que actuar.
Fecha
Autorización concedida
15 mar 2026
Caduca (autorización + 365 días)
15 mar 2027
Días transcurridos a fecha de 13 nov 2026
243 días (66,6%)
Días restantes
122 días
Ejemplo práctico: tres proveedores, tres aniversarios
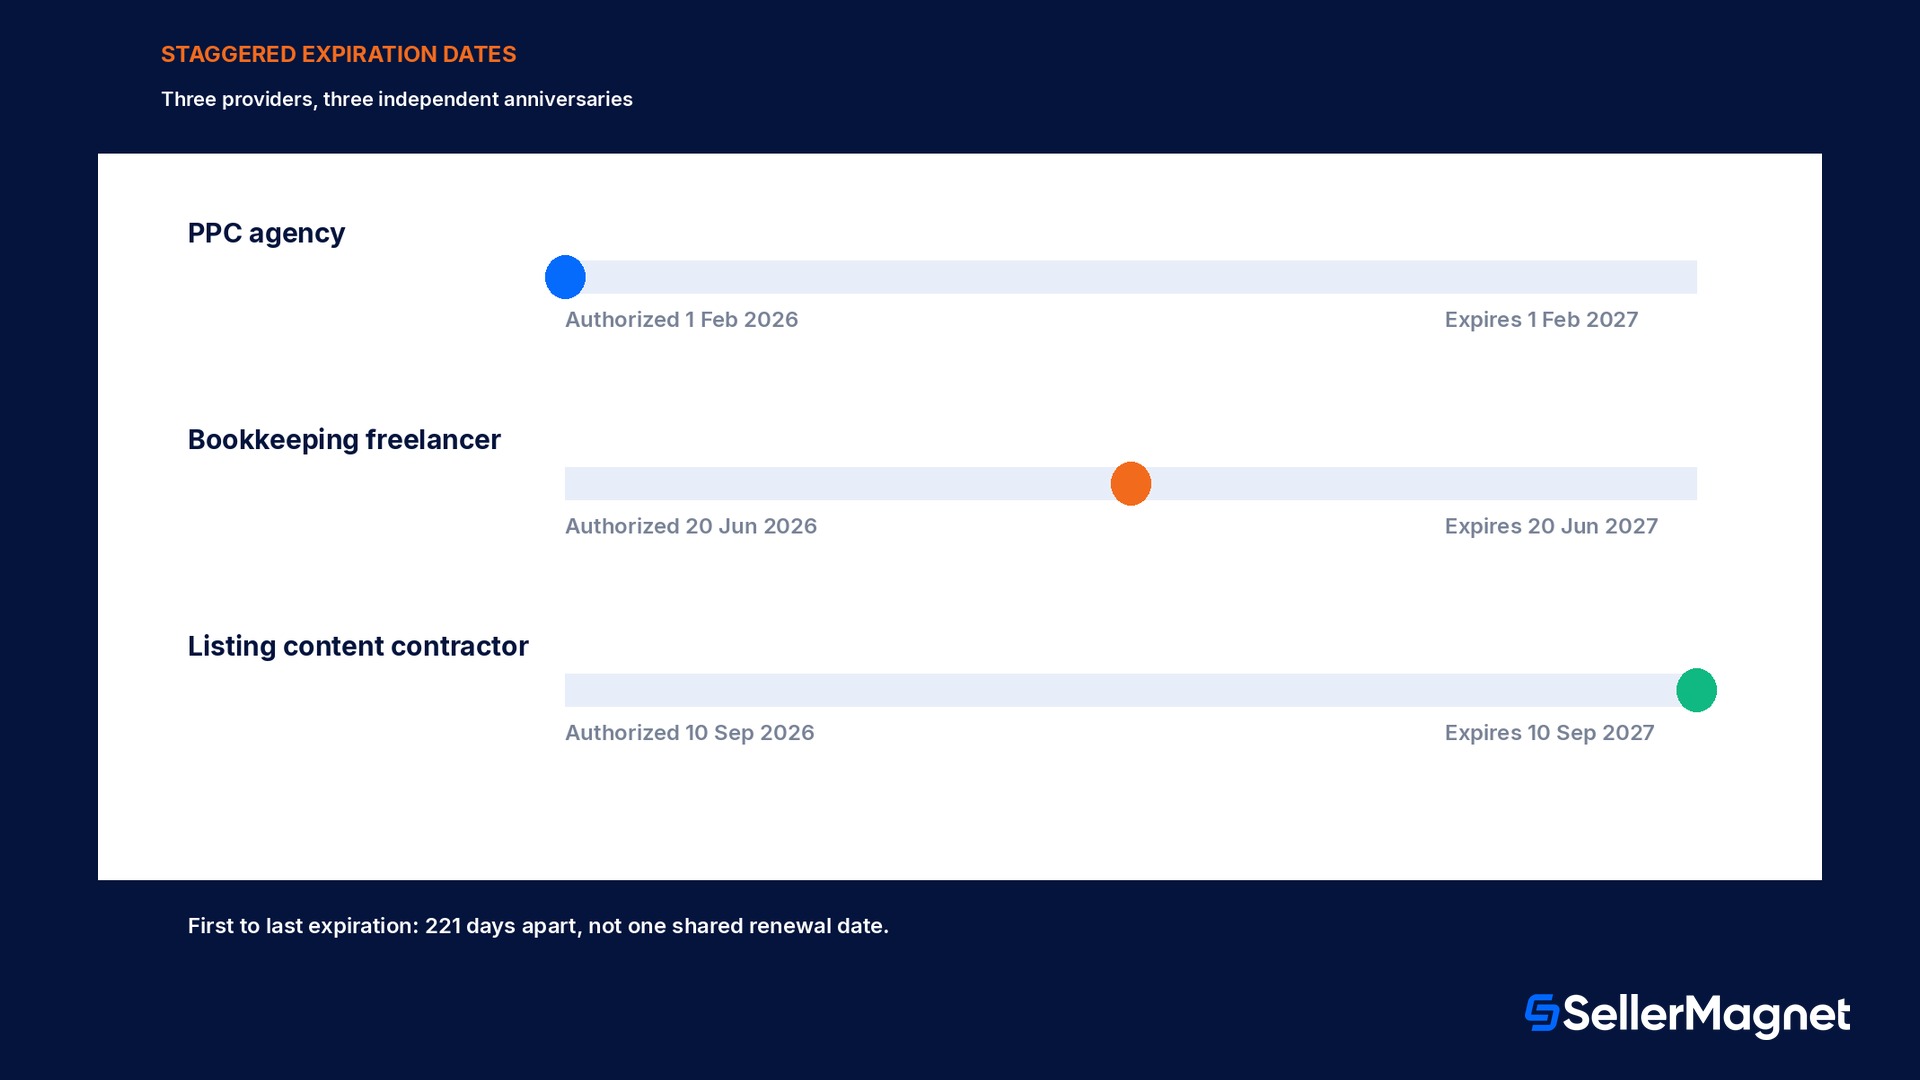
La mayoría de los vendedores que recurren a ayuda externa no usan un único proveedor. Supongamos que tienes una agencia de PPC autorizada el 01 de febrero de 2026, un autónomo de contabilidad autorizado el 20 de junio de 2026 y un contratista de contenido de listados autorizado el 10 de septiembre de 2026. Cada uno tiene su propio plazo de 365 días independiente, así que sus fechas de caducidad caen con 221 días de diferencia entre la primera y la última, no en una única fecha de renovación compartida que puedas anotar en un solo recordatorio de calendario.
Service Provider
Autorizado
Caduca
Agencia de PPC
01 feb 2026
01 feb 2027
Autónomo de contabilidad
20 jun 2026
20 jun 2027
Contratista de contenido de listados
10 sep 2026
10 sep 2027
El verdadero riesgo son los plazos escalonados, no los 365 días en sí
El plazo de un año de un solo proveedor es fácil de controlar. Tres o cinco proveedores, cada uno autorizado en una fecha de alta distinta, significan tres o cinco plazos silenciosos corriendo a la vez. El aviso del Action Center ayuda, pero se activa una vez por proveedor, cerca de su propia fecha, no como una vista combinada.
Qué pasa si no cumples el plazo
La página de ayuda de Amazon sobre reautorización detalla lo que realmente te cuesta perder ese plazo, y es más que perder el acceso del proveedor.
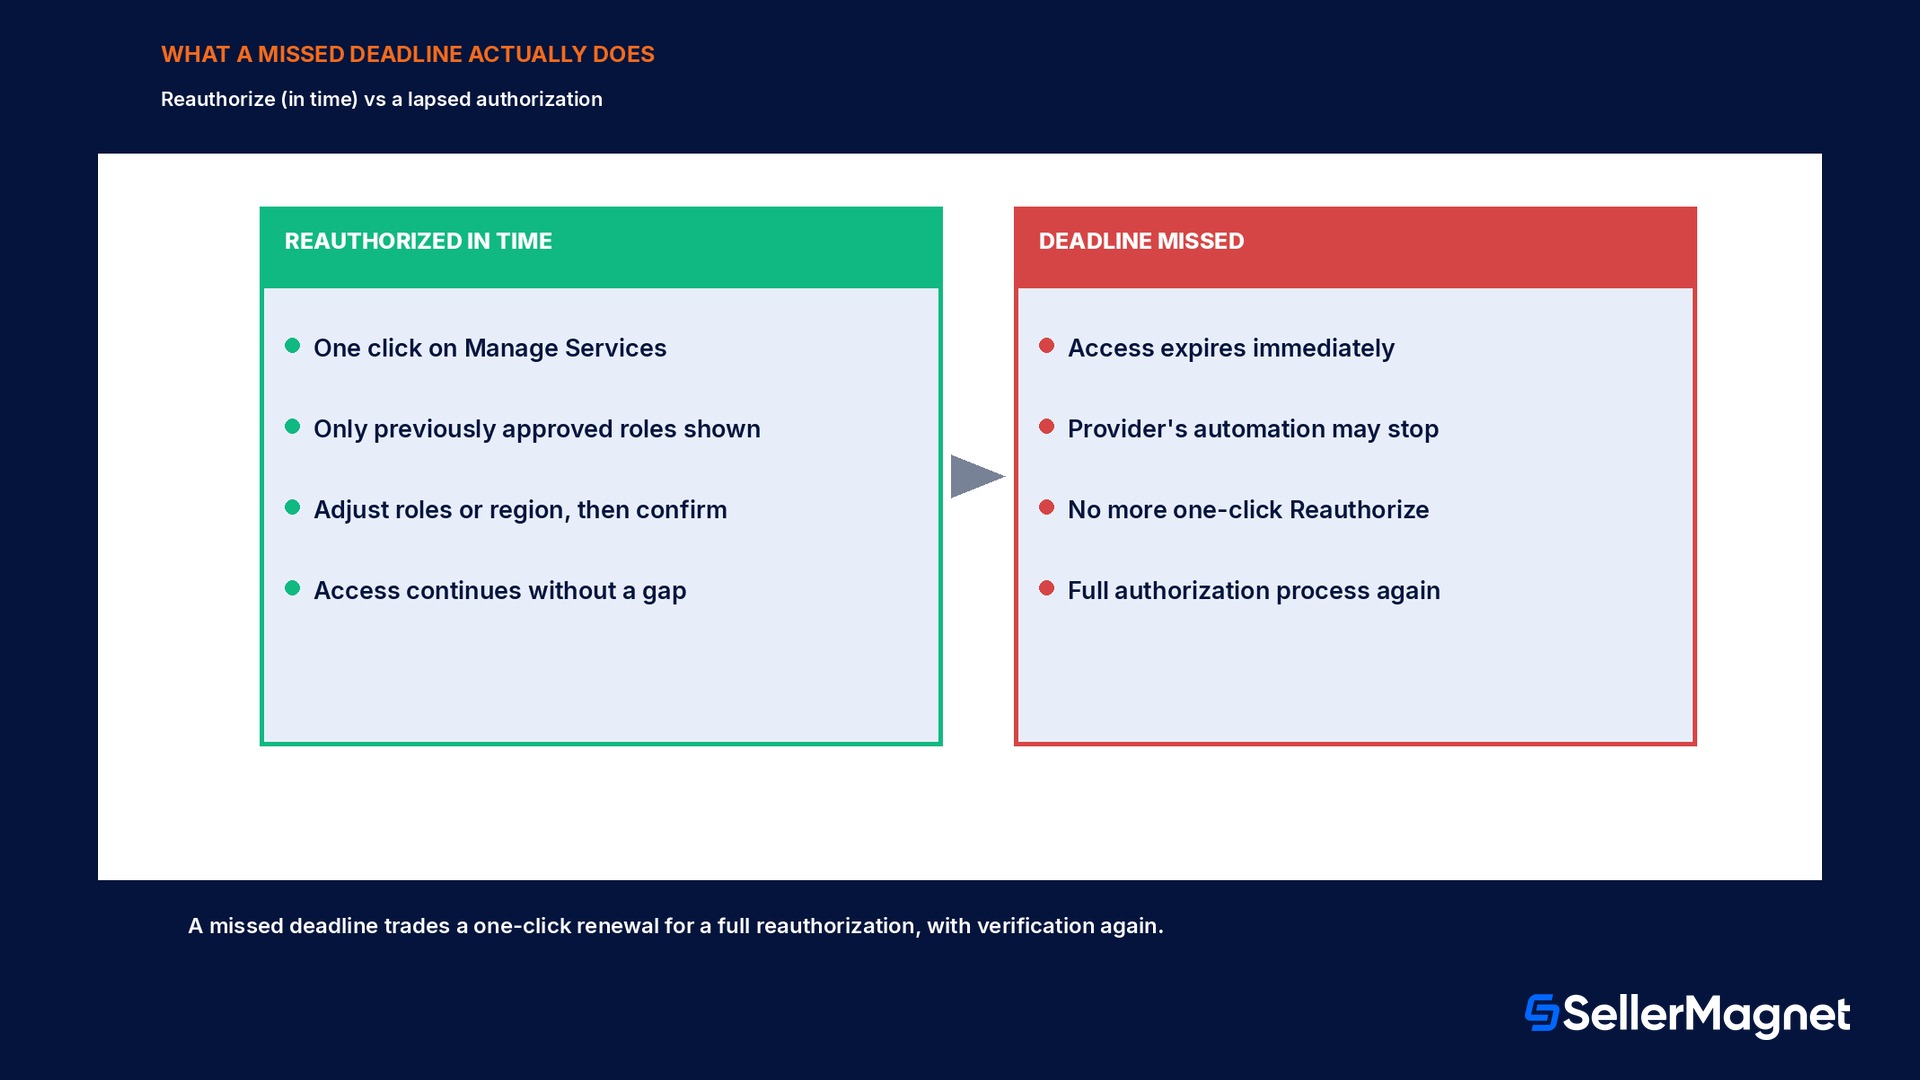
El acceso del Service Provider caduca de inmediato y ya no puede realizar acciones en tu nombre
Cualquier proceso automatizado o integración que gestione el proveedor puede dejar de funcionar
La opción de un clic para volver a autorizar desaparece; debes volver a completar todo el proceso de autorización, incluida una nueva verificación de la empresa, para restablecer el acceso
La parte que más se pasa por alto en una primera lectura es la tercera línea. Volver a autorizar antes de la caducidad es una renovación rápida e in situ en la página Manage Services, donde solo se muestran los roles ya aprobados y puedes ajustarlos o restringirlos. Una vez pasado el plazo, ese atajo desaparece. Recuperar al proveedor en tu cuenta implica repetir el proceso COMPLETO de autorización, que incluye una nueva ronda de verificación de la empresa, no un simple clic de renovación.
Ilustrando el coste de un plazo vencido (ejemplo práctico, presentado como ilustrativo)
Supongamos que una agencia gestiona 340 SKU para ti, y aproximadamente el 22% de ese catálogo depende de una integración de reprecio que la agencia gestiona en tu nombre. Si su autorización caduca y se tarda 6 días en darse cuenta y completar una reautorización completa, son 75 SKU sin reprecio activo durante 6 días cada uno, 450 SKU-días en los que un movimiento de precio de la competencia no tiene nada por tu parte que responda a él.
Esta cifra es una ilustración, no un dato estadístico de Amazon
El 22% de catálogo en riesgo y la pausa de 6 días anteriores son un ejemplo práctico de la mecánica, no una cifra publicada por Amazon. La exposición real depende por completo de cuánto de tu catálogo toquen realmente las herramientas de un proveedor concreto; compruébalo antes de asumir un coste específico.
Gestionar la autorización correctamente: roles, alcance y revisiones
El flujo de reautorización te da más control que un simple sí o no. En la página Manage Services ves solo los roles para los que ese proveedor fue aprobado anteriormente, puedes reducir o ajustar esos roles antes de confirmar, y puedes limitar el acceso por país o región si un proveedor solo necesita tocar un subconjunto de tus marketplaces. Trata cada reautorización como una revisión, no como un trámite: los roles que un proveedor usa realmente en el día a día suelen ser más limitados que los roles que se le concedieron originalmente, sobre todo una vez que la relación se ha asentado en una rutina.
Mantén un registro sencillo fuera de Seller Central, una hoja de cálculo es suficiente, con el nombre de cada proveedor, la fecha en que lo autorizaste y la fecha de caducidad calculada; no te fíes solo del correo individual de cada proveedor.
Cuando llegue un aviso de reautorización, abre Manage Services y revisa realmente los roles indicados antes de hacer clic, en lugar de renovar a ciegas.
Limita los permisos y el ámbito de país o región únicamente a lo que ese proveedor hace actualmente para ti, ya que los roles tienden a acumularse durante una relación larga.
Si una relación con un proveedor ha terminado, revoca el acceso de inmediato a través de Remove a Service Provider's account access, en lugar de dejar que el plazo de 365 días lo haga caducar por ti más adelante.
Antes de una temporada alta conocida, comprueba la fecha de caducidad de cada proveedor activo para que ninguno caduque en pleno evento punta.
Ese último punto merece su propio énfasis. Un proveedor cuya autorización caduca, por ejemplo, a finales de noviembre es una mala sorpresa si nadie se da cuenta hasta que aparece el elemento en el Action Center en plena semana del Black Friday. Sacar una lista completa de proveedores y sus fechas de caducidad una vez por trimestre, en lugar de reaccionar a cada aviso de forma individual, permite detectar una renovación mal programada mientras todavía hay tiempo para actuar con calma en vez de bajo la presión de la temporada alta.
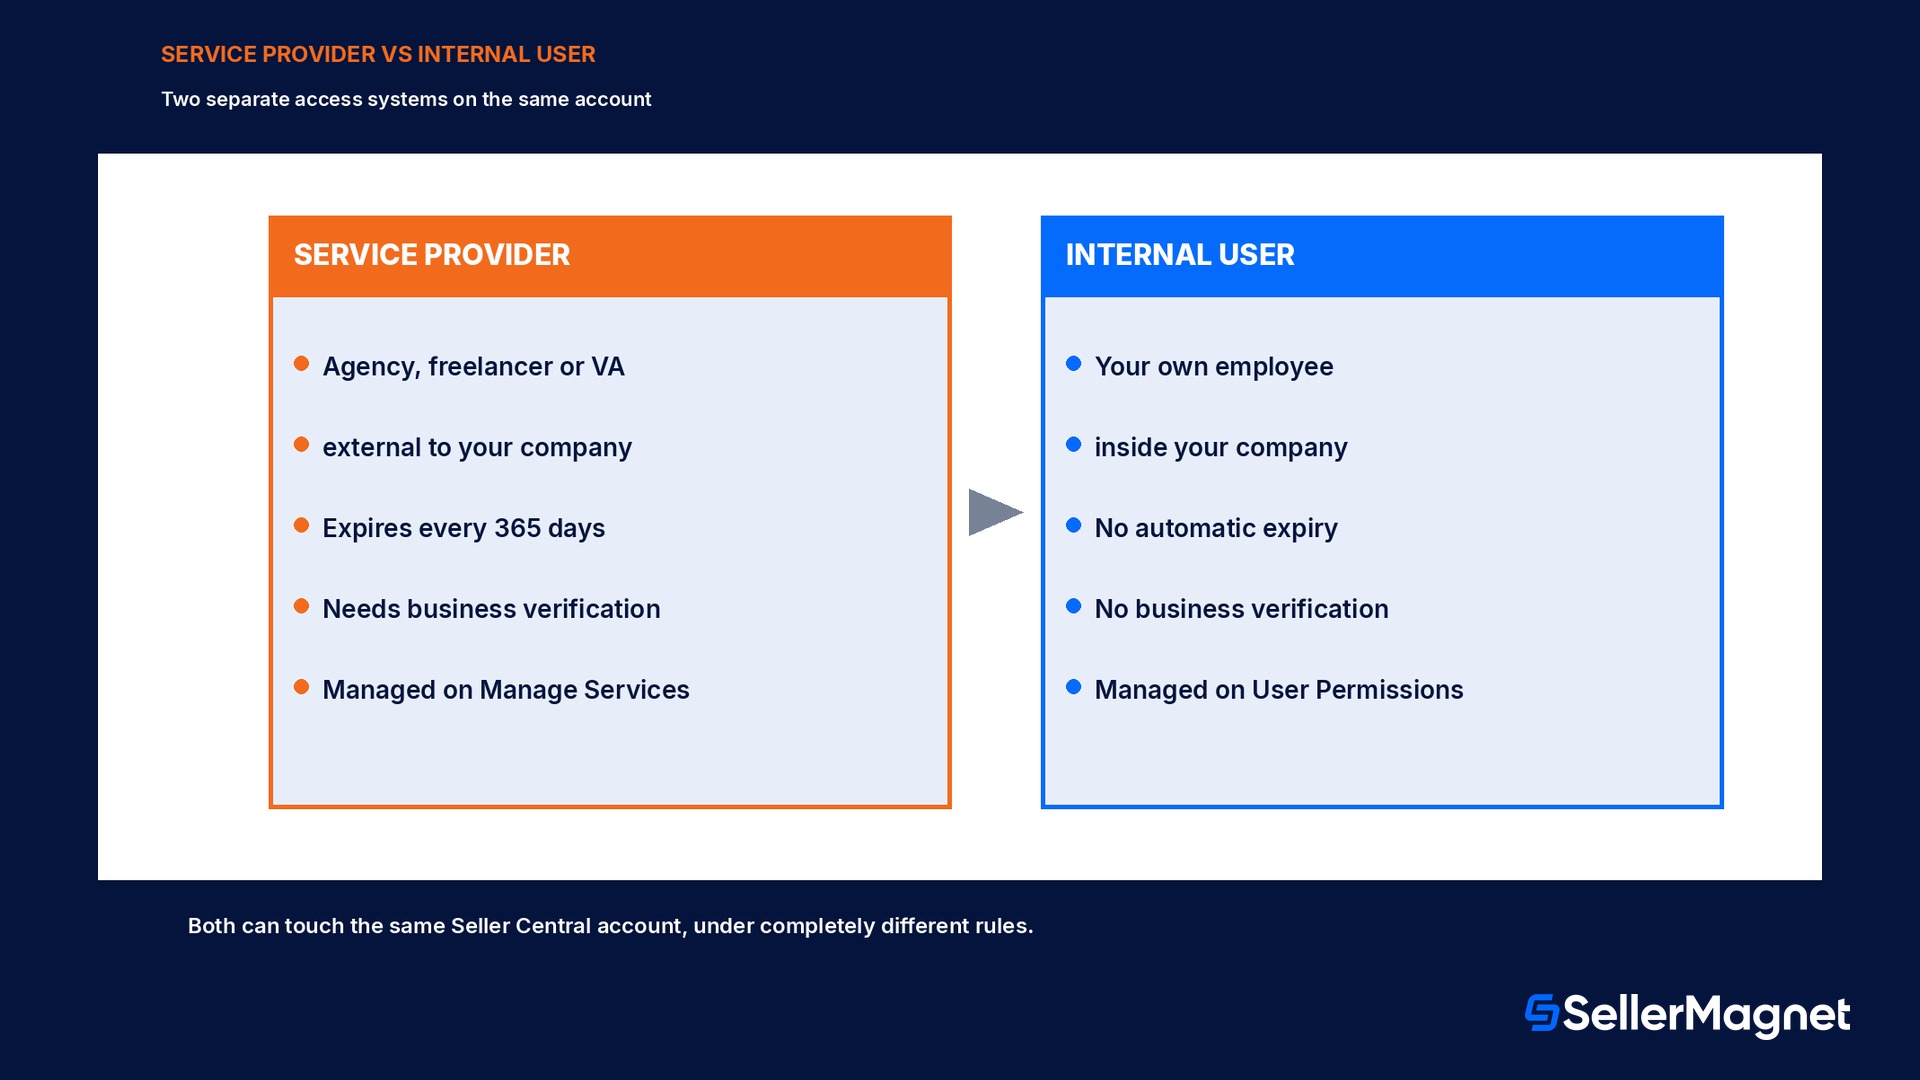
Acceso del Service Provider frente a permisos de usuario internos
Vale la pena ser precisos con el límite entre ambos, ya que los dos sistemas parecen similares pero responden a preguntas distintas y viven en páginas de configuración diferentes.
Acceso del Service Provider
Permisos de usuario internos
A quién cubre
Agencias, freelancers, VAs, contratistas externos
Tus propios empleados dentro de tu empresa
Caduca automáticamente
Sí, cada 365 días
No, el acceso persiste hasta que lo cambies o lo elimines
Necesita verificación de la empresa
Sí, antes de volver a autorizar
No
Dónde se gestiona
Página Manage Services
Configuración de User Permissions
Si tu equipo combina ambos, personal interno más una agencia externa, estás gestionando dos sistemas de control de acceso distintos en la misma cuenta a la vez. Consulta Amazon Seller Central User Permissions 2026 para la parte de usuarios internos de esa distinción.
Errores habituales de los vendedores con el acceso del Service Provider
Suponer que un único correo del Action Center cubre a todos los proveedores; el aviso de cada proveedor se dispara de forma independiente, cerca de su propia fecha de 365 días.
Interpretar 'todavía no ha llegado el correo' como prueba de que el plazo no ha empezado, en lugar de comprobar la fecha real de autorización que concediste.
Esperar hasta la propia fecha de caducidad para actuar, cuando la reautorización solo sigue siendo una acción de un clic hasta esa fecha.
Conceder roles amplios una vez y no revisarlos nunca más, en lugar de limitar los permisos en cada reautorización.
Olvidarse de revocar formalmente el acceso de una relación con un proveedor que ya ha terminado, dejando una autorización obsoleta activa hasta que su propio plazo se agote.
No comprobar si la herramienta de un proveedor caducado, un repricer, una sincronización de informes, un editor de listados, estaba haciendo algo urgente antes de que se produzca la caducidad.
Suponer que un proveedor ya ha completado su propia verificación de la empresa simplemente porque dijo que lo haría; confírmalo directamente en lugar de descubrirlo en el último momento.
Aplicar la misma autorización amplia en todos los marketplaces en los que opera un vendedor, en lugar de usar el ámbito de país o región para ajustarlo a lo que el proveedor realmente trabaja.
Dónde comprobar tu lista actual de Service Providers
Antes de que todo el consejo de seguimiento anterior sea útil, necesitas una lista precisa de quién tiene acceso actualmente. Seller Central mantiene esto en su propia área de gestión de autorizaciones, separada de la página general de usuarios y permisos que se usa para los empleados, y vale la pena echar un vistazo directo en lugar de fiarse de la memoria sobre quién estuvo conectado alguna vez.
Abre Manage Services desde la configuración de Seller Central; es la misma página que se usa tanto para autorizar a un nuevo proveedor como para volver a autorizar a uno existente.
Revisa cada fila para ver el nombre del proveedor, el servicio o rol concedido y su estado de autorización actual: activo, pendiente de reautorización o caducado.
Cruza esta lista con tu propio registro interno de a quién realmente pagas o con quién trabajas; un proveedor que todavía muestra acceso activo después de que la relación haya terminado es el fallo más común que se encuentra en una primera auditoría.
Para cualquier proveedor que no reconozcas, o del que ya no recuerdes haber concedido acceso, revoca el acceso de inmediato en lugar de dejar que caduque según su propio calendario de 365 días.
Haz esta auditoría una vez ahora, y luego cada trimestre
Un único repaso limpio por Manage Services, hecho justo después de leer esto, elimina de golpe la mayor parte del riesgo de accesos obsoletos. Después de eso, una comprobación trimestral de cinco minutos basta para adelantarte a las caducidades escalonadas en lugar de reaccionar a cada elemento del Action Center a medida que llega.
Lista de comprobación del acceso de Service Provider
Puedes listar todos los Service Providers activos en tu cuenta y la fecha en que se autorizó cada uno.
Has calculado la fecha real de caducidad de cada proveedor (fecha de autorización más 365 días), no solo la has estimado de memoria.
Cada aviso de reautorización de este año se revisó en la página Manage Services, sin hacer clic sin leer los roles.
Los permisos y el ámbito de país o región coinciden con lo que cada proveedor realmente hace por ti hoy, no con lo que hacía hace un año.
Las relaciones con proveedores que terminaron se revocaron de inmediato, sin dejar que caducaran por sí solas.
Sabes qué procesos automatizados, reprecios, informes, ediciones de listings, dependen del acceso de un proveedor concreto, así que si hay una interrupción te enteras rápido.
Cómo encaja SellerMagnet en esta decisión
SellerMagnet es una aplicación que conectas tú mismo, no un Service Provider dentro de este sistema de autorización, así que ninguna de las reglas de los 365 días descritas arriba se aplica a tu propia conexión con SellerMagnet. Lo que este cambio sí pone de relieve es cuánto puede depender, en silencio, del acceso continuado de un tercero. Amazon Alerts y Offer Watch vigilan tu catálogo conectado cada día, sin importar quién más tenga acceso a la cuenta, así que si la integración de reprecios de una agencia se queda en silencio tras una autorización caducada, un precio estancado o una Buy Box perdida aparece en tu propio feed de notificaciones, en lugar de notarse solo cuando una gráfica de ventas se aplana. Profit Analytics te permite ver la tendencia real de ventas y margen de los SKU que gestiona un proveedor concreto, así que no dependes solo de sus propios informes para saber si su acceso, y su trabajo, sigue mereciendo la pena. Consulta planes y precios para ver las tarifas actuales.
Para la parte de salud de cuenta de cualquier brecha de acceso o automatización, consulta Amazon Account Health Rating 2026, y para lo que puede costarte específicamente una integración de reprecios estancada, qué decide la Buy Box explica la mecánica sobre la que dejaría de actuar la herramienta de precios de un proveedor con la autorización caducada.
¿Qué es un Service Provider de Amazon?
Cualquier tercero externo a tu propia organización, una agencia, un consultor, un freelance o un contratista externo, al que has autorizado a acceder a tu cuenta de Seller Central en tu nombre. Es una categoría distinta de un miembro interno del equipo añadido mediante los permisos de usuario estándar.
¿Cuánto dura la autorización de un Service Provider?
Desde el 1 de septiembre de 2026, toda autorización caduca dentro de 365 días desde que la concedes. Recibes un aviso por correo electrónico y un elemento en el Action Center de Seller Central antes de que caduque.
¿Qué pasa si no vuelvo a autorizar a un Service Provider a tiempo?
Su acceso caduca de inmediato, ya no pueden actuar en tu nombre, cualquier automatización que ejecuten puede dejar de funcionar y la opción de un clic para volver a autorizar desaparece. Debes repetir todo el proceso de autorización, incluida la verificación de la empresa, para restablecer el acceso.
¿Esto afecta a cómo añado a mis propios empleados?
No. Los miembros internos del equipo siguen gestionándose a través de la página estándar de User Permissions de Seller Central, un sistema distinto, sin caducidad a los 365 días ni requisito de verificación de la empresa.
¿Por qué todavía no he recibido un correo de reautorización?
Amazon indica que, si no has recibido ningún correo, todavía no es necesario que hagas nada, lo que significa que la ventana de 365 días de ese proveedor en concreto aún no ha llegado a su periodo de aviso. Esto no significa que el plazo no haya empezado a contar: comprueba la fecha real de autorización.
¿Puedo controlar exactamente a qué puede acceder un Service Provider?
Sí. Tú eliges qué permisos conceder y, en cada reautorización, puedes ajustar o restringir los roles aprobados anteriormente, además de limitar el acceso por país o región.
¿Qué pasa si quiero terminar antes de tiempo la relación con un Service Provider?
Revoca su acceso de inmediato mediante la opción de eliminar el acceso a la cuenta de un Service Provider, en lugar de esperar a que la autorización de 365 días caduque por sí sola.
¿Cuál es la diferencia real entre volver a autorizar y autorizar?
Volver a autorizar es la renovación rápida y directa, disponible antes de que una autorización existente caduque; solo muestra los roles ya aprobados y te permite ajustarlos. Autorizar es el proceso completo, que incluye la verificación de la empresa, y es obligatorio tanto para un Service Provider completamente nuevo como para uno cuya autorización anterior ya haya caducado. Si no cumples el plazo para volver a autorizar, pasas automáticamente del primer camino al segundo.
¿La caducidad a los 365 días se aplica de forma retroactiva a los proveedores que autoricé antes de septiembre de 2026?
El anuncio de Amazon plantea esto como una mejora del funcionamiento del acceso ya existente, no como un reinicio puntual: una autorización realizada antes del 1 de septiembre de 2026 sigue activa, pero su siguiente renovación ya sigue las nuevas reglas, con verificación de la empresa y el plazo de 365 días, en lugar del proceso anterior.
Stop Juggling Tools. SellerMagnet Combines Everything You Need.