Amazon Hijackers: Så upptäcker och tar du bort dem snabbt
R
RenéFreelance Amazon Editor
|
8 min läsning
Senast uppdaterad: 2026-10-23
En hijacker är en annan säljare som snyltar på din listning: lägger till ett erbjudande på ditt ASIN till ett lägre pris, ändrar produktsidan för att representera en annan (ofta piratkopierad eller lägre kvalitet) produkt, eller kopierar ditt innehåll till sin egen listning. Det kostar dig Buy Box, dina recensioner slutar matcha det som faktiskt skickas, och i värsta fall skadas en kund av en produkt som aldrig var din. Att fånga det inom timmar, inte dagar, handlar nästan uteslutande om att bevaka rätt signaler och ha underlaget redo innan du behöver det.
En Amazon-hijacker är en säljare som lägger till ett obehörigt erbjudande på din produktlistning, eller redigerar produktsidan för att sälja något annat under ditt ASIN. Du upptäcker det genom att bevaka ett nytt erbjudande, en förändring i Buy Box, eller en oväntad innehållsändring på ditt ASIN, och rapporterar det sedan via Amazons Report a Violation-verktyg (Brand Registry) eller Report Abuse (alla andra) med ASIN, den skyldiga säljarens namn, ditt bevis och ett tydligt uttalande om vilken policy som bröts.
Vilka är varningssignalerna att en hijacker har anslutit sig till din listning?
Signalen kommer nästan alltid innan klagomålet gör det. En ny säljare dyker upp i erbjudandelistan på ditt ASIN, ibland till ett märkbart lägre pris. Buy Box, som var din, börjar flippa över till dem under delar av dagen. Ibland ändras själva produktsidan (en annan huvudbild, en annan punktlista, eller ett utbytt varumärkesnamn), eftersom produktsidor på Amazon är delade och redigerbara av alla som säljer under det ASIN:et, inte ägda av en enskild säljare om inte Brand Registrys innehållsskydd är aktiverat.
En säljare du inte känner igen dyker upp under "Andra säljare på Amazon" för ditt ASIN, särskilt till ett märkbart lägre pris.
Din Buy Box-vinstandel sjunker utan att du ändrat priset: någon annan vinner den till ett liknande eller lägre pris.
Produktbilder, titel eller punktlistan på din egen listning ändras utan att du rört dem.
Recensioner börjar nämna en produkt som inte matchar det du faktiskt skickar (fel färg, saknat tillbehör, annan förpackning), ett klassiskt tecken på att en hijacker skickar en annan eller sämre produkt under ditt ASIN.
En plötslig våg av returer eller 1-stjärniga recensioner utan någon förändring på din sida kan betyda en piratkopia eller felmatchad enhet, inte ett verkligt kvalitetsproblem med ditt lager.
Bevaka listningen, inte bara din egen dashboard
De flesta av dessa signaler finns på den publika listningssidan och erbjudandelistan, inte i ditt säljarkonto. Ett verktyg som kontrollerar din katalog automatiskt fångar dem åt dig. SellerMagnets Offer Watch flaggar nya säljare, förlorad Buy Box, underprissättning och nedtryckta listningar på daglig, 8-timmars eller timvis schemaläggning, och Competitor Tracker följer Buy Box-ägarskap, pris, rank och listningsändringar på valfritt ASIN. Första dagen byggs en baslinje så att du inte larmas om säljare som redan fanns där innan du började bevaka.
Hur rapporterar du en hijacker via Amazons Report a Violation-verktyg?
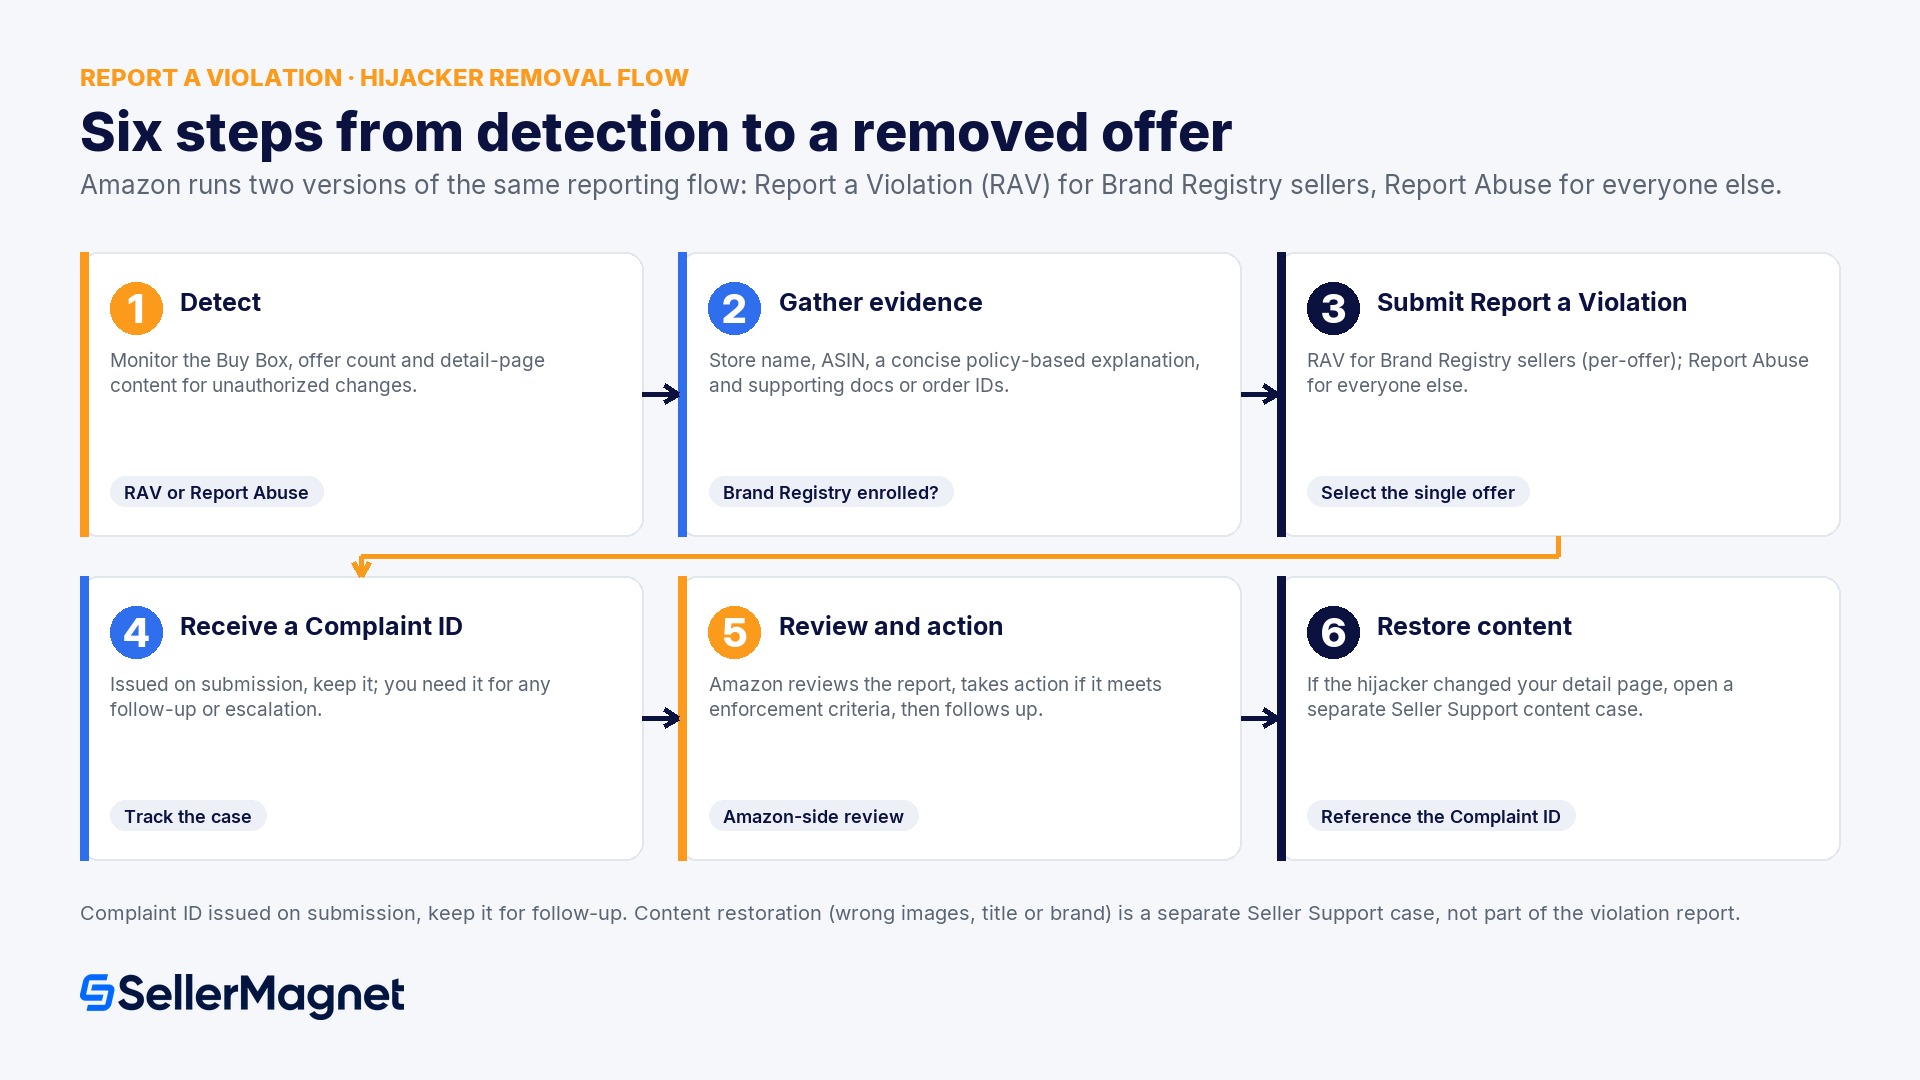
Amazon kör två versioner av i grunden samma rapporteringsflöde. Om du är registrerad i Brand Registry, använd Report a Violation (RAV)-verktyget från Brand Registry-sidan. Det ger dig fler rapporttyper och, avgörande, låter dig välja ett enskilt erbjudande på ett delat ASIN istället för hela listningen. Om du inte är registrerad, använd Report Abuse inuti Seller Centrals hjälpsida för Report a Violation: välj överträdelsetyp, ange order-ID eller ASIN/ISBN, och skicka in.
Vad du ska inkludera
Varför Amazons granskare behöver det
Det exakta ASIN:et eller ISBN:et
Identifierar den specifika listningen som rapporteras, inte en produktfamilj
Den kapande säljarens butiks-/företagsnamn
Amazon agerar mot säljarkontot, inte bara innehållet
Överträdelsetypen, matchad till Amazons policyformulering
Styr rapporten korrekt och snabbar upp granskningen (t.ex. "produktsidan ändrades för att representera en annan produkt")
En koncis, faktabaserad förklaring
Granskare hanterar stora volymer rapporter; ett kort, specifikt uttalande läses snabbare än en lång berättelse
Bevis är det som omvandlar en rapport till en åtgärd, inte klagomålet i sig
Rapportera aldrig hela ASIN:et om ett erbjudande är ditt eget
På en delad listning innebär rapportering av hela ASIN:et för en IP-överträdelse att alla erbjudanden på det rapporteras, inklusive ditt eget, så du skulle i praktiken anmäla dig själv. I Report a Violation-verktyget, sök på ASIN:et, och använd sedan "Show Offers"-alternativet för att välja enbart den specifika kapande säljarens erbjudande för IP-klagomålet. Den här distinktionen ställer till problem för många förstagångsrapporter och är värd att dubbelkolla innan du skickar in.
Vad händer efter att du skickar in en rapport, och hur lång tid tar det?
Amazons egen processbeskrivning för butikspolicy- och efterlevnadsrapporter är: granska den inskickade informationen, vidta åtgärd om rapporten uppfyller kraven för verkställighet, och sedan följa upp direkt med resultatet. Du får ett klagomåls-ID (Complaint ID) vid inskickning. Spara det, eftersom du behöver det för eventuell uppföljning, inklusive ett separat ärende för att återställa ditt ASIN:s innehåll om hijackerns ändringar skadat det. Communityrapporter nämner ofta ungefär 72 timmar för en första granskning, även om Amazon inte publicerar en allmän servicenivå-tid och ärenden varierar beroende på komplexitet och bevisens kvalitet.
Om hijackern också ändrade innehållet på din produktsida (fel bilder, fel titel, fel varumärke), är återställningen ett separat steg från överträdelserapporten. Öppna ett dedikerat Seller Support-ärende fokuserat enbart på innehållsåterställning, referera till ditt klagomåls-ID, och bifoga certifierade labbtester, tidigare Amazon-godkännanden, eller original-innehållsregister du har för produkten. Att blanda ihop verkställighetsrapporten och återställningsbegäran i ett och samma ärende tenderar att göra båda långsammare.
Ett ärende, ett problem, ditt starkaste bevis. Amazons egen tipssida för överträdelserapporter listar samma mönster som säljare rekommenderar till varandra på forumen: håll varje rapport fokuserad på ett enskilt problem, inled med ditt starkaste bevis (ASIN, policytyp, testköps-order-ID), och undvik att bunta ihop flera klagomål i en inskickning. Dela upp dem istället.
Vad hindrar en hijacker från att komma tillbaka efter att du vunnit den första rapporten?
En enskild lyckad rapport tar bort ett erbjudande; den skyddar inte listningen framåt. Två Amazon-program är specifikt byggda för upprepat skydd, båda låsta bakom Brand Registry: starkare innehållsskydd på produktsidan (så att slumpmässiga säljare inte alls kan redigera din titel, bilder eller punktlista), och Transparency, som trycker en unik kod på varje enhet vid tillverkningstillfället och kräver skanning innan Amazon skickar den, så att en piratkopierad enhet utan giltig kod inte kan levereras som din från första början.
Registrera dig i Brand Registry om du har ett registrerat varumärke. Det låser upp det fullständiga Report a Violation-verktyget, innehållsskydd och behörighet för Transparency, inget av detta finns för oregistrerade varumärken.
Ansök om Transparency-registrering för produkter som kapas upprepade gånger; kontakta Transparency-teamet via Brand Registry-support.
Håll en stående bevakningsrutin, inte en engångskontroll efter att ett klagomål kommit in. De flesta kapningar fångas snabbare av en daglig eller timvis erbjudandekontroll än genom att vänta på att en kundrecension flaggar det.
Dokumentera ditt originalinnehåll (officiella bilder, labbtester, tidigare godkännanden) innan du behöver det för ett återställningsärende, inte efteråt.
Hur du upptäcker och rapporterar en Amazon-hijacker
Bekräfta att det verkligen är en hijacker, inte en riktig auktoriserad återförsäljare - Kontrollera om den nya säljaren har någon legitim rätt att listera (en auktoriserad distributör du glömt bort, till exempel) innan du skickar in en rapport, eftersom felriktade IP-klagomål kan slå tillbaka.
Gör ett testköp om själva produkten verkar utbytt - Om listningens innehåll eller recensioner antyder att hijackern skickar något annat, är ett testköps-order-ID ett starkt, specifikt bevis för rapporten.
Öppna Report a Violation (Brand Registry) eller Report Abuse (Seller Central) - Välj rätt överträdelsetyp, och på delade ASIN:er, använd Show Offers för att enbart rikta in dig på den kapande säljarens specifika erbjudande.
Skicka in med ASIN, säljarnamn, en koncis förklaring och ditt bevis - Håll rapporten till ett problem, spara klagomåls-ID:t du får, och undvik att bunta ihop flera säljare eller flera problem i en inskickning.
Öppna ett separat ärende för att återställa ändrat innehåll - Referera till ditt klagomåls-ID, bifoga originalinnehåll eller certifieringsregister, och följ upp båda ärendena till de är avslutade.
Vad är Amazons Report a Violation-verktyg?
Report a Violation (RAV) är Amazons rapporteringsflöde för butikspolicy-, immaterialrätts- och efterlevnadsöverträdelser, tillgängligt i full version för Brand Registry-medlemmar via Brand Registry-sidan, och i en Seller Central-version (Report Abuse) för alla andra. Båda behöver ASIN, den skyldiga säljarens butiksnamn, en koncis förklaring matchad till en specifik policy, och stödjande bevis.
Hur lång tid tar det för Amazon att agera på en hijacker-rapport?
Amazon publicerar inte en allmän tidslinje; deras process är granskning, därefter åtgärd om rapporten uppfyller kraven för verkställighet, och sedan direkt uppföljning med resultatet. Säljare rapporterar ofta en första granskning inom ungefär 72 timmar, men komplexa ärenden eller rapporter med svaga bevis tar längre tid. Spara ditt klagomåls-ID för att följa upp ärendet.
Kan jag rapportera ett helt ASIN om en hijacker finns på det?
Inte för en IP-överträdelse om du också säljer på det ASIN:et, eftersom rapportering av hela listningen rapporterar alla erbjudanden, inklusive ditt eget. Använd "Show Offers"-alternativet i Report a Violation för att enbart välja den kapande säljarens specifika erbjudande.
Det ger dig de verktyg som betyder mest: skydd mot innehållsredigering, det fullständiga Report a Violation-flödet, och Transparency, som kodar enheter så att piratkopior inte kan levereras under din listning. Inget av detta finns utan Brand Registry-registrering, och inget av det garanterar noll försök, men det gör upprepad framgång mycket svårare.
Stop Juggling Tools. SellerMagnet Combines Everything You Need.